

Chiến dịch giả mạo hỗ trợ IT qua Microsoft Teams
"Microsoft Threat Intelligence describes a human-operated intrusion campaign that abuses Microsoft Teams external collaboration to impersonate IT/helpdesk staff and trick users into granting remote control. The attackers then use PowerShell to download a malicious MSI that stages Node.js-based malware for persistent command execution, reconnaissance, screenshot capture, and lateral movement via WinRM toward high-value systems such as domain controllers. No CVE is mentioned; the recommended response is to harden user awareness, monitor for suspicious Teams-to-remote-support activity, and detect MSI/Node.js/WinRM abuse."
Tác động cao vì kẻ tấn công có thể đạt truy cập tương tác hợp lệ, mở rộng sang trinh sát nội bộ và di chuyển ngang tới hệ thống trọng yếu.
Có thể ảnh hưởng đến tính liên tục vận hành, làm tăng nguy cơ rò rỉ dữ liệu và tạo tiền đề cho ransomware hoặc gián đoạn diện rộng.
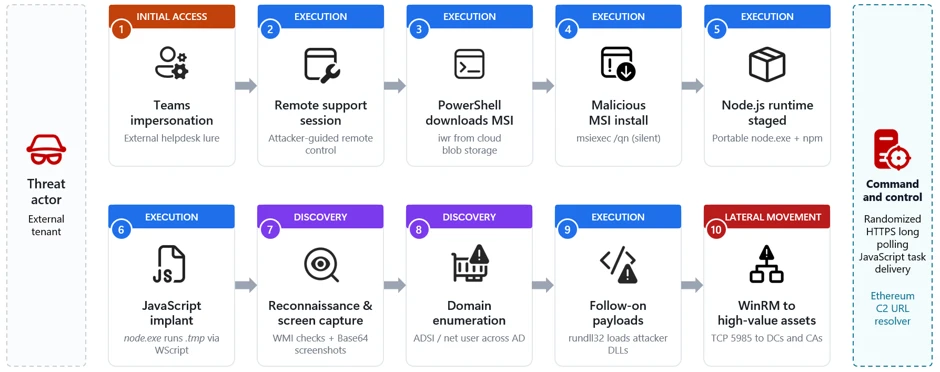
Microsoft Threat Intelligence ghi nhận một chiến dịch xâm nhập do con người điều khiển, trong đó tác nhân đe dọa lợi dụng Microsoft Teams để giả mạo nhân viên IT/helpdesk và lừa người dùng cấp quyền điều khiển từ xa. Sau khi có phiên truy cập hợp lệ qua công cụ hỗ trợ từ xa, kẻ tấn công dùng PowerShell tải về và cài âm thầm một MSI độc hại, từ đó triển khai Node.js cùng một JavaScript implant để duy trì thực thi lệnh và liên lạc điều khiển (C2).
Chuỗi tấn công này không dừng ở đánh cắp thông tin đăng nhập như các chiến dịch phishing thông thường. Tác nhân tiếp tục trinh sát máy chủ và Active Directory, chụp ảnh màn hình định kỳ, chạy tải trọng bổ sung bằng các nhị phân Windows hợp lệ và di chuyển ngang qua WinRM để tiếp cận các hệ thống giá trị cao như domain controller. Việc lạm dụng công cụ hợp pháp khiến hoạt động dễ hòa lẫn vào lưu lượng quản trị bình thường.
Khuyến nghị: tăng cường đào tạo nhận biết lừa đảo, kiểm soát chặt các yêu cầu Teams từ bên ngoài, giám sát hoạt động remote support bất thường, và xây dựng phát hiện đối với MSI, Node.js và WinRM bị lạm dụng.