

Gheist đánh cắp bí mật từ kho lưu trữ GitHub riêng
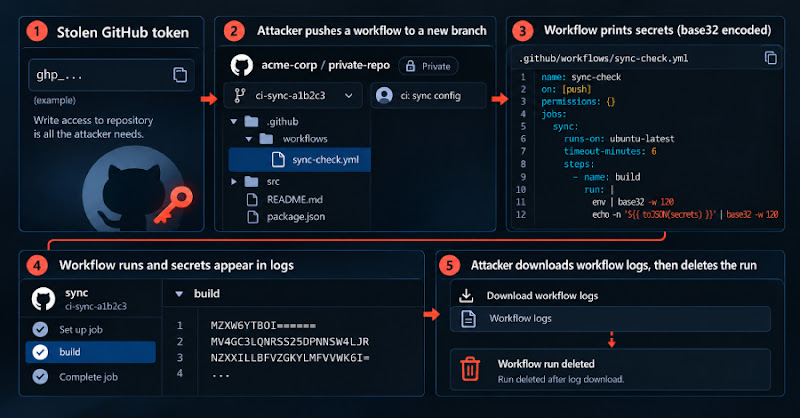
"The Gheist campaign utilizes stolen GitHub tokens to inject malicious workflows into repositories, specifically targeting private repositories and GitHub Enterprise environments. These workflows extract and exfiltrate repository secrets via GitHub Actions logs, which are then downloaded and the runs deleted. Mitigation involves rotating secrets and revoking compromised tokens."
Chiến dịch Gheist gây ra rủi ro cao về rò rỉ bí mật, có thể dẫn đến mất dữ liệu và xâm nhập hệ thống. Token GitHub bị đánh cắp là điểm yếu chính.
Các doanh nghiệp có thể chịu thiệt hại tài chính và uy tín do rò rỉ thông tin nhạy cảm. Việc khắc phục hậu quả có thể tốn kém và mất thời gian. Gián đoạn hoạt động cũng là một nguy cơ.
Chiến dịch Gheist sử dụng token GitHub bị đánh cắp để chèn các workflow độc hại vào kho lưu trữ, đặc biệt nhắm mục tiêu các kho riêng tư và môi trường GitHub Enterprise. Các workflow này trích xuất và đánh cắp bí mật thông qua GitHub Actions logs, sau đó tải xuống và xóa các bản chạy. Theo phân tích của Wiz, việc xoay vòng bí mật và thu hồi token bị xâm phạm là biện pháp giảm thiểu rủi ro.
Một biện pháp bảo vệ của GitHub tạm dừng các workflow đáng ngờ trên kho công khai, nhưng không áp dụng cho kho riêng tư hoặc GitHub Enterprise Server. Điều này tạo ra lỗ hổng cho các cuộc tấn công.
Kẻ tấn công tạo một branch mới có tên ci-sync- kèm theo sáu ký tự ngẫu nhiên. Việc xóa branch hoặc bản chạy không loại bỏ được dữ liệu đã lộ. Wiz đã phát hiện hơn 13.500 branch bị chèn từ hơn 850 tài khoản bị xâm phạm, từ các dự án cá nhân đến kho lưu trữ của các tổ chức lớn. Họ không công bố số lượng tổ chức bị lộ bí mật.
Trong môi trường doanh nghiệp, công cụ này luân chuyển qua nhiều token của người dùng và tài khoản tự động trong vài phút, nhân bản các kho riêng tư trước khi chèn workflow. Sau đó, thông tin xác thực đám mây từ cùng tổ chức được sử dụng để liệt kê AWS Secrets Manager. Wiz không xác định nguồn gốc của thông tin xác thực này.
Tính đến ngày 24 tháng 10, chiến dịch vẫn đang hoạt động và thay đổi. Khoảng hai phần ba tài khoản liên quan đã bị vô hiệu hóa trên GitHub, có thể là do phản ứng từ GitHub. Bất kỳ ai có quyền ghi vào kho lưu trữ GitHub đều có thể đọc mọi bí mật được cấu hình. Một token bị đánh cắp với quyền truy cập đó là đủ.
Câu hỏi thường gặp
Gheist hoạt động như thế nào?
Gheist sử dụng token GitHub bị đánh cắp để chèn các workflow độc hại vào kho lưu trữ, trích xuất bí mật thông qua GitHub Actions logs, tải xuống và xóa các bản chạy.
Biện pháp bảo vệ nào đang được GitHub áp dụng?
GitHub tạm dừng các workflow đáng ngờ trên kho công khai, nhưng biện pháp này chưa áp dụng cho kho riêng tư hoặc GitHub Enterprise Server.
Các tổ chức nên làm gì để bảo vệ mình?
Các tổ chức nên xoay vòng bí mật, thu hồi token bị xâm phạm và kiểm tra nhật ký GitHub Actions để phát hiện hoạt động bất thường.
Góc nhìn của Orange Cloud
Theo chúng tôi, chiến dịch Gheist cho thấy tầm quan trọng của việc quản lý token GitHub một cách cẩn thận, đặc biệt đối với các tổ chức sử dụng GitHub Enterprise Server. Các doanh nghiệp Việt Nam nên kiểm tra kỹ nhật ký GitHub Actions để phát hiện các hoạt động bất thường và xoay vòng bí mật thường xuyên. Điều đáng chú ý là biện pháp bảo vệ hiện tại của GitHub chỉ áp dụng cho kho công khai, vì vậy các tổ chức cần tự thực hiện các biện pháp bảo mật bổ sung.