

GeoNetwork vá lỗi cho phép thực thi mã từ xa không cần xác thực
"GeoNetwork fixed two vulnerabilities that could be chained into unauthenticated remote code execution against its formatter subsystem: CVE-2026-63219, a missing authorization check on the formatter upload endpoint, and CVE-2026-58400, an unsafe Saxon XSLT configuration that can execute OS commands. The issues affect GeoNetwork 4.4.11 and earlier 4.4.x releases, and 4.2.16 and earlier 4.2.x releases; they are fixed in versions 4.4.12 and 4.2.17, with temporary mitigation available by blocking write methods to the formatter endpoint."
Rủi ro cao do chuỗi khai thác không cần xác thực, có thể dẫn tới thực thi lệnh hệ điều hành và chiếm quyền trên máy chủ.
Có thể ảnh hưởng đến dịch vụ geoportal và các hệ thống dữ liệu nền tảng, gây gián đoạn vận hành và tăng chi phí xử lý sự cố.
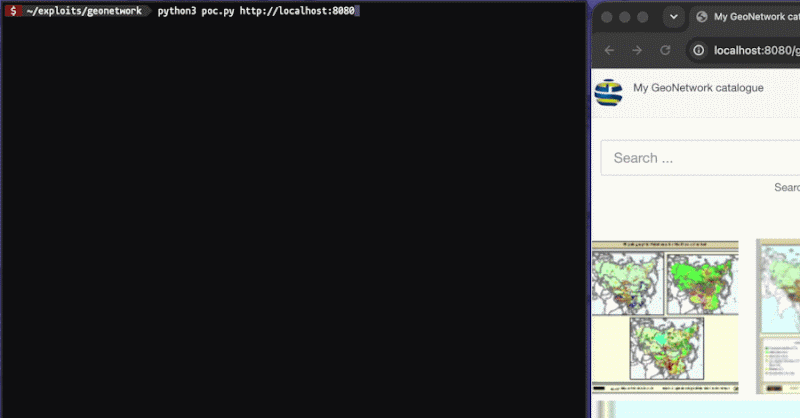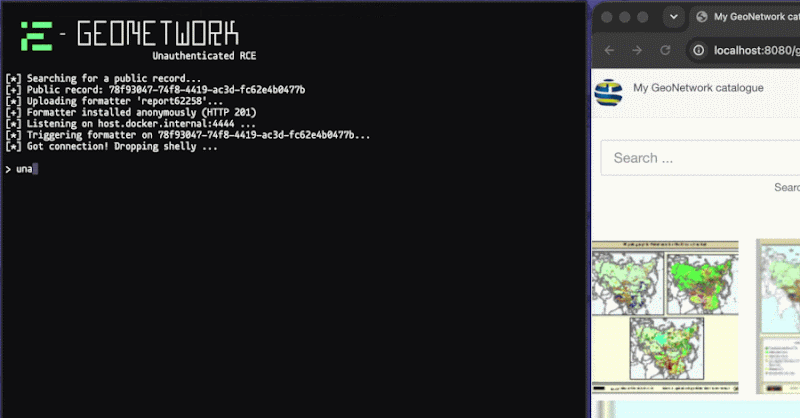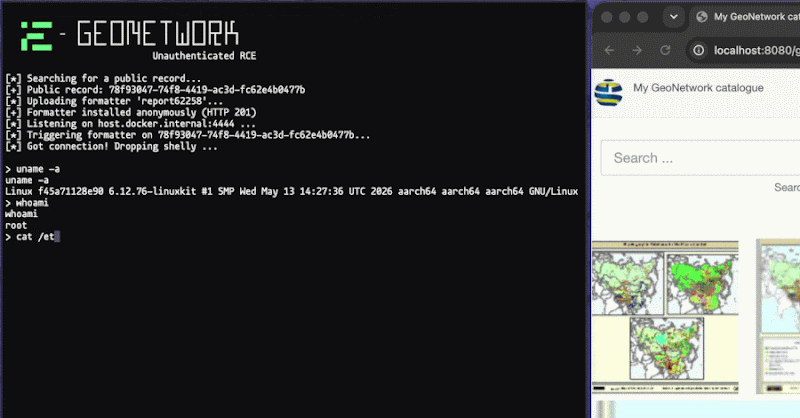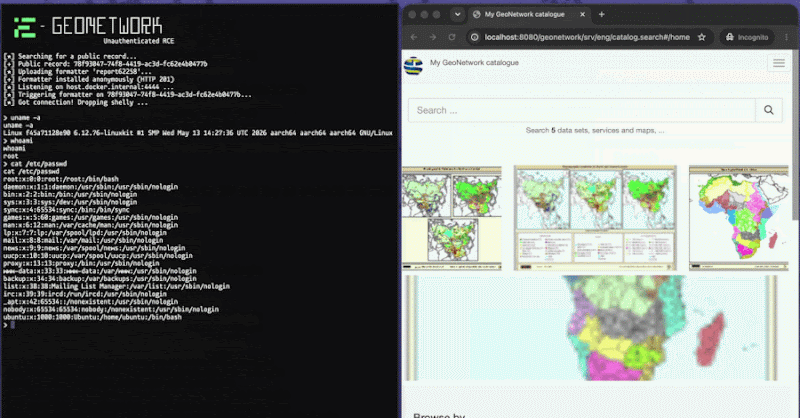
GeoNetwork đã phát hành bản sửa cho hai lỗ hổng có thể kết hợp thành chuỗi tấn công RCE không cần xác thực, ảnh hưởng đến hệ thống catalog siêu dữ liệu địa lý được dùng làm backend cho nhiều geoportal của cơ quan nhà nước. Hai lỗi gồm CVE-2026-63219 (thiếu kiểm tra phân quyền ở endpoint tải lên formatter) và CVE-2026-58400 (cấu hình Saxon XSLT không an toàn cho phép thực thi lệnh hệ điều hành).
Theo mô tả kỹ thuật, kẻ tấn công có thể tải lên tệp .xsl hoặc .zip độc hại qua endpoint không được bảo vệ, sau đó kích hoạt xử lý để thực thi lệnh dưới quyền tiến trình GeoNetwork. Các phiên bản bị ảnh hưởng là 4.4.11 trở xuống trong nhánh 4.4.x và 4.2.16 trở xuống trong nhánh 4.2.x; bản vá đã có trong 4.4.12 và 4.2.17.
Trong thời gian chưa nâng cấp, quản trị viên nên chặn các phương thức ghi như POST, PUT và PATCH tới /geonetwork/srv/api/formatters ở reverse proxy, hoặc giới hạn endpoint này chỉ cho GET/HEAD/OPTIONS. Ưu tiên kiểm tra nhanh các triển khai đang lộ ra Internet và lên kế hoạch cập nhật sớm.