

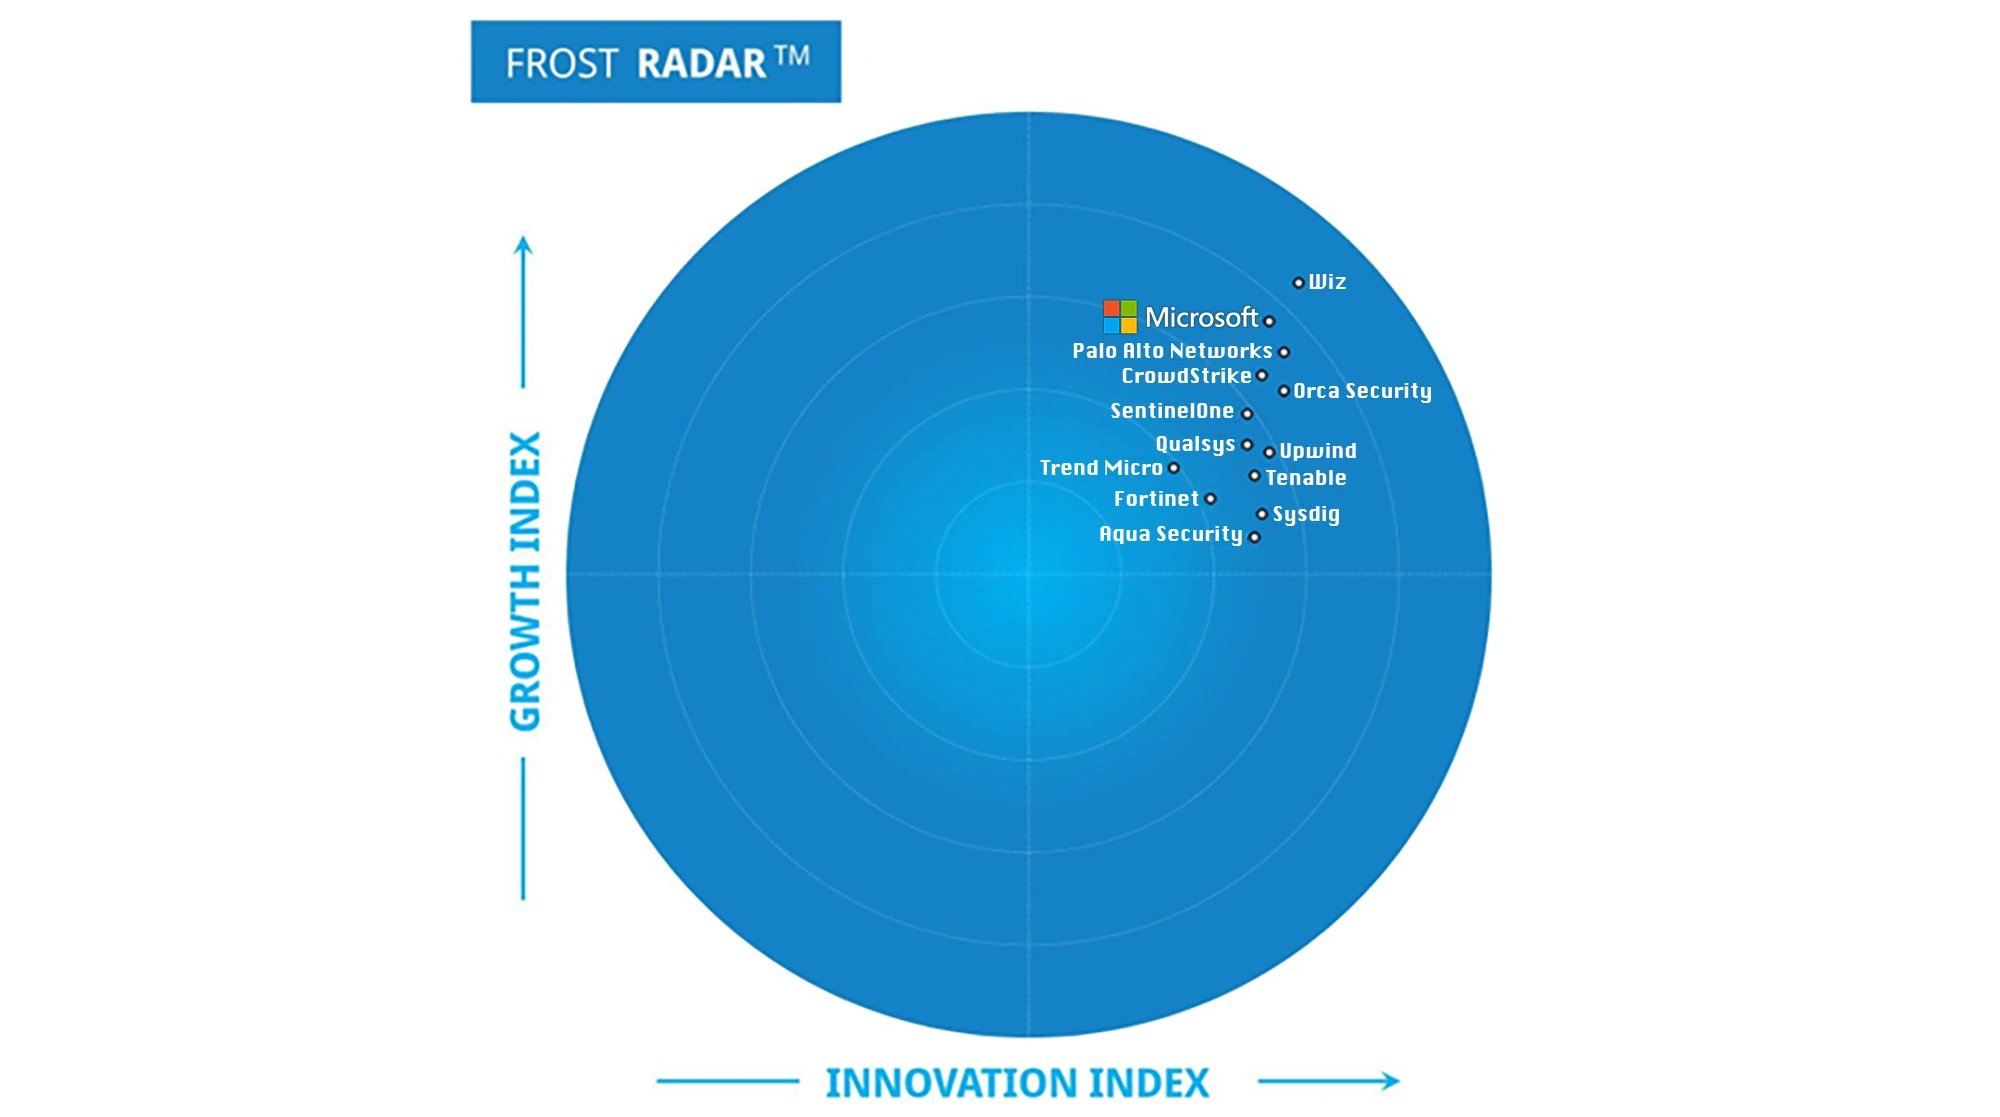
Frost Radar 2025: CSPM chuyển từ kiểm tra định kỳ sang quản trị rủi ro liên tục trong CNAPP
"The article summarizes Frost & Sullivan’s 2025 Frost Radar for Cloud Security Posture Management, which says CSPM is shifting from periodic compliance checks to continuous, risk-based governance inside CNAPP platforms. It highlights market growth projections through 2030 and notes capabilities such as multicloud visibility, CI/CD and IaC integration, identity and workload correlation, and expanding coverage for AI workloads; no CVE is mentioned."
Báo cáo nhấn mạnh CSPM chuyển sang quản trị rủi ro liên tục và tích hợp ngữ cảnh để giảm nhiễu, tăng khả năng phát hiện các đường tấn công có thể khai thác. Điểm then chốt gồm tương quan posture với identity/workload/data, ưu tiên theo exploitability & tác động, và đưa guardrail vào CI/CD để ngăn rủi ro trước khi triển khai.
Việc tích hợp CSPM trong CNAPP và chuẩn hóa trên đa đám mây có thể giảm chi phí vận hành do giảm tool sprawl và tăng tốc độ khắc phục. Tuy nhiên, quá trình chuyển đổi sang mô hình platform-based và tích hợp pipeline/SOC có thể đòi hỏi thay đổi quy trình và năng lực triển khai. Điểm cần lưu ý: giảm alert fatigue, tăng tốc remediation, và giảm độ phức tạp multicloud.
Báo cáo Frost Radar™ 2025 về Cloud Security Posture Management (CSPM) cho thấy CSPM đang thay đổi cấu trúc: từ hoạt động kiểm tra tuân thủ theo chu kỳ sang quản trị rủi ro liên tục như một lớp governance tích hợp trong CNAPP. Frost & Sullivan dự báo thị trường CSPM tăng từ $2.82 tỷ (2025) lên $6.96 tỷ (2030) với CAGR 19.8%, phản ánh xu hướng dịch chuyển từ công cụ độc lập sang cách tiếp cận theo nền tảng.
Năm điểm chính gồm: (1) CSPM trở thành xương sống quản trị cho CNAPP, kết nối tín hiệu posture với workload, identity và dữ liệu; (2) ưu tiên xử lý dựa trên risk-based prioritization thay vì chỉ dựa vào mức độ nghiêm trọng; (3) yêu cầu code-to-cloud visibility qua IaC scanning và policy-as-code tích hợp CI/CD; (4) giảm “mảnh ghép” đa công cụ nhờ multicloud platform consolidation để cải thiện chất lượng tín hiệu và tốc độ khắc phục; (5) AI vừa hỗ trợ vận hành (giảm nhiễu, hướng dẫn khắc phục) vừa mở rộng sang AI workload posture management.
Khuyến nghị cho lãnh đạo an ninh: đánh giá khả năng tương quan identity–workload–data để lộ “attack paths”, tích hợp guardrail vào pipeline, và đảm bảo posture insights chảy vào SOC workflows để điều tra/phản hồi nhanh hơn.