

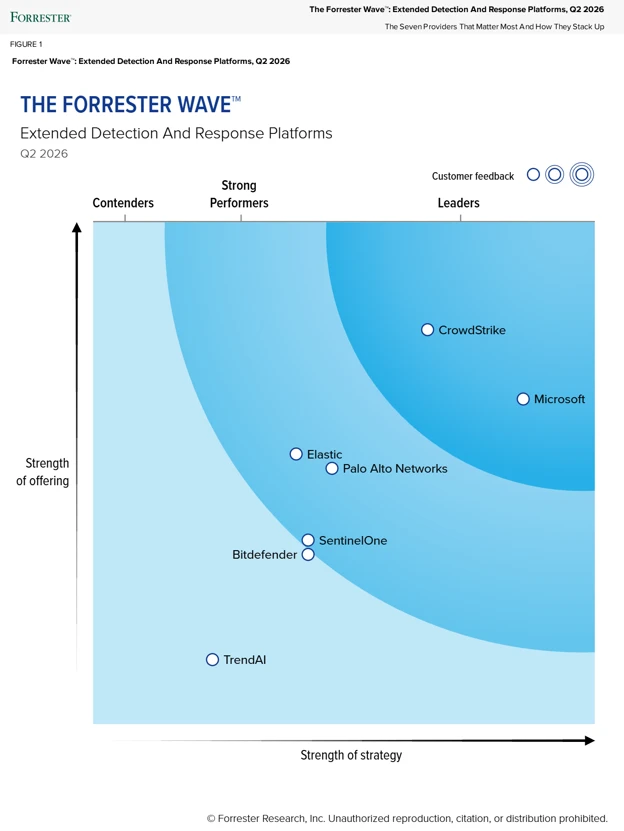
Forrester xếp hạng nền tảng Extended Detection and Response Q2/2026
"Microsoft announced that Forrester named it a Leader in The Forrester Wave: Extended Detection and Response Platforms, Q2 2026. The report highlights Microsoft’s XDR strategy, attack disruption, threat intelligence, cloud and identity detection, and SIEM-related capabilities; no vulnerability or CVE is mentioned, and the article describes product and platform enhancements rather than a security incident."
Bài viết không đề cập sự cố hay CVE; đây là đánh giá năng lực nền tảng. Tác động bảo mật chủ yếu nằm ở việc nhấn mạnh attack disruption và Threat Intelligence tích hợp để tăng tốc phát hiện–phản ứng trong SOC.
Tác động vận hành ở mức trung bình nhờ kỳ vọng giảm thời gian điều tra và ưu tiên cảnh báo qua Security Copilot; đồng thời mở rộng phạm vi bảo vệ sang cloud/identity để tối ưu quy trình SecOps.
Microsoft vừa công bố việc được Forrester vinh danh là Leader trong báo cáo The Forrester Wave: Extended Detection and Response Platforms, Q2 2026. Theo bài viết, Microsoft đạt thứ hạng cao nhất ở nhóm Strategy và là nhà cung cấp duy nhất nhận điểm cao nhất ở tiêu chí Vision. Ngoài ra, Microsoft cũng được chấm điểm cao nhất ở các tiêu chí hiện tại như identity detection, cloud detection, SIEM replacement, Threat Intelligence, Threat hunting, Administrative controls và Training.
Bài viết nhấn mạnh trọng tâm của XDR thế hệ tiếp theo: tích hợp tín hiệu từ identity, endpoint, email, SaaS và workload đám mây vào một lớp ngữ cảnh chung để tăng tốc điều tra và phản ứng. Một điểm được Forrester đề cập là automatic attack disruption nhằm dừng các cuộc tấn công đa giai đoạn như ransomware và adversary-in-the-middle khi chúng đang diễn ra.
Về năng lực phân tích, Microsoft nêu Threat Intelligence dựa trên việc xử lý 100 trillion signals mỗi ngày, được đưa vào trải nghiệm của nhà phân tích để liên kết tác nhân, kỹ thuật và hành động phản hồi. Các cải tiến khác gồm mở rộng Security Copilot alert triage agent sang cloud và identity, cùng thông báo về khả năng bảo vệ local AI agents trên endpoint và điều tra qua Advanced Hunting.