

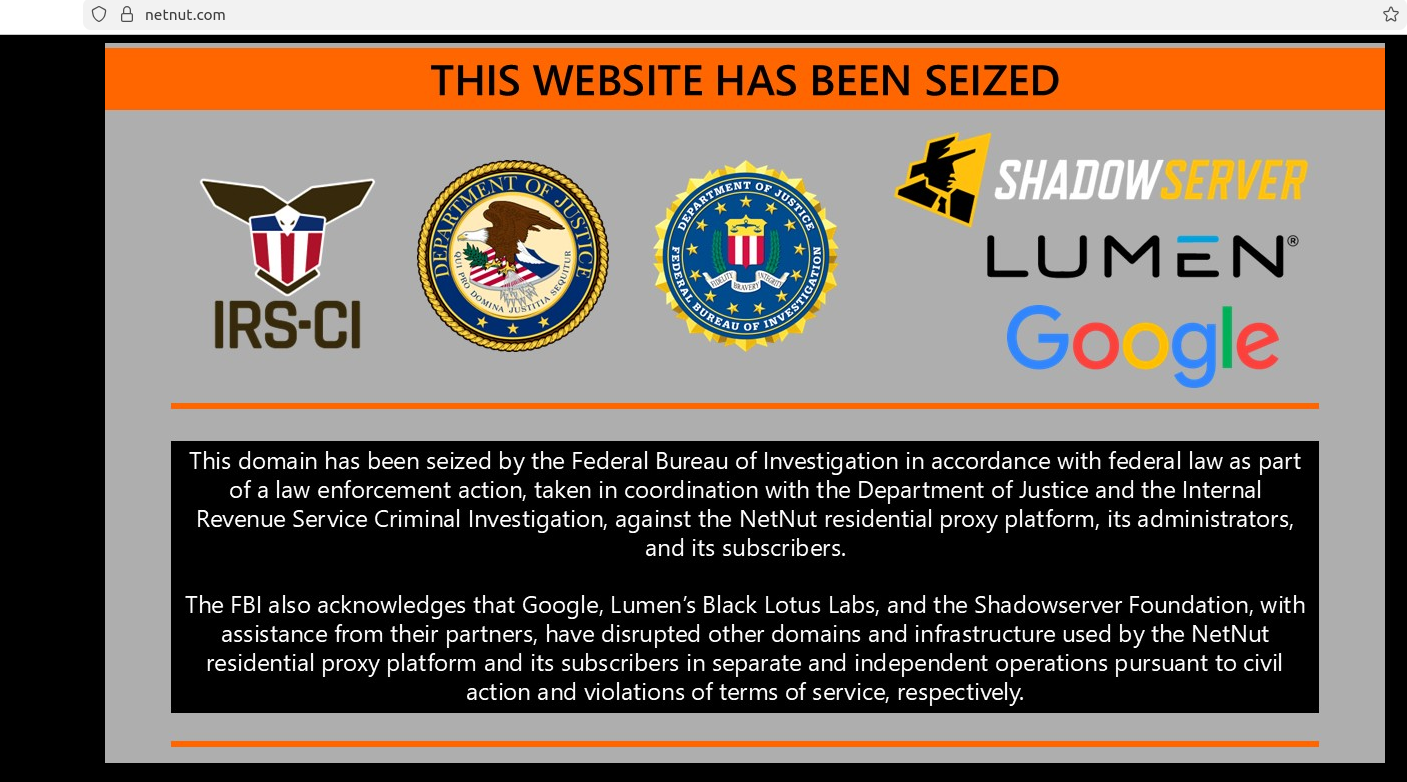
FBI thu giữ hàng trăm tên miền liên quan NetNut và botnet Popa
"The FBI, with industry partners, seized hundreds of domains tied to NetNut and the Popa botnet, disrupting a residential proxy network allegedly built on compromised consumer devices. Google said it also disabled accounts and services used for malware command and control, and reported that the action significantly degraded the proxy infrastructure and reduced the available device pool by millions."
Tác động đáng kể đến hạ tầng trung gian của tội phạm: thu giữ tên miền làm gián đoạn điều phối, vô hiệu hóa C2 giảm khả năng vận hành botnet, và Google ghi nhận giảm mạnh số lượng thiết bị sẵn có cho mạng proxy.
Có thể làm suy giảm năng lực cung cấp dịch vụ proxy dân cư và gây gián đoạn cho các bên phụ thuộc nguồn hạ tầng này; tuy nhiên hệ sinh thái có thể tái cấu trúc bằng hình thức resell/white-label từ các nhà cung cấp khác.
Cơ quan FBI cho biết đã phối hợp với các đối tác trong ngành để thu giữ hàng trăm tên miền liên quan đến nền tảng proxy dân cư NetNut, được cho là vận hành bởi Alarum Technologies. Động thái này diễn ra sau các báo cáo của nhiều hãng an ninh liên hệ NetNut với botnet Popa—một mạng lưới ít nhất 2 triệu thiết bị bị cài mã độc trên thiết bị người dùng mà không có sự đồng ý rõ ràng.
Theo mô tả từ các bên điều tra, phần mềm của NetNut biến các thiết bị thường gặp trong gia đình như smart TV và thiết bị streaming thành các nút proxy “luôn bật”, được cho thuê để chuyển tiếp lưu lượng phục vụ các hành vi như scraping quy mô lớn, fraud quảng cáo và chiếm đoạt tài khoản.
Google cho biết đã vô hiệu hóa tài khoản và dịch vụ từng được dùng cho command-and-control của mã độc, đồng thời tắt các ứng dụng được cho là gói SDK của NetNut. Google cũng chia sẻ thông tin kỹ thuật về SDK và hạ tầng backend với nhà cung cấp nền tảng, cơ quan thực thi và tổ chức nghiên cứu.
Khuyến nghị: doanh nghiệp và người dùng nên hạn chế cài ứng dụng không rõ nguồn gốc trên TV/thiết bị thông minh, ưu tiên hệ điều hành và cửa hàng ứng dụng chính thống, đồng thời rà soát thiết bị có dấu hiệu cài proxy SDK hoặc hành vi bất thường trên mạng nội bộ.