

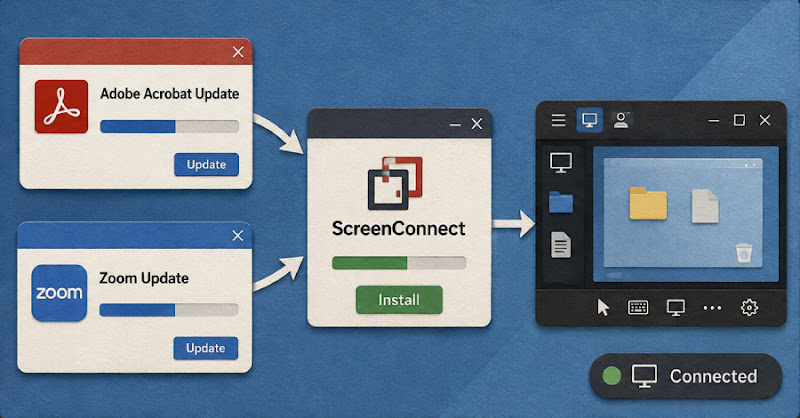
Chiến dịch lừa cập nhật giả Adobe/Zoom cài ScreenConnect để truy cập từ xa dai dẳng
"Researchers disclosed the SMOKE#SCREEN campaign, which uses phishing lures themed as Adobe and Zoom updates, document reviews, and maintenance tools to deploy ConnectWise ScreenConnect for persistent remote access. The multi-stage infection chain uses VBScript, batch files, .NET loaders, and staged payloads hosted via WsgiDAV, Dropbox, and Cloudflare tunnels; defenders are advised to restrict untrusted MSI execution, monitor security-tampering activity, and audit RMM usage."
Tác động cao vì chiến dịch hướng tới RMM/remote access hợp pháp để duy trì kiểm soát lâu dài. Các điểm then chốt gồm ScreenConnect relay cho phép truy cập dai dẳng, anti-analysis giúp qua mặt kiểm soát ban đầu, và các bước tắt AMSI/SmartScreen làm suy giảm phòng thủ.
Rủi ro vận hành đáng kể do khả năng kẻ tấn công lợi dụng công cụ RMM phổ biến trong doanh nghiệp để ẩn hoạt động. Điểm cần chú ý là bỏ qua kiểm soát bảo mật bằng chuỗi tải đa tầng, và khả năng gây gián đoạn/chiếm quyền thông qua phiên điều khiển từ xa trên máy bị xâm nhập.
Các nhà nghiên cứu công bố chiến dịch nhiều giai đoạn có tên SMOKE#SCREEN (Securonix Threat Research), sử dụng mồi nhử theo chủ đề Adobe và Zoom (cập nhật phần mềm, xem tài liệu, công cụ bảo trì) để triển khai ConnectWise ScreenConnect nhằm duy trì truy cập từ xa dai dẳng. Chuỗi xâm nhập kết hợp VBScript, tệp batch, bộ nạp .NET và các payload được lưu/điều phối qua hạ tầng trung gian như WsgiDAV, Dropbox và Cloudflare tunnels.
Theo báo cáo, sau khi cài đặt thành công, tác nhân ScreenConnect sẽ kết nối tới một trong ba máy chủ relay do kẻ tấn công kiểm soát, cho phép mở phiên điều khiển từ xa. Điểm đáng chú ý là cơ chế kiểm tra môi trường và chống phân tích: VBScript có thể dừng thực thi nếu phát hiện các tiến trình như Wireshark, Process Monitor, VirtualBox, VMware Tools, Fiddler. Một số mẫu còn thực hiện vô hiệu hóa AMSI, thao tác Registry để tắt SmartScreen, và xóa Zone.Identifier (ADS) trước khi chạy MSI.
Khuyến nghị: hạn chế thực thi MSI không tin cậy, giám sát hành vi tạm phá sản phẩm bảo mật, rà soát việc sử dụng RMM, và theo dõi các tiến trình bất thường như PowerShell/cmd.exe; đồng thời siết cấu hình UAC để ngăn người dùng tiêu chuẩn vượt qua nhắc UAC.