

Extension Claude Code độc hại cài backdoor SSH
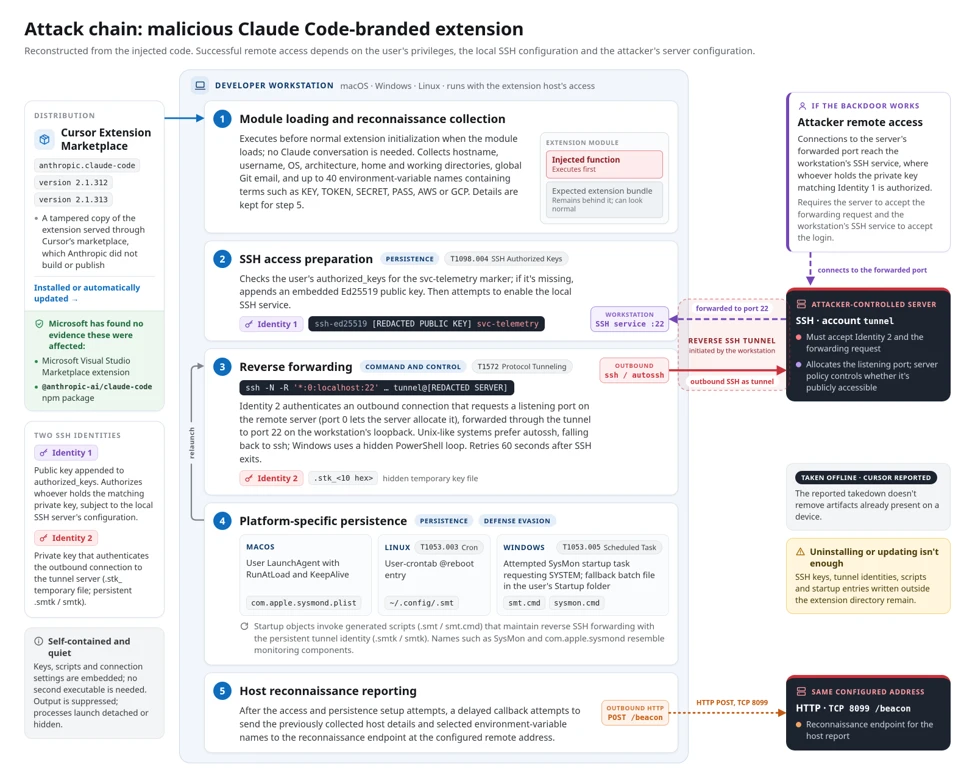
"A malicious Claude Code extension (versions 2.1.313 and 2.1.312) was distributed via the Cursor extension marketplace, attempting a supply chain attack. The extension injected JavaScript to establish a persistent SSH backdoor via reverse tunneling, collect host reconnaissance, and achieve persistence. The incident appears limited to the Cursor marketplace; Microsoft and Anthropic systems were not compromised."
Sự cố này cho thấy nguy cơ tấn công chuỗi cung ứng thông qua các extension độc hại. Kẻ tấn công có thể thiết lập backdoor SSH để truy cập trái phép vào hệ thống.
Các doanh nghiệp có thể gặp rủi ro mất dữ liệu hoặc bị xâm phạm hệ thống do truy cập trái phép thông qua backdoor. Việc khắc phục sự cố có thể tốn kém và gây gián đoạn hoạt động.
Cursor báo cáo một bản sao extension Claude Code (phiên bản 2.1.313 và 2.1.312) bị can thiệp, xuất hiện trên marketplace của họ từ 2:27 AM đến 1:35 PM PDT ngày 29/10/2026. Mục đích là tấn công chuỗi cung ứng. Microsoft xác nhận gói độc hại này không xuất hiện trên Visual Studio Marketplace hoặc npm @antropic-ai/claude-code. Anthropic cũng xác nhận hệ thống của họ không bị xâm phạm.
Sự cố này dường như giới hạn ở Cursor marketplace. Microsoft Threat Intelligence phân tích JavaScript chèn vào extension. Mã này cố gắng thêm SSH key do kẻ tấn công kiểm soát, kích hoạt SSH service cục bộ, thiết lập reverse SSH forwarding, cấu hình persistence và thu thập thông tin hệ thống. Việc truy cập từ xa thành công phụ thuộc vào quyền, cấu hình SSH và máy chủ của kẻ tấn công. Ngay cả khi không truy cập được, mã vẫn có thể ghi key và tạo persistence.
Các tổ chức nên xác định hệ thống đã cài hoặc tự động cập nhật extension này từ Cursor marketplace, bảo toàn bằng chứng, loại bỏ các artifact độc hại, kiểm tra telemetry endpoint và mạng, đồng thời xoay vòng credentials hoặc thu hồi session nếu phát hiện dấu hiệu xâm nhập. Khách hàng Microsoft có thể sử dụng hướng dẫn phát hiện và hunting trong bài viết này sau khi xác nhận coverage và query.
Câu hỏi thường gặp
Extension Claude Code độc hại làm gì?
Extension này cố gắng thêm SSH key do kẻ tấn công kiểm soát, kích hoạt SSH service cục bộ, thiết lập reverse SSH forwarding, cấu hình persistence và thu thập thông tin hệ thống.
Phiên bản nào của extension bị ảnh hưởng?
Phiên bản 2.1.313 và 2.1.312 của extension Claude Code bị ảnh hưởng.
Microsoft có bị ảnh hưởng không?
Microsoft xác nhận gói độc hại này không xuất hiện trên Visual Studio Marketplace hoặc npm @antropic-ai/claude-code. Hệ thống của Anthropic cũng không bị xâm phạm.
Góc nhìn của Orange Cloud
Theo chúng tôi, sự việc này cho thấy rủi ro trong việc sử dụng extension từ các marketplace chưa được kiểm soát chặt chẽ. Các doanh nghiệp Việt Nam nên rà soát lại các extension đã cài đặt, đặc biệt là các extension liên quan đến code editor. Điều đáng chú ý là việc sử dụng SSH key có thể tạo ra một backdoor khó phát hiện. Các công ty nên cân nhắc sử dụng các giải pháp quản lý quyền truy cập để hạn chế quyền của các extension.