

Lệnh hành pháp về mật mã hậu lượng tử đặt mốc chuyển đổi cho hệ thống liên bang
"The article discusses Executive Order 14409, signed on June 22, 2026, which sets federal deadlines for transitioning high-value and high-impact systems to post-quantum cryptography: key establishment by December 31, 2030 and digital signatures/authentication by December 31, 2031. It emphasizes that post-quantum encryption is already broadly deployable, while post-quantum authentication remains earlier in its rollout, and highlights the need for concurrent migration, standards-based algorithms (ML-KEM, ML-DSA, SLH-DSA), and supply-chain pressure on contractors to accelerate adoption."
Tăng đáng kể khả năng chống chịu trước các tấn công liên quan đến lượng tử, đặc biệt khi giảm rủi ro “thu thập hôm nay giải mã sau”. Trọng tâm là PQC key establishment (2030), PQC digital signatures/authentication (2031) và yêu cầu tuân thủ NIST FIPS đối với nhà thầu.
Tạo áp lực kế hoạch và đầu tư nâng cấp cho cơ quan và chuỗi cung ứng, nhưng cũng giúp chuẩn hóa nhu cầu thị trường theo mốc thời gian cố định. Tác động đáng kể đến chi phí nâng cấp hệ thống và chứng thư, yêu cầu tương thích sản phẩm của nhà thầu, và lập kế hoạch mua sắm theo danh mục PQC.
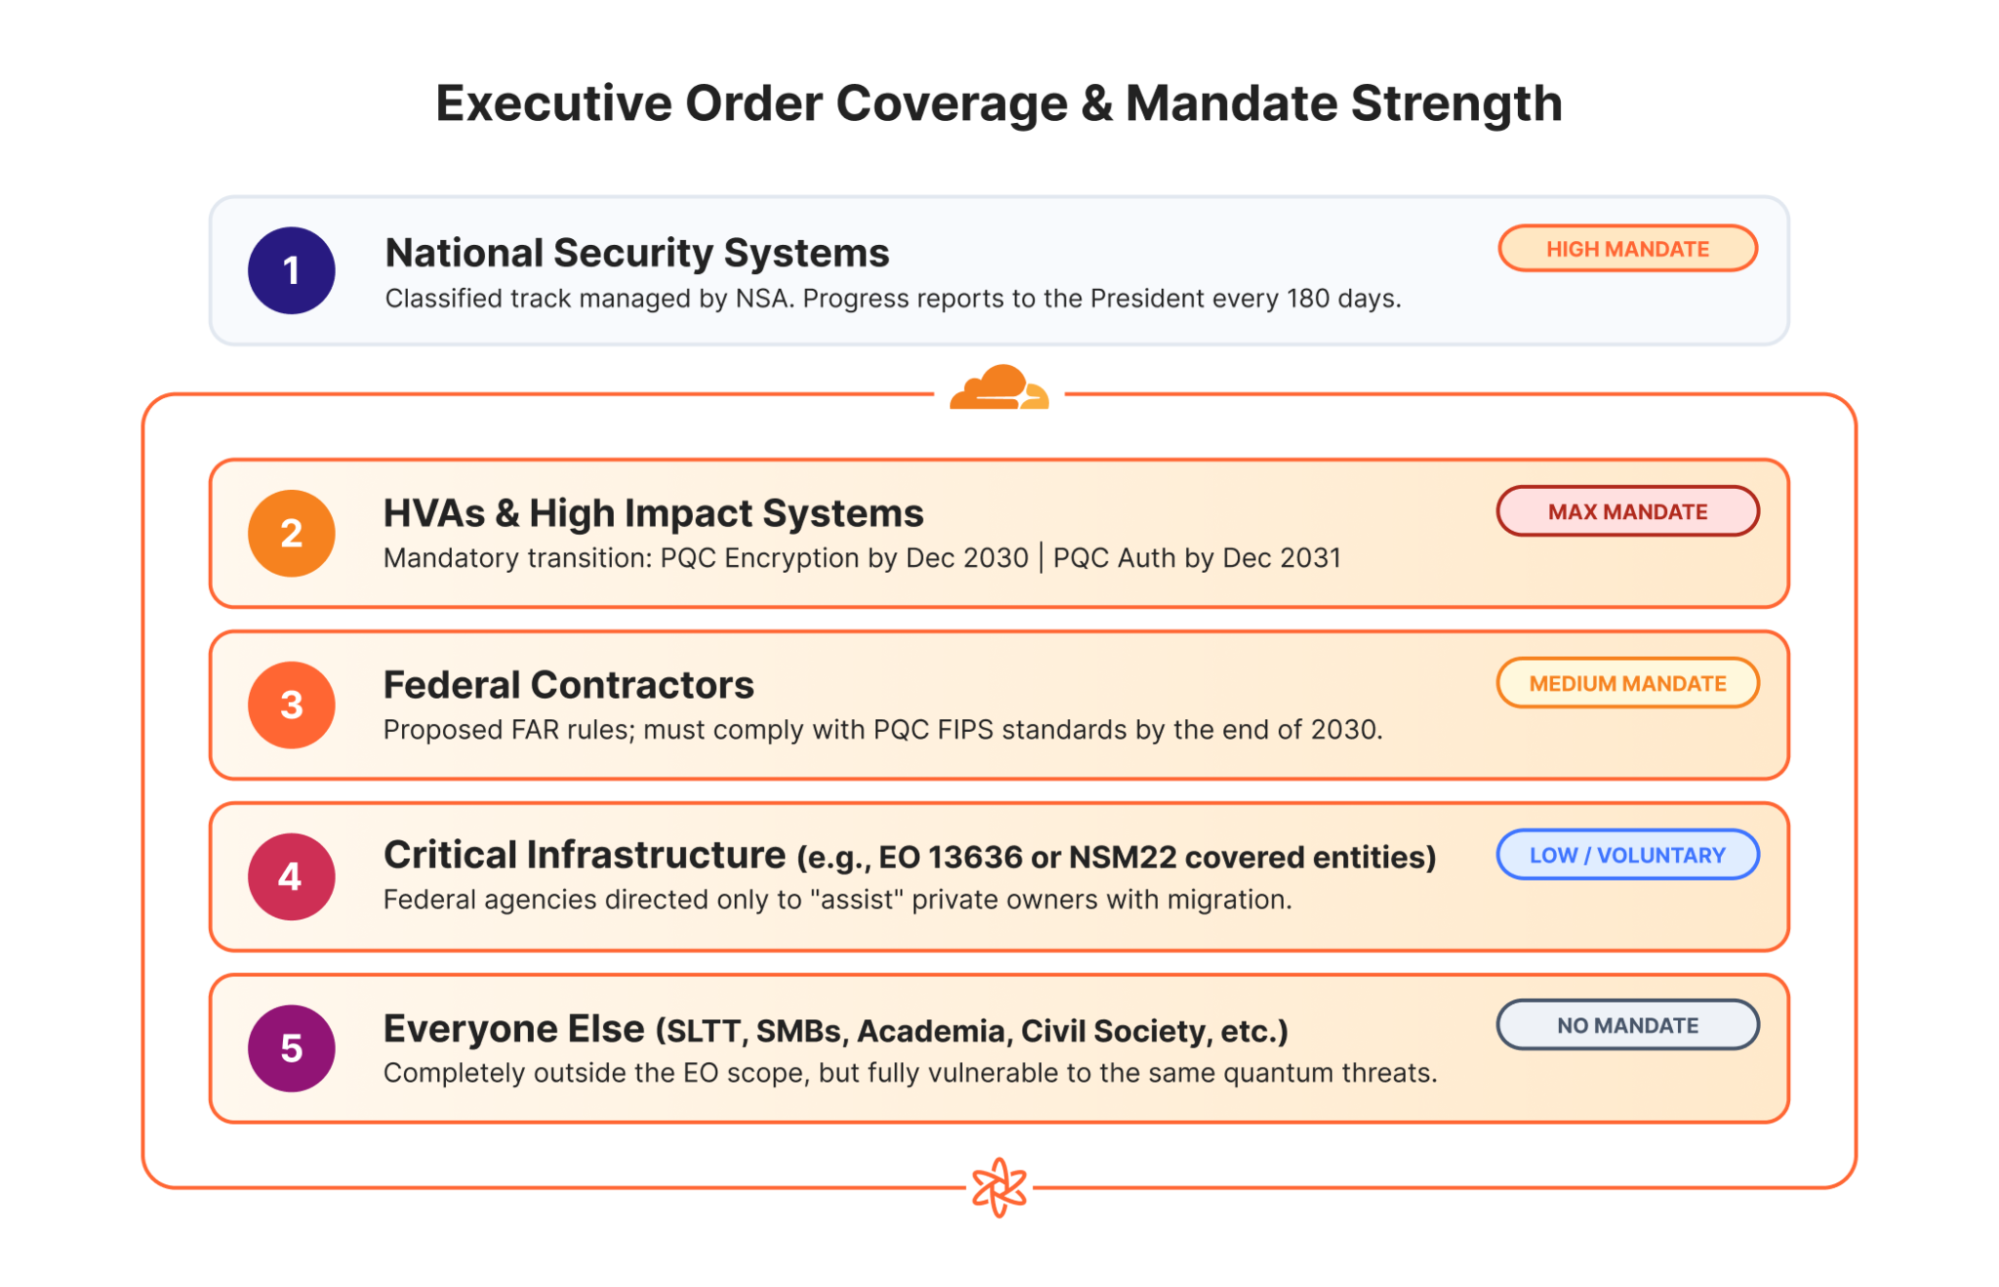
Ngày 22/6/2026, Tổng thống ký Executive Order 14409 “Securing the Nation Against Advanced Cryptographic Attacks”, yêu cầu các cơ quan liên bang chuyển đổi post-quantum cryptography (PQC) theo lộ trình bắt buộc. Cụ thể, hạn chót cho key establishment là 31/12/2030, và cho digital signatures/authentication là 31/12/2031. Lệnh cũng yêu cầu nhà thầu liên bang tuân thủ NIST FIPS tích hợp thuật toán PQC trước 31/12/2030.
Bài viết nhấn mạnh rằng rủi ro “harvest-now-decrypt-later” khiến dữ liệu mã hóa hôm nay có thể bị giải mã sau khi có máy tính lượng tử đủ mạnh, do đó cần bắt đầu chuyển đổi PQC encryption ngay. Trong khi đó, PQC authentication thường khó hơn vì chữ ký hậu lượng tử lớn hơn, chuỗi phụ thuộc dài (client/server/CA/log/root store/browser) và hệ sinh thái triển khai còn hạn chế.
Khuyến nghị kỹ thuật là lập kế hoạch di trú song song cho cả hai mục tiêu, ưu tiên thuật toán chuẩn hóa của NIST như ML-KEM, ML-DSA và SLH-DSA, đồng thời bám theo tiến độ chuẩn hóa IETF cho các giao thức như TLS và IPsec. Ngoài ra, cơ chế mua sắm và yêu cầu với nhà thầu được xem là đòn bẩy để thúc đẩy hỗ trợ PQC trên toàn chuỗi cung ứng.