

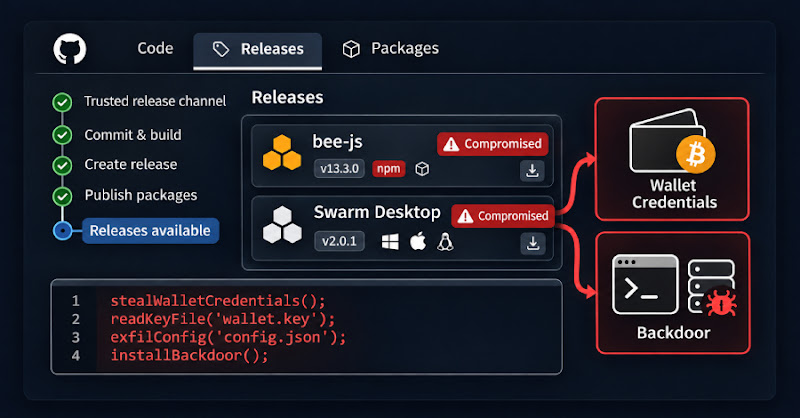
Kẻ tấn công xâm nhập Ethersphere bee-js và Swarm Desktop để phát tán mã độc
"Attackers compromised Ethersphere's bee-js (v13.3.0) and Swarm Desktop (v0.56.2) through a supply chain attack, injecting malware to steal wallet keys and passwords. The malware also installs a backdoor on Windows, macOS, and Linux systems. Affected users are advised to update to v0.56.3 (Swarm Desktop) and v13.2.0 (bee-js) and consider their systems compromised."
Sự cố này cho thấy tấn công chuỗi cung ứng có thể dẫn đến mất cắp khóa ví và cài đặt backdoor trên hệ thống.
Các doanh nghiệp sử dụng Swarm có thể bị mất tài sản và gián đoạn dịch vụ do mã độc xâm nhập hệ thống.
Ethersphere xác nhận bị tấn công chuỗi cung ứng, dẫn đến phát hành các phiên bản độc hại của bee-js (v13.3.0) và Swarm Desktop (v0.56.2). Mã độc này đánh cắp khóa ví và mật khẩu. Nó cũng cài backdoor trên Windows, macOS và Linux.
Kỹ sư và doanh nghiệp sử dụng Swarm cần lưu ý: các phiên bản độc hại đã bị gỡ bỏ, nhưng hệ thống có thể đã bị xâm nhập. Cập nhật lên Swarm Desktop v0.56.3 và bee-js v13.2.0 là cần thiết.
Bee-js là thư viện JavaScript cho Swarm Desktop và công cụ dòng lệnh swarm-cli. Swarm Desktop lưu trữ khóa riêng của node trên máy người dùng. Phiên bản 0.56.2 của Swarm Desktop xuất hiện trên GitHub lúc 00:36 UTC và bị gỡ bỏ sau 8.5 giờ. Phiên bản bee-js 13.3.0 tồn tại trên npm trong 75 phút (00:09 - 01:25 UTC).
Socket, một công ty bảo mật chuỗi cung ứng, ước tính bee-js 13.3.0 được tải xuống khoảng 10 lần, bao gồm cả các trình quét bảo mật. Swarm Desktop 0.56.2 có 65 lượt tải xuống (tính đến 08:27 UTC). Ethersphere đã phát hành 0.56.3, sử dụng chứng chỉ Developer ID mới. Phiên bản này giống 0.56.1, chỉ thay đổi số phiên bản và ghi chú phát hành.
Để đảm bảo an toàn, Ethersphere khuyến nghị xem nhật ký ứng dụng (bee-desktop.log) để kiểm tra phiên bản. Nếu phát hiện 0.56.2, hãy chuyển tiền, sổ séc và stake của node sang khóa mới từ máy tính sạch. Loại bỏ các tệp và dịch vụ liên quan đến mã độc là bắt buộc, ngay cả khi đã cập nhật hoặc gỡ cài đặt ứng dụng.
Câu hỏi thường gặp
Phiên bản nào của Swarm Desktop và bee-js bị ảnh hưởng?
Swarm Desktop phiên bản 0.56.2 và bee-js phiên bản 13.3.0 bị ảnh hưởng bởi mã độc đánh cắp khóa ví và cài backdoor.
Làm thế nào để kiểm tra xem Swarm Desktop có bị nhiễm độc hay không?
Kiểm tra tệp nhật ký bee-desktop.log để tìm dòng 'Bee Desktop version: 0.56.2 (production)'. Nếu có, hệ thống có thể đã bị xâm nhập.
Cần làm gì nếu phát hiện phiên bản độc hại?
Cập nhật lên Swarm Desktop 0.56.3 và bee-js 13.2.0. Chuyển tiền từ node bị ảnh hưởng sang khóa mới từ máy tính sạch. Loại bỏ các tệp và dịch vụ độc hại.
Góc nhìn của Orange Cloud
Theo chúng tôi, sự cố này cho thấy tầm quan trọng của việc kiểm tra tính toàn vẹn của các gói phần mềm. Các doanh nghiệp Việt Nam sử dụng Swarm hoặc các thư viện tương tự nên triển khai quy trình kiểm tra nguồn gốc và chữ ký số. Điều đáng chú ý là việc phát hiện sớm và phản ứng nhanh chóng của Ethersphere đã giảm thiểu thiệt hại. Các kỹ sư nên xem xét sử dụng các công cụ phân tích chuỗi cung ứng để phát hiện các mối đe dọa tiềm ẩn.