

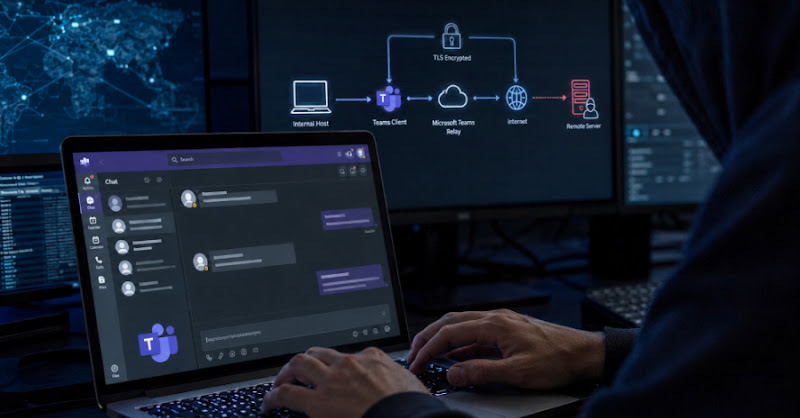
Nhóm DragonForce lạm dụng Microsoft Teams TURN relay để che lưu lượng C2 của Backdoor.Turn
"DragonForce-affiliated operators were observed deploying a custom Go-based RAT, Backdoor.Turn, to hide C2 traffic inside Microsoft Teams TURN relay infrastructure. The malware used anonymous Teams visitor tokens and a legitimate Microsoft relay before establishing a QUIC session to the attacker C2, while the intrusion also involved DLL sideloading, BYOVD-based defense evasion, and process injection; no CVE was identified for the main technique, though several abused drivers referenced CVE-2023-52271, CVE-2025-61155, and CVE-2025-1055."
Tác động cao do kẻ tấn công che C2 bằng hạ tầng hợp lệ, làm giảm khả năng phát hiện: C2 qua TURN/QUIC, BYOVD né tránh phòng thủ, và process injection để duy trì truy cập.
Nguy cơ gián đoạn và thiệt hại tăng khi nhóm có thể duy trì hiện diện lâu (1–2 tháng) và mở rộng khả năng sau xâm nhập (trinh sát, di chuyển ngang, đánh cắp thông tin). Tuy nhiên, bài viết không nêu rõ mức độ ảnh hưởng cuối cùng cho từng nạn nhân.
Các nhà nghiên cứu ghi nhận hoạt động của nhóm liên quan ransomware DragonForce khi triển khai một RAT tùy biến viết bằng Go mang tên Backdoor.Turn. Mục tiêu là che giấu lưu lượng command-and-control (C2) bằng cách “nhúng” vào hạ tầng Microsoft Teams TURN relay.
Theo báo cáo từ Symantec/Carbon Black, Backdoor.Turn lấy anonymous Teams visitor token từ dịch vụ định danh Skype của Microsoft, dùng TURN relay hợp lệ trong giai đoạn thiết lập kết nối, sau đó tạo phiên QUIC trực tiếp tới máy chủ C2 của kẻ tấn công. Với hệ thống phòng thủ, lưu lượng quan sát được chủ yếu là các kết nối đi ra tới máy chủ Teams hợp pháp. Thời gian hiện diện trên mạng nạn nhân được ước tính khoảng 1–2 tháng.
Ngoài kênh C2, chuỗi tấn công còn bao gồm DLL sideloading, kỹ thuật né tránh BYOVD (bring your own vulnerable driver) và process injection vào tiến trình hợp lệ DbgView64.exe sau khi ransomware được triển khai. Không xác định được CVE cho kỹ thuật chính, nhưng một số driver bị lạm dụng được liên kết tới CVE-2023-52271, CVE-2025-61155, CVE-2025-1055.
Khuyến nghị: rà soát dấu hiệu QUIC bất thường tới hạ tầng ngoài, giám sát hành vi token/relay liên quan Teams, và tăng kiểm soát BYOVD (driver ký/nguồn, tải driver, và bất thường tiến trình).