

Chiến dịch malvertising liên quan Triều Tiên nhắm macOS bằng trang cập nhật giả để cài mã độc đánh cắp tiền mã hóa
"A DPRK-linked malvertising campaign targeting macOS users uses fake full-screen update pages and ClickFix-style clipboard abuse to trick victims into running a Terminal command. The payload chain delivers a Node.js backdoor with LaunchAgent persistence, uses EtherHiding via Ethereum smart contracts to resolve blockchain-hosted C2, and fetches an info-stealer plus a malicious Chrome extension aimed at cryptocurrency wallets and browser/cloud credentials."
Tác động cao do kết hợp social engineering với thực thi lệnh trên macOS và cơ chế C2 khó bị triệt nhờ EtherHiding; hậu quả gồm remote code execution và đánh cắp dữ liệu ví/khóa.
Rủi ro vận hành đáng kể vì có thể dẫn tới mất tài sản số và rò rỉ thông tin truy cập; cần tăng cường kiểm soát người dùng, giám sát hành vi Terminal và quản trị tiện ích trình duyệt để giảm thiểu gián đoạn.
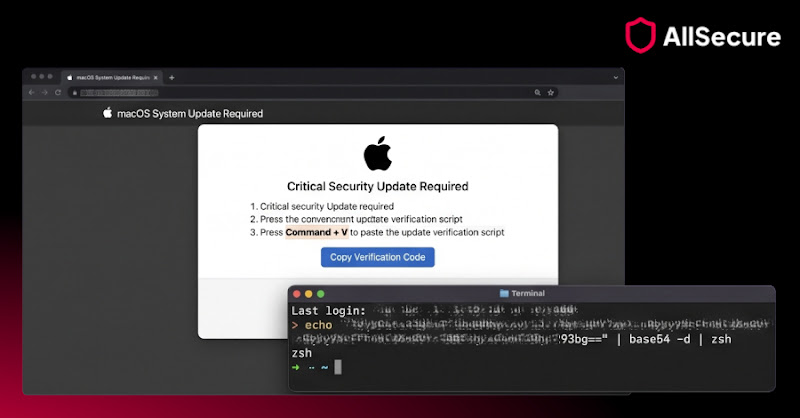
Một chiến dịch malvertising liên quan tác nhân có liên hệ Triều Tiên được ghi nhận nhắm người dùng macOS thông qua việc chuyển hướng sang các trang web giả mạo. Điểm nổi bật là chuỗi tấn công sử dụng màn hình “cập nhật” toàn màn hình không tồn tại, đồng thời lén sao chép lệnh vào clipboard rồi yêu cầu nạn nhân chạy lệnh đó bằng Terminal theo kỹ thuật ClickFix.
Theo phân tích, sau khi trang giả hoàn tất, nạn nhân được nhắc mở Terminal và dán một lệnh curl để tải giai đoạn tiếp theo. Payload khởi tạo là Node.js backdoor cài cơ chế bền vững bằng LaunchAgent, định kỳ liên hệ máy chủ C2 và thực thi mã JavaScript trả về. Đáng chú ý, địa chỉ C2 được “ẩn” bằng cơ chế EtherHiding: malware đọc thông tin từ Ethereum smart contract để lấy live server.
Mục tiêu cuối gồm information stealer nhắm 157 cryptocurrency wallets và dữ liệu trình duyệt, cùng một tiện ích Chrome độc hại kiểu “Google Drive Offline” được sideload bằng cách vá Chrome Secure Preferences để rút ví. Khuyến nghị: cảnh giác trang cập nhật giả, không chạy lệnh Terminal do trang web cung cấp, rà soát LaunchAgent bất thường và kiểm tra tiện ích trình duyệt lạ.