

Sự cố DNSSEC rollover khiến TLD .AL ngừng truy cập; 1.1.1.1 bổ sung mã EDE để báo bỏ qua xác thực
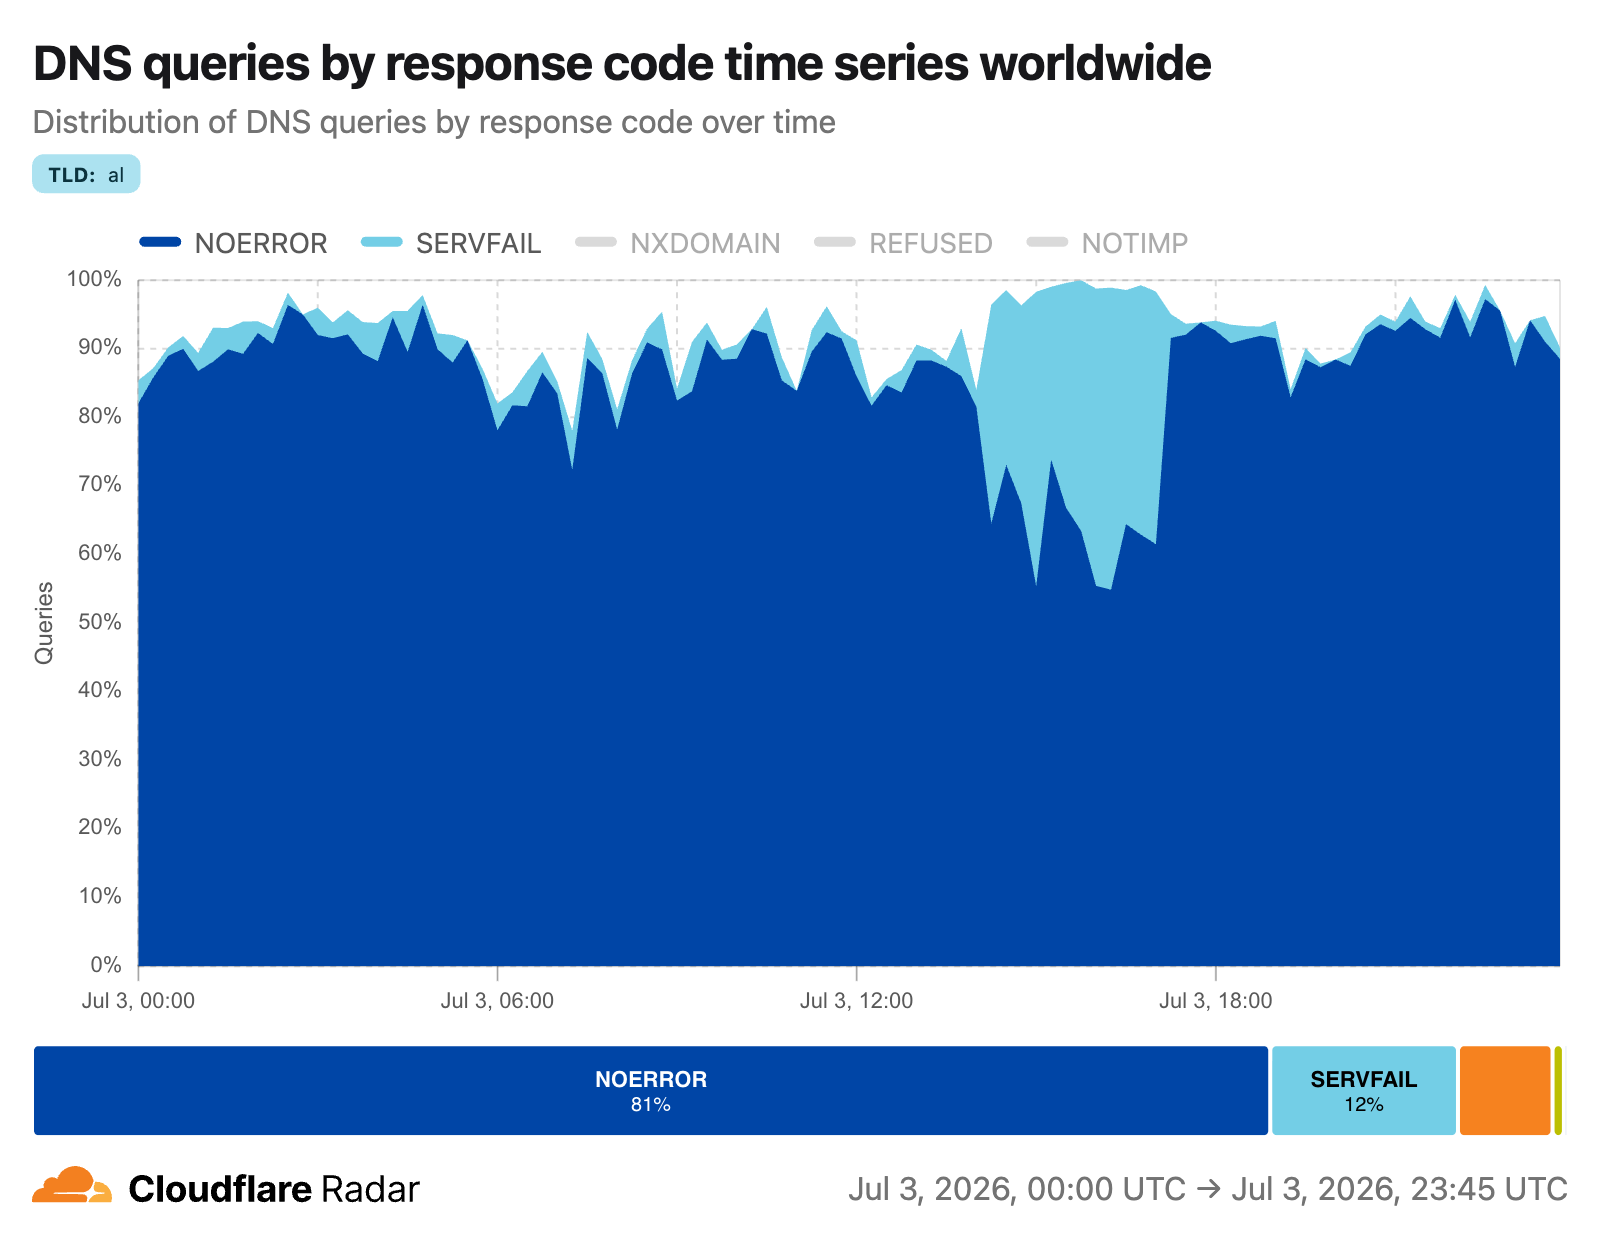
"A broken DNSSEC key rollover for the .AL TLD caused validation failures on July 3, 2026, making .AL domains unreachable for users relying on validating resolvers such as 1.1.1.1. Cloudflare applied a Negative Trust Anchor to restore resolution, and for the first time returned a new EDE 33 code alongside affected responses to indicate DNSSEC validation was bypassed; the issue was resolved by removing the DS record, leaving .AL temporarily unsigned."
Sự cố làm DNSSEC validation thất bại trên toàn TLD, khiến truy vấn dưới .AL có thể bị từ chối hoặc phải chấp nhận đáp án khi dùng NTA; điểm mấu chốt là EDE 33 giúp client biết rõ xác thực đã bị bypass và EDE 9 nêu lỗi gốc trong chuỗi DNSSEC.
Tác động vận hành là gián đoạn truy cập tới các dịch vụ/website dưới .AL trong thời gian sự cố; việc áp dụng NTA giúp khôi phục phân giải nhanh nhưng đánh đổi tính bảo mật, trong khi việc gỡ DS khiến TLD tạm thời không có lớp bảo vệ DNSSEC.
Ngày 3/7/2026, cơ quan quản lý viễn thông Albania (AKEP) thực hiện DNSSEC key rollover cho TLD .AL nhưng cấu hình không đồng bộ đã gây DNSSEC validation failures. Với các resolver có bật xác thực, mọi chữ ký DNSSEC không hợp lệ theo chuẩn sẽ bị từ chối, khiến người dùng không truy cập được các tên miền dưới .AL (bao gồm trường hợp resolver công khai 1.1.1.1).
Để khôi phục khả năng phân giải trong khi xử lý sự cố, nhà vận hành resolver đã áp dụng Negative Trust Anchor (NTA) cho .AL theo RFC 7646. NTA giúp resolver coi vùng là “không được xác thực” và bỏ qua kiểm tra DNSSEC, từ đó giảm lỗi SERVFAIL và trả về kết quả thay vì ngắt truy cập.
Tuy nhiên, trước đây NTA thường “vô hình” đối với client vì phản hồi trông giống câu trả lời đã được xác thực. Lần này, 1.1.1.1 lần đầu trả về mã Extended DNS Error (EDE) mới EDE 33 kèm phản hồi bị ảnh hưởng để báo rằng DNSSEC đã bị bypass do NTA. Đồng thời, EDE 9 (DNSKEY Missing) phản ánh lỗi gốc trong chuỗi tin cậy.
Sự cố được giải quyết sau khi bản ghi DS được gỡ khỏi root, khiến .AL tạm thời không còn DNSSEC. Khuyến nghị: các tổ chức vận hành resolver/giám sát nên cập nhật để nhận diện EDE 33, đồng thời rà soát quy trình rollover DS/DNSKEY để tránh đứt chuỗi tin cậy.