

DirtyClone: Lỗ hổng kernel Linux trong DirtyFrag cho phép leo thang đặc quyền từ gói tin được clone
"DirtyClone is a Linux kernel privilege-escalation flaw in the DirtyFrag family, tracked as CVE-2026-43503 with a CVSS score of 8.8. A local attacker can corrupt file-backed memory via cloned network packets and gain root; the fix was merged upstream on May 21 and is available in Linux v7.1-rc5 and backported stable/LTS updates."
Nguy cơ cao cho hệ thống đa người dùng do có thể đạt root từ tài khoản cục bộ thông qua làm hỏng bộ nhớ ánh xạ tệp bằng gói tin được clone; CVE-2026-43503 (CVSS 8.8) là điểm cần ưu tiên xử lý.
Có thể ảnh hưởng trực tiếp đến CI runners, container hosts và Kubernetes clusters nơi người dùng không tin cậy có thể tạo namespace, dẫn tới gián đoạn và rủi ro kiểm soát hệ thống.
DirtyClone là một lỗ hổng leo thang đặc quyền trong kernel Linux thuộc họ DirtyFrag. JFrog Security Research công bố hướng dẫn khai thác hoạt động vào ngày 25/06/2026, là bản trình diễn công khai đầu tiên cho biến thể này. Lỗ hổng được theo dõi dưới CVE-2026-43503 với CVSS 8.8.
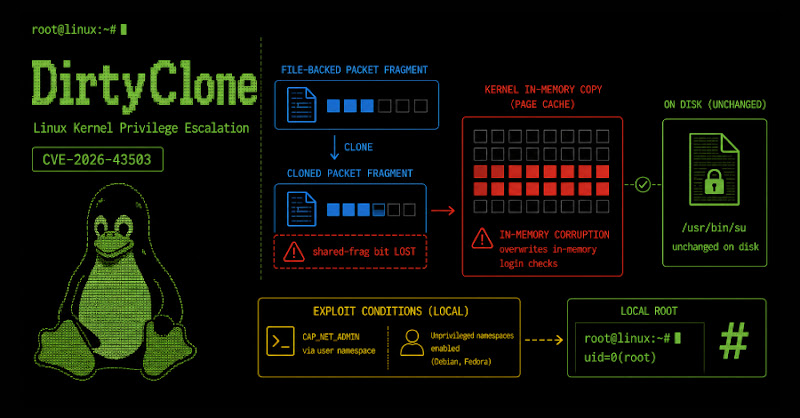
Theo mô tả, kẻ tấn công cục bộ có thể làm hỏng bộ nhớ được ánh xạ tệp thông qua một gói tin mạng được clone, từ đó đạt quyền root. Cơ chế cốt lõi là việc kernel khi sao chép gói tin nội bộ có thể bỏ sót một cờ an toàn, khiến vùng nhớ bị đánh dấu sai là “shared” với dữ liệu trên đĩa. Kẻ tấn công sau đó thao tác để ghi đè các kiểm tra đăng nhập trong bản sao trong RAM của một nhị phân đặc quyền (ví dụ /usr/bin/su), trong khi tệp trên đĩa không thay đổi.
Bản vá đã được hợp nhất upstream vào 21/05 và có trong Linux v7.1-rc5; đồng thời đã được backport sang các nhánh stable/LTS. Khuyến nghị: cập nhật kernel theo thông báo của nhà cung cấp bản phân phối. Nếu chưa thể vá, giảm bề mặt tấn công bằng cách hạn chế unprivileged user namespaces (ví dụ đặt kernel.unprivileged_userns_clone=0 trên Debian/Ubuntu) hoặc cân nhắc tạm thời chặn các module liên quan đến IPsec/RxRPC trong trường hợp phù hợp.