

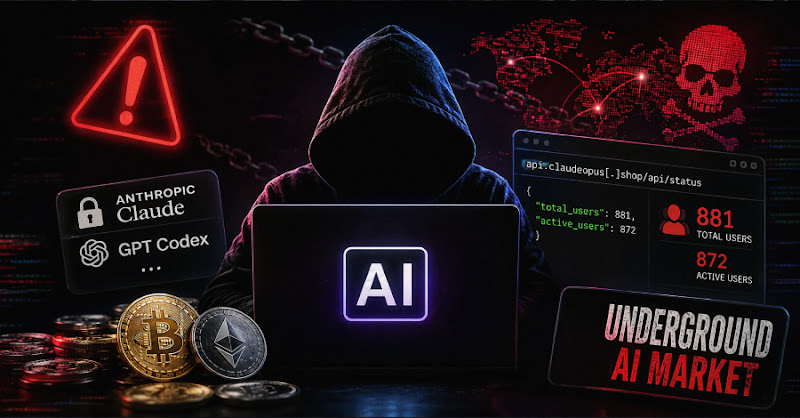
Dịch vụ “gray-market” bán quyền truy cập Claude giá rẻ nhưng có thể thu thập mọi prompt khách hàng
"Researchers reported underground services selling discounted access to Anthropic Claude models through proxy APIs, with one service, Poison Claude, routing customer prompts through operator-controlled accounts so the operator can see all submitted prompts. The exposed status endpoint revealed user counts and was later fixed; the main site was placed behind Cloudflare phishing protections, highlighting privacy, fraud, and abuse risks in gray-market AI access services."
Nguy cơ cao về rò rỉ dữ liệu prompt và gian lận dịch vụ: nhà cung cấp proxy có thể quan sát toàn bộ nội dung đầu vào; lỗi cấu hình từng làm lộ số liệu qua /api/status; cơ chế gray-market làm tăng khả năng bị thu thập/bán dữ liệu hoặc thay đổi mô hình khi vận hành.
Tác động vận hành đáng kể do rủi ro gián đoạn truy cập và sai lệch chất lượng: dịch vụ có thể cắt quyền hoặc cung cấp mô hình kém hơn; rủi ro tuân thủ và uy tín khi dữ liệu nhạy cảm bị chuyển ra ngoài; chi phí có thể “rẻ” ban đầu nhưng kèm rủi ro fraud/abuse và khó kiểm chứng nguồn cung.
Các nhà nghiên cứu bảo mật cho biết có hơn nửa chục dịch vụ được quảng cáo trên diễn đàn và nền tảng nhắn tin tội phạm mạng, cung cấp quyền truy cập AI theo dạng proxy API tới các mô hình ngôn ngữ lớn. Một trong số đó là Poison Claude, tuyên bố cung cấp truy cập tới các biến thể như Opus 4.8/4.7/4.6 và Sonnet 4.6.
Theo phân tích của Okta, Poison Claude mô tả cơ chế “token rẻ” bằng cách tận dụng credit/bonus miễn phí (ví dụ US$100 bonus cho tài khoản AWS Bedrock), sau đó chuyển yêu cầu của khách tới một tài khoản do nhà cung cấp kiểm soát: khách không thấy tài khoản nội bộ nhưng bị tính 5–15% giá theo token chính thức tùy mô hình. Sau khi thanh toán bằng tiền mã hóa, khách nhận API key tương thích và được yêu cầu cấu hình biến môi trường để trỏ Claude Code sang API của Poison Claude.
Các prompt đầu vào được chuyển từ API của Poison Claude sang Anthropic và phản hồi trả lại cho khách, đồng nghĩa nhà cung cấp có toàn quyền quan sát prompt. Công ty cũng phát hiện lỗi cấu hình làm lộ endpoint api.claudeopus[.]shop/api/status, trả về số người dùng tổng và đang hoạt động (881 và 872), sau đó đã được khắc phục. Trang chính được đặt sau Cloudflare (có cảnh báo phishing sau disclosure), trong khi API dùng Turnstile để chống bot. Một dịch vụ tương tự được nêu là Ecomagent.in.
Khuyến nghị: tránh sử dụng dịch vụ truy relay/forward prompt không rõ danh tính; rà soát kiểm soát truy cập và cấu hình tích hợp AI; áp dụng giám sát rò rỉ dữ liệu và chính sách data privacy cho mọi luồng prompt.