

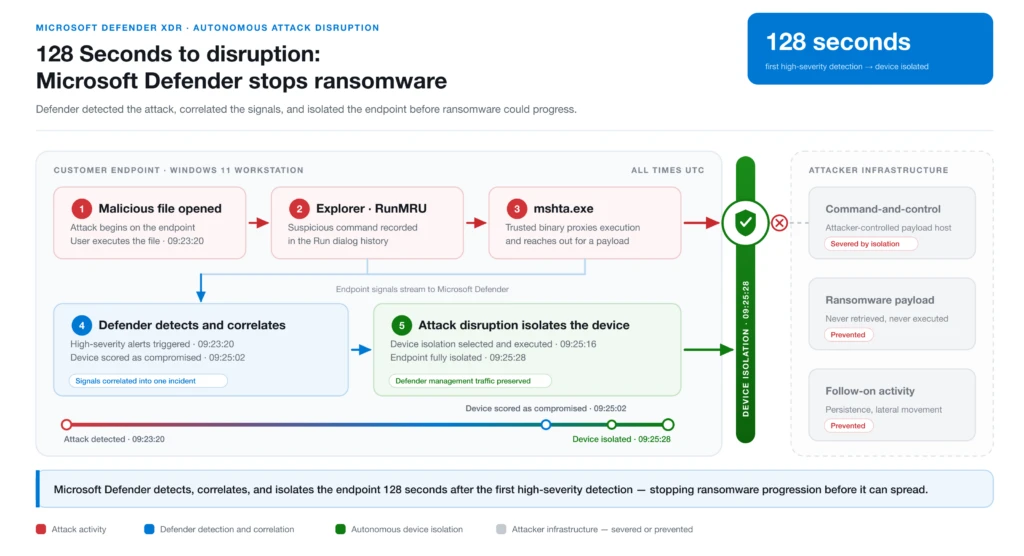
Defender Attack Disruption cô lập thiết bị trong 128 giây để chặn chuỗi ransomware tại QNET
"Microsoft Defender attack disruption automatically isolated a compromised endpoint at QNET after detecting a multi-stage attack that abused the legitimate Windows utility mshta.exe to retrieve a second-stage payload. The device was isolated in 128 seconds from first detection, preventing persistence, outbound command-and-control, and lateral movement; no CVE was mentioned and the fix was automatic device isolation via Defender."
Cô lập endpoint tự động giúp ngắt nhanh chuỗi tấn công, giảm rủi ro persistence, command-and-control và lateral movement; điểm then chốt là 128 giây từ cảnh báo đến cô lập và cơ chế IsolateDevice dựa trên tương quan tin cậy cao.
Giảm thời gian phản ứng và hạn chế thiệt hại trong giai đoạn đầu, nhờ tự động cô lập và có auto-release để tránh gián đoạn kéo dài; tác động vận hành tích cực nhưng phụ thuộc vào việc SOC có thể xử lý ngữ cảnh sau cô lập.
Microsoft Defender Attack Disruption được mở rộng với device isolation như một hành động phản hồi tự động nhằm cô lập endpoint bị nghi ngờ xâm nhập. Trường hợp tại QNET cho thấy chuỗi tấn công đa giai đoạn có thể bị cắt ngay từ sớm: từ cảnh báo mức độ cao đầu tiên đến khi thiết bị được cô lập hoàn tất chỉ mất 128 giây.
Theo mô tả sự cố, kẻ tấn công lợi dụng mshta.exe (tiện ích Windows hợp lệ) để tải payload giai đoạn hai từ hạ tầng do kẻ tấn công kiểm soát. Sau khi payload thực thi, hệ thống ghi nhận dấu hiệu chuẩn bị persistence (ví dụ tương tác RunMRU) và hoạt động thực thi lệnh đáng ngờ.
Defender sử dụng cơ chế tương quan dựa trên AI để đánh giá mô hình đe doạ và chọn IsolateDevice khi đạt ngưỡng tin cậy cao (được nêu là 99% precision). Khi cô lập, thiết bị bị chặn toàn bộ kết nối mạng bên ngoài và nội bộ, chỉ giữ truy cập cần thiết cho các dịch vụ bảo mật. Kết quả: không quan sát thấy payload giai đoạn hai sau cô lập, không có lateral movement, và SOC không cần thao tác trong “disruption window”. Khuyến nghị: bật Attack Disruption có device isolation cho các workstation được hỗ trợ, đồng thời rà soát quy trình vận hành để bảo đảm khả năng theo dõi và giải cô lập khi phù hợp.