

DDRop phá vỡ bảo mật bộ nhớ trên Intel TDX và AMD SEV-SNP
"Researchers disclosed DDRop, an active DDR5 interposer attack that can silently drop memory writes and exploit the lack of freshness checks in confidential computing systems. The attack breaks Intel TDX, Intel Scalable SGX, and AMD SEV-SNP, enabling memory disclosure, page-table manipulation, debug-mode activation, and attestation forgery in some configurations; no software patch is described, and the mitigation would require hardware/design changes to add freshness protection."
Ảnh hưởng cao vì có thể phá vỡ tính toàn vẹn bộ nhớ và trong một số cấu hình còn giả mạo attestation. Rủi ro đặc biệt đáng chú ý với các môi trường confidential computing trên máy chủ cloud.
Có thể tác động đến niềm tin vào bảo vệ dữ liệu khi đang sử dụng và yêu cầu đánh giá lại kiến trúc triển khai cloud. Tuy chưa có bằng chứng dịch vụ công cộng bị xâm nhập, các tổ chức dùng Intel TDX hoặc AMD SEV-SNP nên chuẩn bị cho việc thay đổi phần cứng hoặc kiểm soát truy cập vật lý chặt hơn.
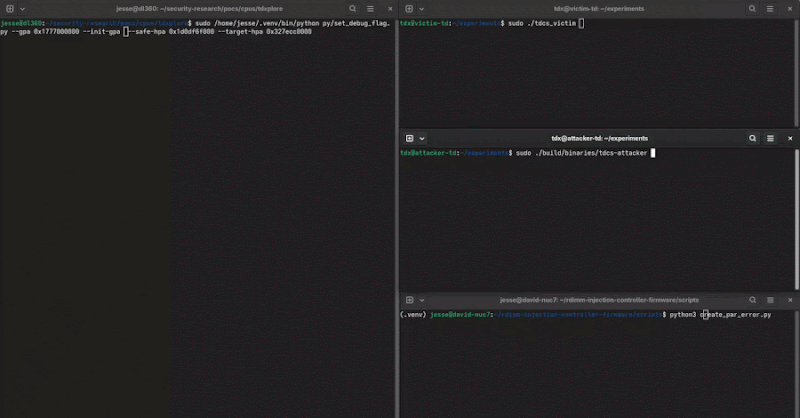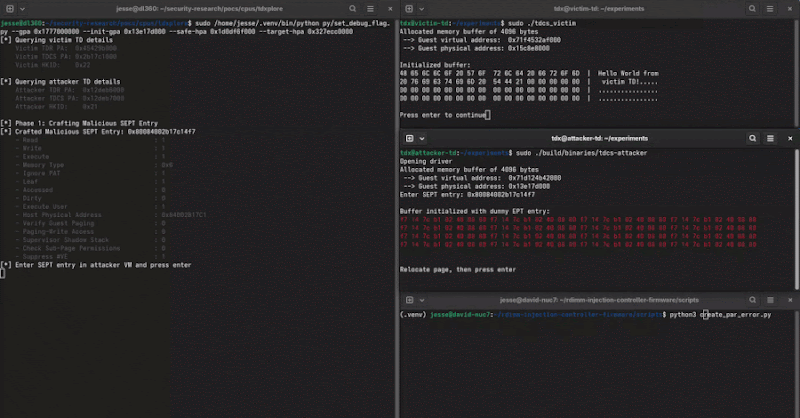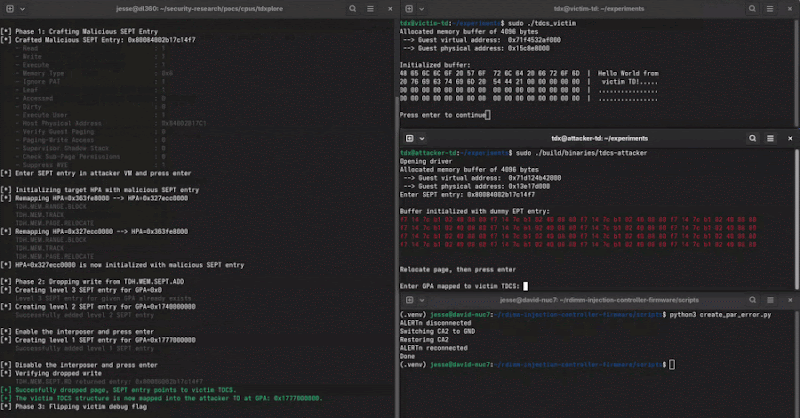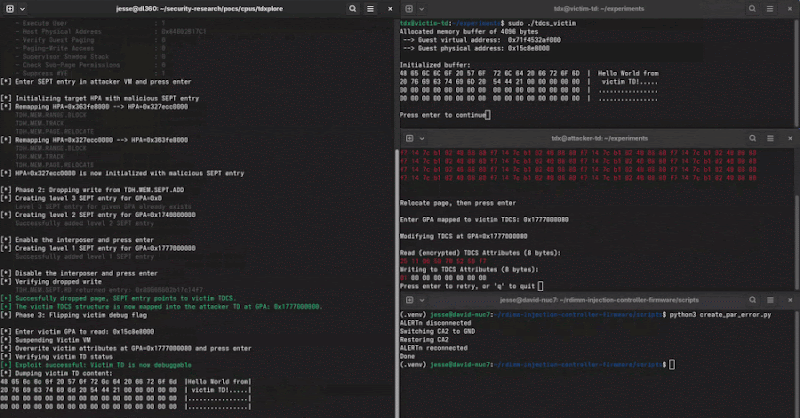
Các nhà nghiên cứu đã công bố DDRop, một tấn công phần cứng nhắm vào DDR5 có thể âm thầm bỏ qua các lần ghi bộ nhớ trên máy chủ. Khi đó, CPU vẫn đọc lại dữ liệu cũ như thể bản ghi mới đã được thực hiện, từ đó khai thác điểm yếu thiếu freshness check trong các hệ thống confidential computing.
Theo công bố, kỹ thuật này ảnh hưởng đến Intel TDX, Intel Scalable SGX và AMD SEV-SNP. Trong một số cấu hình, DDRop có thể dẫn đến rò rỉ bộ nhớ, can thiệp page table, kích hoạt debug mode và thậm chí giả mạo attestation. Nhóm nghiên cứu cho biết đây là lần đầu một interposer chủ động trên DDR5 phá được tính toàn vẹn của một hệ thống Intel TDX hiện đại.
Đáng chú ý, chưa có bản vá phần mềm nào được nêu ra. Biện pháp giảm thiểu, theo mô tả của nghiên cứu, sẽ cần thay đổi ở phần cứng hoặc thiết kế kiến trúc để bổ sung cơ chế kiểm tra độ mới của dữ liệu.
Với các đội vận hành cloud, cần rà soát giả định an toàn của confidential computing, đánh giá lại mô hình đe dọa với truy cập vật lý ngắn hạn, và theo dõi khuyến nghị từ nhà cung cấp nền tảng cũng như các bản cập nhật thiết kế phần cứng trong tương lai.