

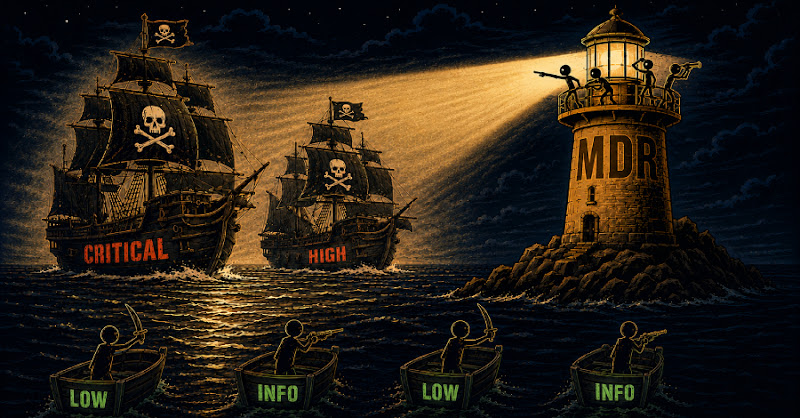
Đánh giá lại mô hình MDR trong bối cảnh tấn công và phòng thủ sử dụng AI
"The article argues that traditional MDR is no longer sufficient because attackers are using AI to scale phishing, reconnaissance, and malware evasion faster than human-led alert triage can keep up. It claims many alerts remain unreviewed, detection quality is inconsistent, and vendor lock-in limits transparency and AI readiness; the proposed fix is an AI SOC model that automatically investigates 100% of alerts, closes the loop into detection engineering, and escalates only when evidence warrants it."
Mô hình MDR truyền thống có thể bỏ sót 60% cảnh báo, tạo điều kiện cho tấn công ẩn náu và giảm hiệu quả phát hiện các mối đe dọa sử dụng AI.
Thiếu minh bạch và khả năng kiểm toán trong MDR có thể ảnh hưởng đến tuân thủ, gây gián đoạn vận hành khi sự cố không được phát hiện kịp thời, đồng thời gây khó khăn khi chuyển đổi hoặc xây dựng năng lực nội bộ.
Bài viết phân tích những hạn chế của Managed Detection and Response (MDR) truyền thống khi đối mặt với các mối đe dọa sử dụng AI. Hiện nay, các nhóm tấn công tận dụng AI để mở rộng quy mô phishing, tự động hóa reconnaissance và tạo ra các biến thể malware vượt qua các biện pháp phát hiện dựa trên chữ ký. Trong khi đó, MDR vẫn chủ yếu dựa vào phân tích thủ công, dẫn đến khoảng 60% cảnh báo không được xử lý. Điều này tạo điều kiện cho các mối đe dọa ẩn náu trong các cảnh báo mức độ thấp, với nghiên cứu cho thấy khoảng 1% sự cố thực tế xuất phát từ các cảnh báo này.
Chất lượng điều tra phụ thuộc vào kinh nghiệm và thời điểm của từng analyst, gây ra sự không nhất quán. Ngoài ra, detection engineering và quá trình điều tra thường bị tách rời, khiến các quy tắc phát hiện không được cập nhật kịp thời. Hầu hết các dịch vụ MDR hoạt động như một "hộp đen", thiếu minh bạch về logic điều tra và bằng chứng, gây khó khăn cho việc kiểm toán và đáp ứng yêu cầu tuân thủ.
Bài viết đề xuất chuyển sang mô hình AI SOC, nơi 100% cảnh báo được điều tra tự động với độ sâu pháp y, chỉ chuyển cho con người khi có bằng chứng rõ ràng. Mô hình này giúp tăng khả năng phát hiện, giảm thời gian xử lý và cải thiện liên tục chất lượng phát hiện thông qua vòng lặp khép kín giữa điều tra và kỹ thuật phát hiện. Doanh nghiệp được khuyến nghị đánh giá lại hiệu quả MDR hiện tại và cân nhắc các giải pháp AI SOC để đáp ứng yêu cầu bảo mật hiện đại.