

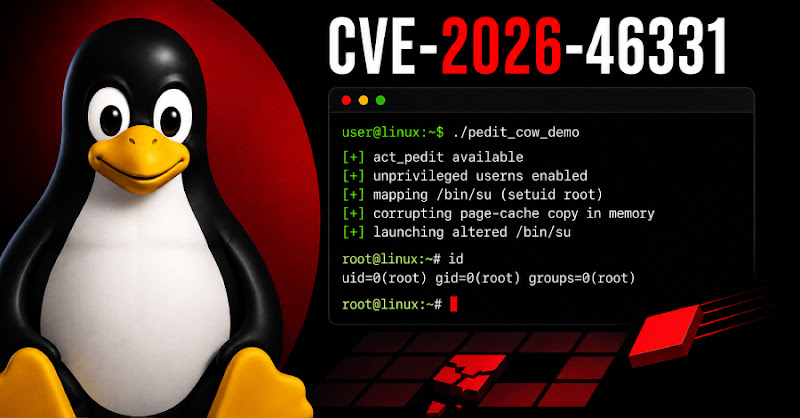
CVE-2026-46331: Lỗi kernel Linux act_pedit cho phép leo thang đặc quyền qua trang nhớ cache
"A Linux kernel traffic-control flaw in act_pedit, tracked as CVE-2026-46331, allows a local unprivileged user to gain root by triggering an out-of-bounds write that corrupts shared page-cache memory. A public exploit was released shortly after disclosure and can poison cached setuid binaries such as /bin/su without modifying the on-disk file; remediation is to install the patched kernel, reboot, and optionally mitigate by disabling act_pedit or unprivileged user namespaces."
Nguy cơ cao do leo thang đặc quyền từ local user lên root thông qua poisoning shared page-cache; exploit có thể qua mặt file-integrity checks vì không sửa trực tiếp file trên đĩa.
Tác động lớn đến vận hành do có thể chiếm quyền trên máy chủ dùng chung (CI/CD, Kubernetes node, build worker), làm tăng rủi ro gián đoạn và rò rỉ dữ liệu; cần ưu tiên vá ngay cho các hệ thống có user namespace/untrusted users.
Một lỗ hổng trong Linux kernel traffic-control (hành động act_pedit) có mã CVE-2026-46331 có thể cho phép người dùng cục bộ không đặc quyền đạt quyền root. Điểm mấu chốt là lỗi out-of-bounds write làm hỏng vùng shared page-cache thay vì ghi vào bản sao riêng theo cơ chế copy-on-write.
Theo mô tả, exploit công khai xuất hiện trong vòng một ngày sau khi CVE được gán (công bố ngày 16/6). Kẻ tấn công không cần sửa trực tiếp file trên đĩa: thay vào đó, chúng “poison” bản sao trong bộ nhớ của một nhị phân setuid root như /bin/su, chèn payload nhỏ và thực thi ảnh đã bị thay đổi. Vì ghi đè nằm ở bộ nhớ cache, các kiểm tra file-integrity có thể không phát hiện.
Điều kiện khai thác gồm việc act_pedit có thể được nạp và unprivileged user namespaces đang mở, để người tấn công có năng lực mạng trong namespace (cần CAP_NET_ADMIN). Các mục tiêu thử nghiệm như RHEL 10 và Debian 13 được ghi nhận thỏa điều kiện.
Khuyến nghị: cài kernel đã vá và khởi động lại; ưu tiên hệ thống đa thuê, CI/CD runner và node Kubernetes. Nếu chưa vá, có thể vô hiệu act_pedit hoặc tắt unprivileged user namespaces (cần kiểm thử vì có thể ảnh hưởng rootless containers/CI/sandbox). Với lỗi kiểu cache, có thể cần coi máy chủ là đã bị xâm phạm nếu có dấu hiệu khai thác.