

CTO RansomwareHelp bị truy tố vì lừa đảo
"RansomwareHelp.com, a company claiming advanced data recovery capabilities, was found to be fraudulently charging customers a markup on ransom payments they secretly made to threat actors. An FBI sting operation confirmed the company paid attackers for decryption keys and then overcharged victims, including a case involving a $16,010 charge based on a $6,000 payment to a fake ransomware group. The company's CTO, Juan Ricardo Palacio Escobar, has been indicted for wire fraud."
Vụ việc này cho thấy mối đe dọa từ các dịch vụ khôi phục dữ liệu giả mạo và nguy cơ mất tiền cho nạn nhân ransomware.
Các doanh nghiệp có thể mất uy tín nếu sử dụng dịch vụ không đáng tin cậy và chịu thiệt hại tài chính do chi phí khôi phục tăng cao.
CTO của RansomwareHelp.com, Juan Ricardo Palacio Escobar, bị truy tố vì tội lừa đảo liên bang. FBI phát hiện công ty này thực chất trả tiền chuộc cho kẻ tấn công rồi tính phí cao hơn cho khách hàng.
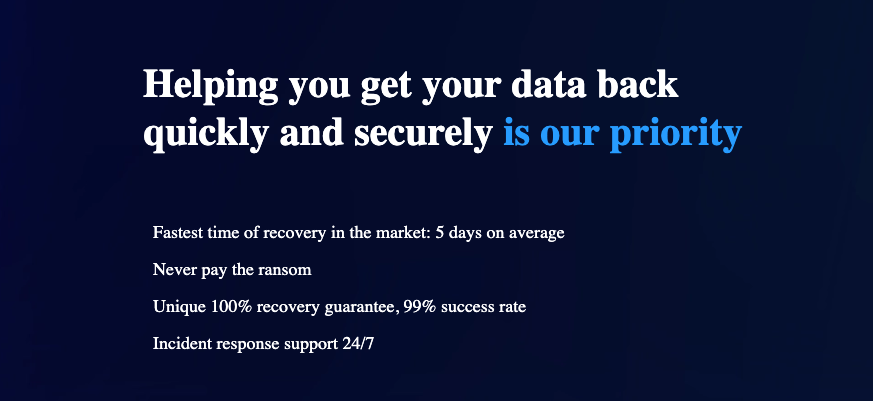
RansomwareHelp quảng cáo khả năng khôi phục dữ liệu bằng “công cụ mã hóa tiên tiến” và tuyên bố không trả tiền chuộc. Tuy nhiên, FBI điều tra và xác minh công ty này bí mật trả tiền cho kẻ tấn công, sau đó tính thêm phí cho nạn nhân. Một vụ điều tra cho thấy họ tính 16.010 USD cho một giao dịch mà thực tế chỉ trả 6.000 USD cho một nhóm ransomware giả.
Theo bản cáo trạng, RansomwareHelp hứa hẹn khôi phục 100% dữ liệu, máy chủ và hệ thống. Họ còn tự hào về đội ngũ 80 chuyên gia và kinh nghiệm 28 năm trong lĩnh vực mã hóa, an ninh mạng, phân tích pháp y và kỹ thuật đảo ngược.
FBI đã đóng vai nạn nhân và liên hệ RansomwareHelp. Công ty này khẳng định không đàm phán hay trả tiền chuộc. Nhưng sau đó, Escobar liên hệ với nhóm ransomware giả của FBI để thương lượng giá thấp nhất. Sau khi thỏa thuận giá 6.000 USD, Escobar báo giá 13.260 USD cho “khách hàng” giả mạo.
Một công ty kế toán nhỏ từng trả phí chẩn đoán cho RansomwareHelp để khôi phục dữ liệu sau khi bị Lockbit tấn công. RansomwareHelp đề xuất gói phục hồi 438.880 USD, bao gồm “cấu hình máy chủ pháp y chuyên nghiệp”, “giờ làm việc kỹ thuật để cấu hình giải thuật giải mã” và “tám chu kỳ xử lý 6 giờ” để giải mã. Họ còn đề xuất sử dụng 510 máy chủ pháp y được cấu hình sẵn trên toàn cầu và sử dụng brute force để giải mã. Họ yêu cầu quyền truy cập từ xa không hạn chế vào mạng của nạn nhân thông qua Anydesk.
Paul Ihme, người sáng lập công ty bảo mật Soteria, nhận thấy RansomwareHelp cố gắng xóa các tệp ransom note trên mạng của nạn nhân, có thể để ngăn khách hàng tự liên hệ với kẻ tấn công.
Câu hỏi thường gặp
RansomwareHelp.com tuyên bố có thể làm gì?
RansomwareHelp.com tuyên bố có thể khôi phục 100% dữ liệu, máy chủ và hệ thống bị khóa bởi ransomware bằng 'công cụ mã hóa tiên tiến' mà không cần trả tiền chuộc.
FBI phát hiện ra điều gì về RansomwareHelp?
FBI phát hiện ra RansomwareHelp thực chất trả tiền chuộc cho kẻ tấn công rồi tính phí cao hơn cho nạn nhân, vi phạm lời hứa ban đầu.
Juan Ricardo Palacio Escobar bị cáo buộc tội gì?
Juan Ricardo Palacio Escobar, CTO của RansomwareHelp, bị truy tố vì tội lừa đảo liên bang.
Góc nhìn của Orange Cloud
Theo chúng tôi, vụ việc này cho thấy rủi ro khi sử dụng dịch vụ khôi phục dữ liệu không rõ nguồn gốc. Các doanh nghiệp Việt Nam nên cẩn trọng khi lựa chọn đối tác, ưu tiên các công ty có uy tín và minh bạch về quy trình. Điều đáng chú ý là việc kiểm tra kỹ lưỡng các điều khoản hợp đồng và yêu cầu báo giá chi tiết là rất quan trọng.