

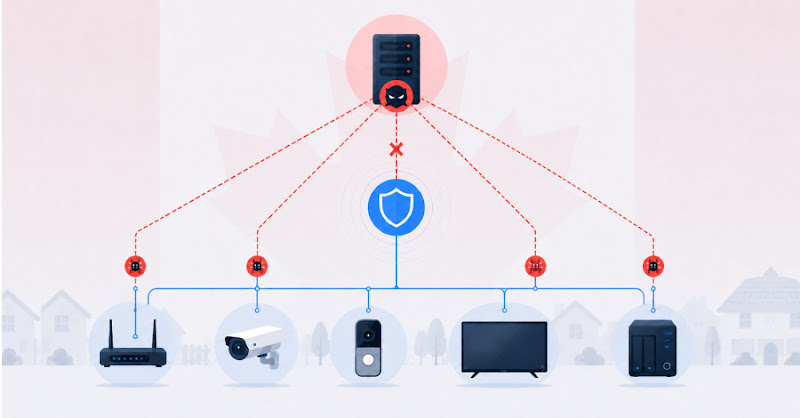
CSIS Canada được tòa cho phép dọn dẹp botnet từ xa trên thiết bị bị nhiễm
"Canada's Security Intelligence Service obtained a first-of-its-kind threat reduction warrant to remotely clean two foreign-run botnets from infected Canadian servers, SOHO routers, and IoT devices. The court authorized CSIS to alter and destroy botnet data on the devices, with the operation aimed at disrupting espionage relay infrastructure rather than identifying users; no CVEs were involved."
Hoạt động giúp giảm khả năng botnet tiếp tục relay/ẩn danh lưu lượng và làm gián đoạn hạ tầng gián điệp; tuy nhiên rủi ro tái nhiễm vẫn tồn tại nếu chỉ “gỡ mã” mà không khắc phục cấu hình/thiết bị. Điểm then chốt: can thiệp từ xa vào dữ liệu botnet, không nhắm người dùng, và vấn đề pháp lý liên quan IP address.
Với doanh nghiệp, tin này nhấn mạnh chi phí vận hành khi có thiết bị SOHO/IoT lỗi thời vẫn duy trì kết nối và có thể bị lợi dụng. Điểm then chốt: cần quản trị vòng đời thiết bị (thay thế/loại bỏ), siết cấu hình truy cập và rà soát phơi nhiễm để giảm rủi ro gián đoạn từ hạ tầng bị lạm dụng.
Cơ quan tình báo Canada CSIS đã nhận được lệnh của Tòa án Liên bang cho phép “threat reduction” theo hướng can thiệp từ xa để vô hiệu hóa hai botnet do tác nhân nước ngoài vận hành. Theo bản công khai quyết định phát hành ngày 15/6, đây là lần đầu CSIS sử dụng quyền này theo cách tương tự.
Lệnh được cấp ngày 1/5/2024, gia hạn vào tháng 8/2024 và phần lý do chi tiết được công bố theo dạng đã che giấu vào 2/2026. Biện pháp cho phép CSIS thay đổi, làm suy giảm và phá hủy dữ liệu botnet trên các máy bị nhiễm, đồng thời “cắt” thiết bị khỏi hạ tầng mạng mà botnet dựa vào. Tòa nhấn mạnh mục tiêu là thiết bị và hạ tầng chuyển tiếp, không nhắm vào người dùng: không tìm danh tính, không thu thập nội dung; dữ liệu cá nhân nếu bị thu nhặt ngẫu nhiên sẽ bị xóa/tiêu hủy.
Các mục tiêu gồm máy chủ đặt tại Canada, thiết bị SOHO router và IoT như Ring doorbells, camera an ninh, TV và thiết bị Wi‑Fi khác. Bài viết cũng lưu ý một điểm còn bỏ ngỏ: theo một nguồn công bố, đơn xin có thể dựa trên IP address đã thu thập mà không có lệnh, liên quan phán quyết R. v. Bykovets về kỳ vọng riêng tư đối với địa chỉ IP.