

Chiến dịch Crypto Clipper dùng Tor và lan truyền kiểu sâu để đánh cắp ví tiền số
"Microsoft Threat Intelligence reported a Windows-based cryptocurrency clipper campaign active since February 2026 that uses malicious .lnk files, worm-like propagation, and Tor-routed command-and-control to steal wallet data and maintain persistence. The malware targets clipboard contents, seed phrases, private keys, and cryptocurrency addresses, while also supporting screenshot exfiltration and remote code execution via an EVAL command; Microsoft Defender for Endpoint detects related behaviors and Microsoft Defender Antivirus identifies it as Trojan: Win32/CryptoBandits.A."
Tác động lớn do kết hợp đánh cắp seed/private key từ clipboard, thay thế địa chỉ ví và điều khiển từ xa qua Tor kèm EVAL để thực thi mã. Các điểm then chốt: C2 .onion qua SOCKS5 localhost:9050, exfil seed phrase/private key, và remote code execution bằng EVAL.
Nguy cơ gây thiệt hại tài chính trực tiếp và gián đoạn niềm tin người dùng do đánh cắp tài sản số. Tác động vận hành đáng chú ý ở tăng khối lượng điều tra (vì lan truyền qua USB và persistence bằng scheduled tasks) và khả năng duy trì kiểm soát sau xâm nhập nhờ vòng lặp C2 và cơ chế backdoor nhẹ.
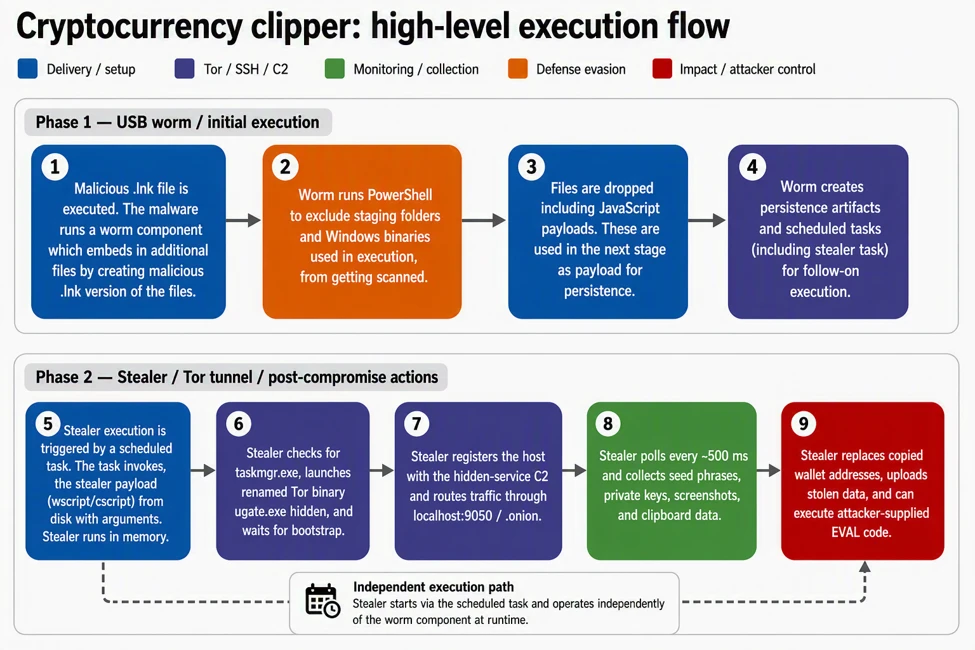
Microsoft Threat Intelligence và Microsoft Defender Experts ghi nhận một chiến dịch crypto clipper trên Windows hoạt động từ tháng 02/2026. Mã độc dùng tệp shortcut .lnk để khởi động, sau đó triển khai cơ chế lan truyền kiểu worm và duy trì tính bền vững thông qua scheduled tasks. Thành phần stealer tập trung vào việc đọc dữ liệu từ clipboard (kể cả seed phrase BIP39 12/24 từ, private key cho Bitcoin WIF và Ethereum), đồng thời thực hiện thay thế địa chỉ ví bằng địa chỉ do kẻ tấn công kiểm soát.
Về điều khiển từ xa, malware đóng gói một client Tor và định tuyến lưu lượng qua SOCKS5 tại localhost:9050, truy cập C2 dạng .onion. Các endpoint được mô tả gồm /route.php (beacon/lệnh), /recvf.php (tải ảnh chụp màn hình), và /stub.php (tải payload). Mã độc còn hỗ trợ EVAL để thực thi JScript do C2 cung cấp, kèm vòng lặp poll clipboard khoảng 500 ms.
Khuyến nghị: ưu tiên giám sát hành vi như WScript/ActiveX tạo tiến trình đáng ngờ, truy cập localhost:9050, lệnh screen-capture từ PowerShell, và dấu hiệu clipboard inspection/đổi địa chỉ ví. Rà soát thiết bị có dấu hiệu thực thi từ .lnk trên USB, đồng thời áp dụng kiểm soát giảm thiểu cho scheduled tasks và chặn lưu lượng bất thường qua Tor.