

Cold Relic lợi dụng dữ liệu Google Workspace để tấn công tổ chức thứ hai tại Mỹ
"The Russia-linked Cold Relic group compromised two U.S. organizations by leveraging stolen Google Workspace data from an initial breach. They utilized techniques like MFA push notification fatigue, passkeys, and social engineering to gain and maintain access, ultimately exfiltrating data via Google Takeout and OAuth synchronization. This highlights the risk of chained compromises through cloud identity abuse."
Sự việc cho thấy lạm dụng danh tính đám mây và tấn công chuỗi cung ứng là mối đe dọa nghiêm trọng. Các tổ chức cần tăng cường bảo mật xác thực đa yếu tố và giám sát hoạt động bất thường.
Các doanh nghiệp có thể bị tổn thất tài chính do mất dữ liệu, gián đoạn hoạt động, và thiệt hại uy tín. Việc bảo vệ dữ liệu khách hàng và sở hữu trí tuệ là rất quan trọng.
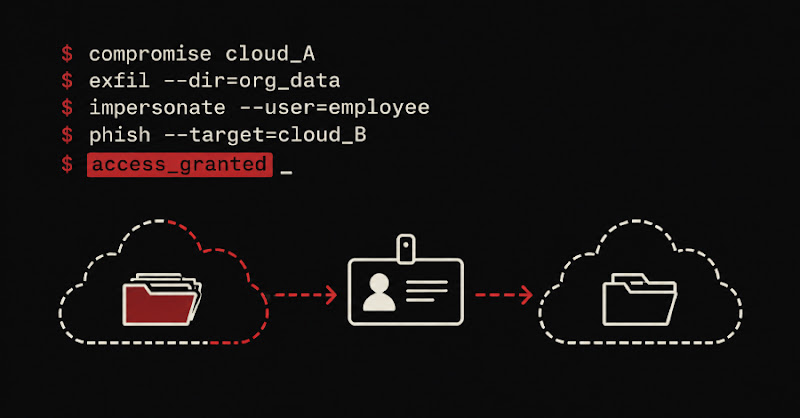
Google cho biết nhóm Cold Relic (trước đây là COLDRIVER và UNC4057) đã lợi dụng một vụ xâm nhập trước đó để tấn công một tổ chức khác tại Mỹ vào năm 2026. Nhóm này sử dụng kỹ thuật mệt mỏi thông báo MFA, passkey, và tấn công lừa đảo để có được và duy trì quyền truy cập. Họ đã lấy cắp dữ liệu thông qua Google Takeout và đồng bộ OAuth.
Sự việc này cho thấy rủi ro từ việc các cuộc tấn công liên tiếp thông qua việc lạm dụng danh tính đám mây. Cold Relic đã thu thập thông tin từ danh bạ nhân viên và các dữ liệu khác từ vụ tấn công đầu tiên.
Kẻ tấn công đã sử dụng tài khoản Super Admin bị xâm nhập và tấn công bằng mệt mỏi thông báo MFA để có được quyền truy cập. Sau đó, họ đăng ký thiết bị của riêng mình để duy trì quyền truy cập. Họ cũng sử dụng passkey và mã sao lưu MFA.
Cold Relic tải xuống toàn bộ nội dung ổ đĩa đám mây của tổ chức, xóa nhật ký kiểm tra bảo mật và thông báo trung tâm để che dấu dấu vết. Họ xuất danh sách nhân viên và dữ liệu toàn miền bằng Google Takeout. Sau khi đánh cắp dữ liệu, họ tiếp tục duy trì quyền truy cập trong nhiều tháng, đồng bộ hóa hộp thư đến email qua OAuth và truy cập tài liệu trong ổ đĩa đám mây.
Sau khi bị loại bỏ khỏi tổ chức đầu tiên, Cold Relic đã sử dụng tài khoản email giả mạo nhân viên để tấn công các tổ chức khác trong cùng mạng lưới chuyên nghiệp. Sau đó, họ tấn công một tổ chức thứ hai sử dụng Microsoft Entra ID làm nhà cung cấp SSO liên kết cho Google Workspace, bằng cách lừa đảo để lấy thông tin xác thực và token.
Google nhấn mạnh rằng Cold Relic kết hợp tấn công lừa đảo và lạm dụng danh tính đám mây để đạt được mục tiêu.
Câu hỏi thường gặp
Cold Relic là ai?
Cold Relic là một nhóm gián điệp mạng liên kết với Nga, trước đây được gọi là COLDRIVER và UNC4057. Họ thường sử dụng các chiến dịch tấn công lừa đảo và phần mềm độc hại tinh vi để thu thập thông tin có giá trị chiến lược cho chính phủ Nga.
Kỹ thuật 'mệt mỏi thông báo MFA' là gì?
Kỹ thuật 'mệt mỏi thông báo MFA' là khi kẻ tấn công gửi liên tục các yêu cầu xác thực đa yếu tố (MFA) đến nạn nhân, với hy vọng họ sẽ chấp nhận một yêu cầu để dừng các thông báo phiền toái. Điều này cho phép kẻ tấn công vượt qua lớp bảo vệ MFA.
Google Takeout được sử dụng như thế nào trong cuộc tấn công này?
Cold Relic đã sử dụng quyền của tài khoản Super Admin bị xâm nhập để xuất toàn bộ dữ liệu của tổ chức thông qua Google Takeout, một dịch vụ cho phép người dùng tải xuống dữ liệu của họ từ các dịch vụ của Google.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc Cold Relic sử dụng thông tin từ một vụ xâm nhập để tấn công các tổ chức khác cho thấy tầm quan trọng của việc giám sát liên tục và bảo vệ dữ liệu nhạy cảm. Các doanh nghiệp Việt Nam nên xem xét triển khai xác thực đa yếu tố mạnh mẽ và đào tạo nhân viên về các kỹ thuật tấn công lừa đảo mới nhất. Điều đáng chú ý là việc sử dụng passkey và mã sao lưu MFA có thể bị bỏ qua nếu không được cấu hình đúng cách.