

CNAPP chuyển từ quan sát sang vận hành quản trị rủi ro theo ngữ cảnh
"Microsoft Security discusses how CNAPP is evolving from visibility and compliance tooling into a unified cloud risk operations platform, citing Frost & Sullivan’s 2026 Frost Radar for CNAPP. The article says Microsoft Defender for Cloud aligns with this direction by correlating posture, identity, data, and runtime signals across code-to-cloud-to-SOC workflows to prioritize exploitable risk and reduce exposure continuously; no CVEs are mentioned."
Tác động bảo mật chủ yếu nằm ở việc giảm rủi ro theo hướng tương quan ngữ cảnh và ưu tiên theo khả năng bị khai thác thay vì xử lý rời rạc. Điểm then chốt: correlate posture–identity–data–runtime; prioritize exploitability; tích hợp code-to-cloud-to-SOC để phản hồi liên tục.
Về vận hành, mô hình CNAPP thống nhất có thể giúp giảm alert fatigue và tăng tốc độ điều tra/khắc phục nhờ gom luồng từ cấu hình sai đến runtime và SOC. Điểm then chốt: giảm tool sprawl; điều tra một sự cố xuyên suốt vòng đời; cải thiện tốc độ phản hồi trong môi trường đa đám mây.
Bài viết của Microsoft Security mô tả xu hướng CNAPP (Cloud-Native Application Protection Platform) đang phát triển từ các công cụ thiên về visibility và compliance sang mô hình cloud risk operations thống nhất. Bối cảnh được nhấn mạnh là môi trường đa đám mây, Kubernetes, API và các workload ứng dụng AI làm tăng số lượng tín hiệu bảo mật, khiến đội ngũ khó xác định tổ hợp rủi ro nào cần xử lý trước.
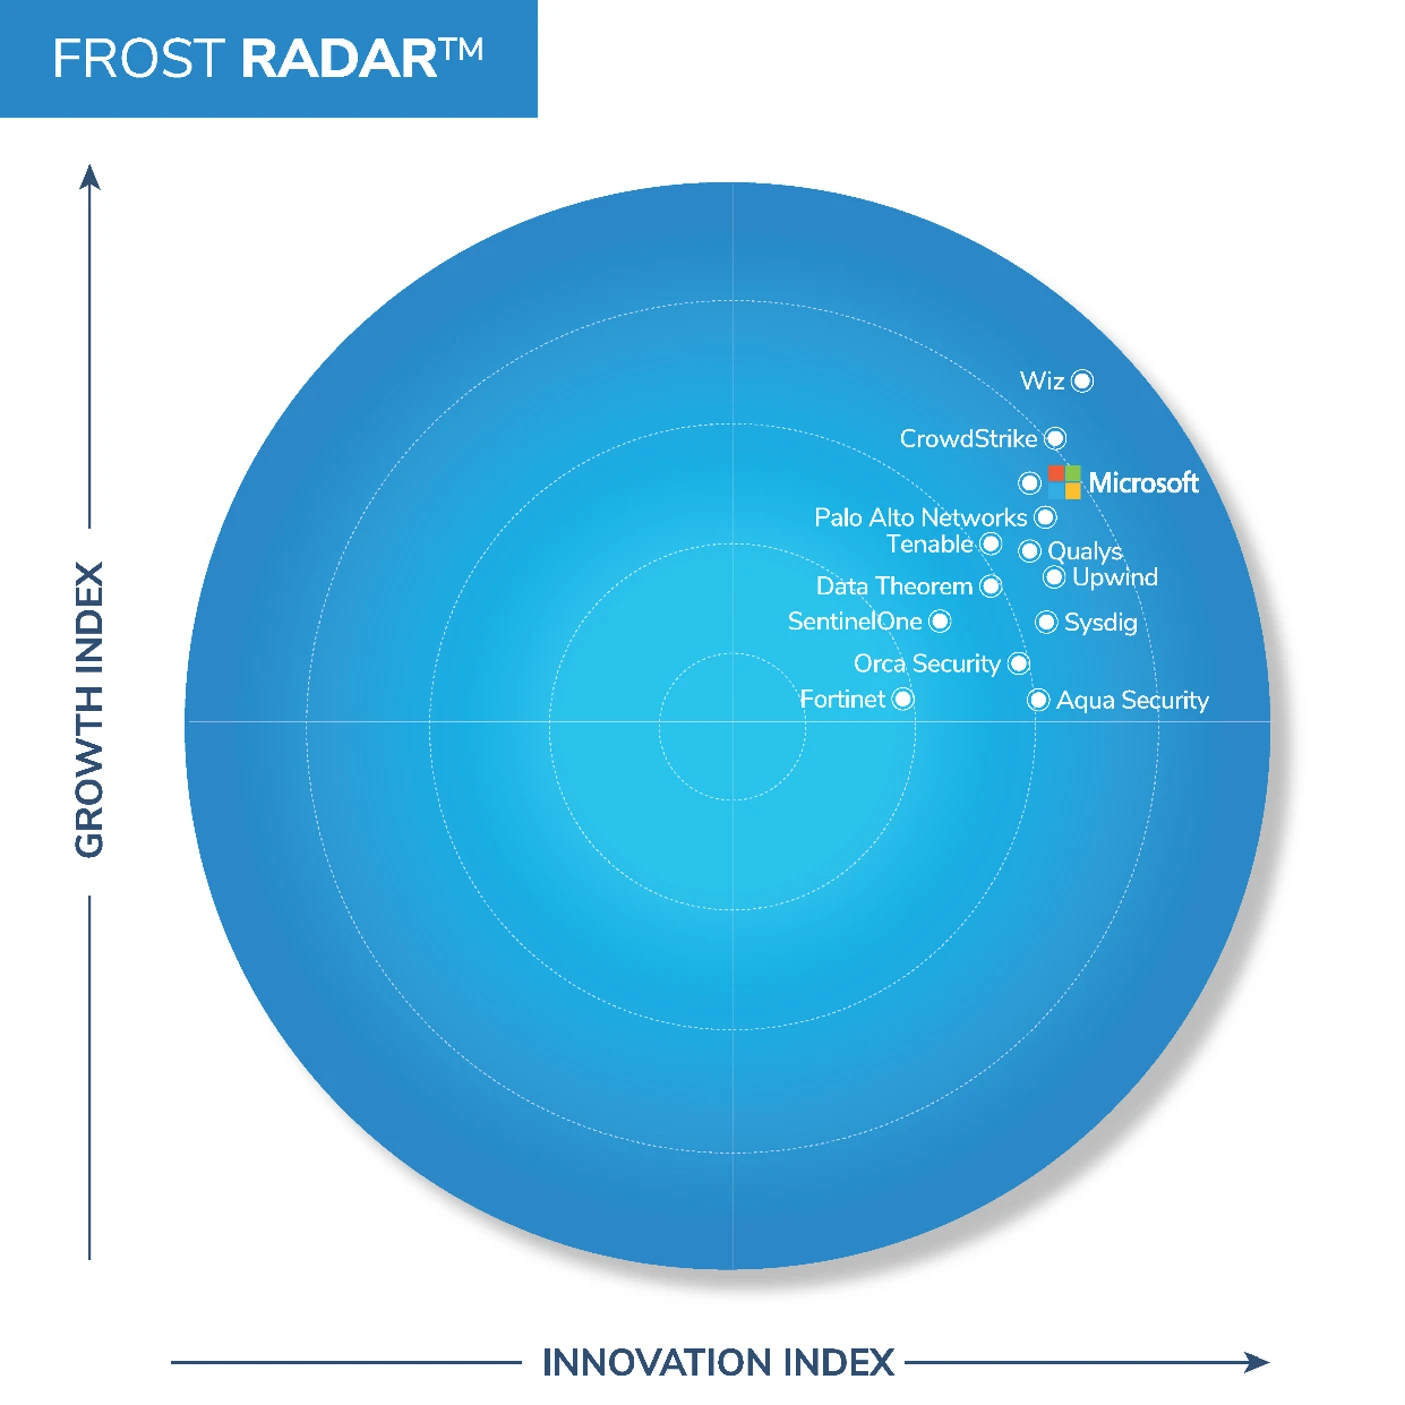
Theo Frost & Sullivan 2026 Frost Radar™ for CNAPP, các nền tảng thế hệ mới được đánh giá dựa trên việc hợp nhất thay vì dùng điểm lẻ, tích hợp code-to-cloud-to-SOC, và prioritize risk theo exploitability (khả năng bị khai thác) thay vì chỉ dựa trên mức độ nghiêm trọng. Báo cáo cũng nhấn mạnh khả năng tương quan theo identity, data và ngữ cảnh ứng dụng, đồng thời mở rộng cho AI-powered workloads.
Trong hướng đi này, Microsoft Defender for Cloud được nêu là có khả năng tương quan tín hiệu posture, identity, data và runtime để làm nổi bật rủi ro có thể khai thác, đồng thời liên kết quét từ infrastructure-as-code đến xác thực hành vi ở runtime và hiển thị trong quy trình vận hành SOC. Khuyến nghị cho lãnh đạo bảo mật: kiểm tra năng lực tương quan đa nguồn, bao phủ vòng đời code-to-cloud, tích hợp SOC và mở rộng cho đa đám mây/AI.