

ClickLock: Infostealer macOS cưỡng ép người dùng nhập mật khẩu bằng vòng lặp tắt ứng dụng
"Researchers reported a new macOS infostealer called ClickLock that uses ClickFix-style social engineering to trick victims into pasting a Terminal command, then repeatedly kills core apps every 210 ms until the user enters their password. The malware installs LaunchAgents, steals browser credentials, Keychain data, cookies, and crypto wallet files, and uses Telegram for exfiltration; no CVE is associated with this campaign, and the recommended fix is to avoid entering the password, force shutdown, boot into Safe Mode, and revoke exposed sessions and credentials."
Tác động lớn đến tài khoản và dữ liệu nhạy cảm do trộm Keychain/credential trình duyệt và ví tiền mã hóa; cơ chế cưỡng ép bằng vòng lặp tắt ứng dụng mỗi ~210 ms làm tăng khả năng người dùng bị ép nhập mật khẩu.
Rủi ro vận hành đáng kể vì có thể gây gián đoạn người dùng kéo dài và làm lộ thông tin truy cập; cần thu hồi phiên và đổi mật khẩu trên diện rộng để giảm thiểu ảnh hưởng.
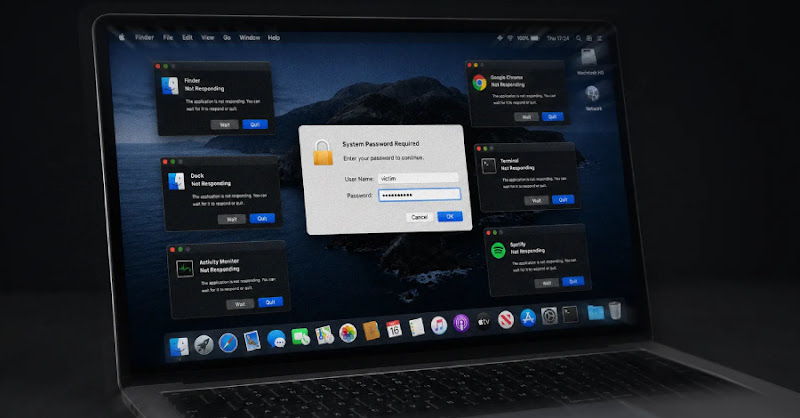
Các nhà nghiên cứu vừa công bố ClickLock, một macOS infostealer sử dụng kỹ thuật ClickFix-style social engineering. Kịch bản bắt đầu khi nạn nhân dán một lệnh vào Terminal; malware hiển thị hộp thoại giả để yêu cầu mật khẩu đăng nhập. Nếu người dùng hủy, mã độc sẽ cài đặt LaunchAgents và tiếp tục hoạt động ở lần đăng nhập kế tiếp.
Điểm đáng chú ý là cơ chế cưỡng ép tương tác: Finder, Dock, Spotlight, Terminal, Activity Monitor và các trình duyệt chính bị “tắt” theo chu kỳ khoảng 210 ms trong thời gian rất dài, nhằm giữ màn hình ở trạng thái chờ cho đến khi nạn nhân nhập mật khẩu. Khi mật khẩu được cung cấp, ClickLock có thể trích xuất Keychain, cookie/credential trình duyệt và dữ liệu ví tiền mã hóa (bao gồm các tệp ví và dữ liệu lưu trữ tiện ích).
Theo telemetry của Group-IB, chiến dịch ghi nhận ít nhất 100 mục tiêu tại 33 quốc gia từ tháng 5; mã điều phối được tải lên VirusTotal nhưng không thấy phát hiện tại thời điểm phân tích. Khuyến nghị: không nhập mật khẩu, tắt máy cưỡng bức, khởi động Safe Mode, sau đó thu hồi phiên trình duyệt/đổi toàn bộ mật khẩu và coi mọi cookie, khóa ví, dữ liệu Keychain là đã bị lộ.