

Chiến dịch ClickFix trên macOS dùng fingerprint trình duyệt để ẩn trang mồi từ phân tích tự động
"Microsoft Threat Intelligence tracked a macOS ClickFix campaign across more than 250 front-end domains that uses server-side browser fingerprinting to hide malware lures from crawlers, sandboxes, and non-target visitors. Qualified Mac users are shown a fake download page that leads to an obfuscated Terminal command, which fetches scripts and ultimately delivers infostealers such as Atomic Stealer (AMOS) and MacSync; no CVE is involved, and the main mitigation is to avoid pasting and running commands from websites."
Tác động đáng kể do cơ chế fingerprinting phía máy chủ giúp ẩn trang mồi khỏi sandbox/crawler, làm tăng khả năng lừa người dùng và triển khai infostealer. Điểm then chốt: Terminal lệnh bị che giấu, chuỗi tải script từ xa, và /curl/ phục vụ giai đoạn tiếp theo.
Rủi ro vận hành chủ yếu nằm ở khả năng đánh cắp dữ liệu và tài khoản trên endpoint macOS, có thể ảnh hưởng đến bảo mật danh tính và tài sản số. Điểm cần lưu ý: credential/browser data/auth stores và khả năng nhắm tới crypto wallets; quy mô chiến dịch và ngành mục tiêu chưa được công bố.
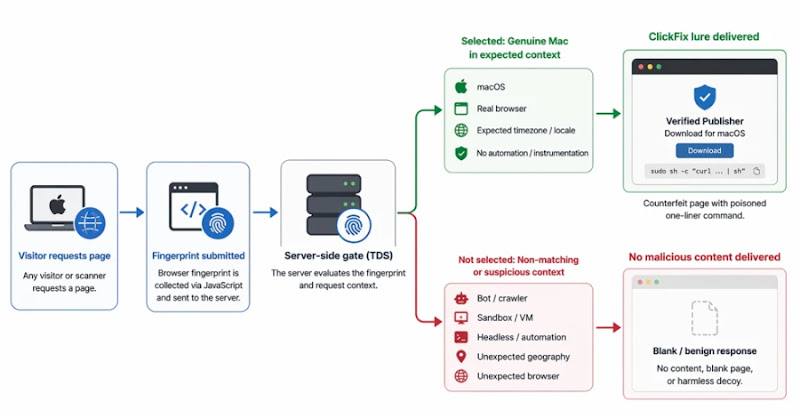
Microsoft Threat Intelligence ghi nhận một chiến dịch ClickFix trên macOS trải rộng trên hơn 250 tên miền front-end. Cơ chế chính là “cổng” kiểm tra fingerprint phía máy chủ: trang độc hại có thể bị trả về trống hoặc nội dung không liên quan cho crawler và sandbox, trong khi chỉ một nhóm người dùng Mac “đủ điều kiện” nhận trang tải giả.
Theo phân tích, người dùng được dẫn tới trang “Download for macOS” giả mạo, sau đó phải copy và chạy lệnh Terminal bị che giấu. Lệnh này tải script từ xa và kích hoạt chuỗi infostealer, trong đó Microsoft nêu Atomic Stealer (AMOS) là điểm kết thúc được quan sát; chiến dịch cũng phân phối MacSync nhưng không phải mọi tên miền đều gắn với payload tương ứng.
Microsoft khuyến nghị người dùng không làm theo hướng dẫn từ website/CAPTCHA/chat/đường tải yêu cầu dán lệnh vào Terminal. Với phòng thủ, nên giám sát hành vi duyệt web kèm theo hoạt động Terminal bất thường, đặc biệt các mẫu như curl piped vào zsh, Base64 decoding, osascript, tạo archive và các yêu cầu HTTP POST ra ngoài. Ngoài ra, ưu tiên truy vết “cổng” fingerprint (biểu thức mode:"php", form fingerprint tự gửi, trường fingerprint ẩn) và các đường dẫn staging như /curl/ thay vì chỉ tập trung vào tên miền rác.