

ClickFix lợi dụng bộ nhớ đệm trình duyệt để vượt giới hạn lệnh trên Windows
"A ClickFix campaign was observed using compromised websites to prefetch malicious scripts into browser cache as disguised PNG content, allowing the payload to be executed locally and helping attackers bypass the Windows Run dialog's approximate 260-character limit. The staged chain uses VBScript, PowerShell, and in-memory .NET loading to harvest host data, download additional stages, and inject code into legitimate processes such as timeout.exe to target browser and device credentials; no CVE is mentioned."
Rủi ro cao do thực thi mã từ cache trình duyệt, vượt giới hạn lệnh trên Windows Run, và nạp mã trong bộ nhớ để né phát hiện.
Có thể dẫn tới lộ thông tin xác thực, gián đoạn điều tra sự cố và tăng chi phí ứng phó do chuỗi tấn công nhiều giai đoạn.
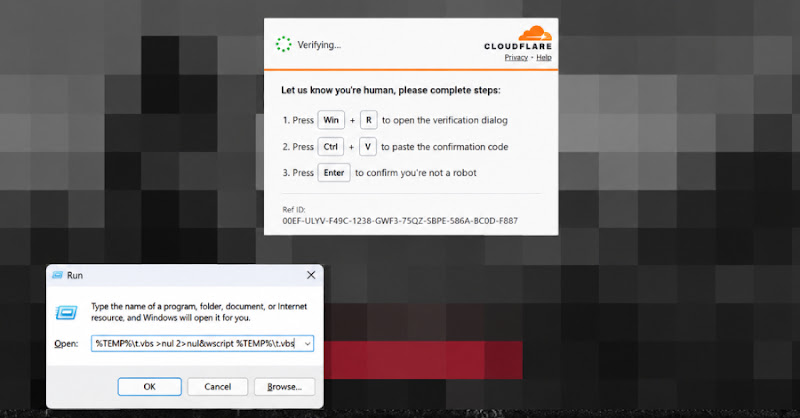
Microsoft ghi nhận một chiến dịch ClickFix mới sử dụng các website đã bị xâm nhập để đưa payload độc hại vào browser cache dưới dạng nội dung giả mạo PNG. Khi nạn nhân làm theo hướng dẫn và dán lệnh vào Windows Run dialog, mã độc được thực thi từ dữ liệu đã nằm sẵn trên thiết bị, qua đó giúp vượt qua giới hạn khoảng 260 ký tự của hộp thoại này.
Chuỗi tấn công quan sát được bắt đầu bằng VBScript, sau đó gọi cmd.exe để dò tìm các tệp trong thư mục hồ sơ trình duyệt, sao chép mục cache phù hợp sang %LOCALAPPDATA%\\Temp\\t.vbs rồi chạy bằng wscript.exe. Tiếp theo, mã độc thu thập thông tin máy qua WMI, tải PowerShell script từ máy chủ bên ngoài, nhận thêm giai đoạn trung gian và tải tệp cab.dat để thực thi trong cửa sổ ẩn.
Ở giai đoạn sau, các .NET assemblies được nạp vào bộ nhớ và chèn mã vào tiến trình hợp lệ như timeout.exe nhằm nhắm tới browser credentials và device credentials. Khuyến nghị tổ chức rà soát các chỉ báo liên quan, giám sát hành vi PowerShell, wscript.exe và tiến trình con bất thường, đồng thời tăng cường kiểm soát người dùng trước các hướng dẫn sao chép/dán lệnh từ website hoặc email.