

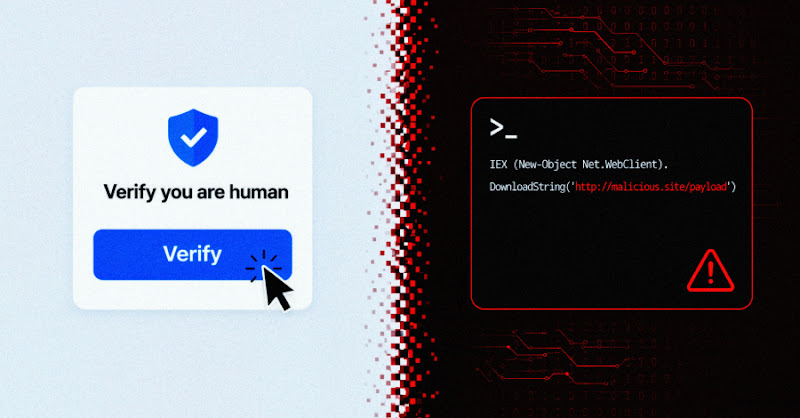
Chiến dịch ClickFix mở rộng phân phối malware bằng loader mới và mồi nhử “cập nhật” giả
"Researchers reported multiple ClickFix social-engineering campaigns delivering new malware loaders, including BabaDeda Loader, Lorem Ipsum Loader, and Potemkin, via fake update lures, compromised WordPress sites, MSI/HTA chains, and PowerShell-based execution. The loaders deploy infostealers, RATs, and backdoors using techniques such as DLL side-loading, in-memory execution, and C2-driven payload retrieval; no CVE is involved, and the article notes Apple is adding a macOS warning for users pasting commands into Terminal."
Tác động đáng kể do chuỗi tấn công dùng PowerShell và kỹ thuật DLL side-loading để triển khai nhiều lớp malware, đồng thời có cơ chế C2 theo DGA/tải theo giai đoạn. Điểm then chốt: lừa người dùng chạy lệnh, giảm khả năng phát hiện bằng lưu trữ/giải mã theo thời điểm, và thiết lập truy cập hậu xâm nhập.
Rủi ro vận hành cao vì có thể dẫn tới đánh cắp dữ liệu, kiểm soát từ xa và lan chuyển nội bộ qua các kênh như WMIExec/SMBExec. Điểm then chốt: gián đoạn do nhiễm nhiều máy, tổn thất dữ liệu/credential, và chi phí điều tra–khắc phục tăng do payload theo giai đoạn và giảm dấu vết.
Các nhà nghiên cứu ghi nhận nhiều chiến dịch ClickFix nhằm lừa người dùng thực thi lệnh do kẻ tấn công cung cấp, từ đó phân phối các loader độc hại mới. Theo các báo cáo độc lập từ Morphisec, BlueVoyant và Huntress, chuỗi tấn công có thể triển khai BabaDeda Loader, Lorem Ipsum Loader và Potemkin. Các kỹ thuật được nêu gồm PowerShell ẩn, thực thi trong bộ nhớ, DLL side-loading, và cơ chế tải payload theo C2. Không có CVE được đề cập trong các phát hiện.
Với BabaDeda Loader (quan sát từ tháng 4/2026), kẻ tấn công dùng mồi nhử ClickFix để chạy lệnh PowerShell, sau đó loader thu thập thông tin hệ thống, kiểm tra điều kiện chạy và tiêm payload vào tiến trình Windows đáng tin. Một chuỗi khác dùng ZIP để khởi chạy DanaBot và SectopRAT thông qua Storage Crypter nhằm giảm dấu vết phân tích.
Lorem Ipsum Loader được phân phối từ ít nhất 5 trang WordPress bị xâm nhập, kết hợp mồi nhử cập nhật bảo mật trên trình duyệt và tải Node.js 7.10.1 cũ để thực thi JavaScript. Chuỗi Potemkin cài đặt qua MSI rồi thả loader qua HTA, dùng DGA để tìm C2 và triển khai EtherRAT/RMMProject; kẻ tấn công còn cấu hình Microsoft Defender exclusions và mở đường truy cập bền vững.
Khuyến nghị: hạn chế thực thi lệnh từ nguồn không tin cậy, rà soát dấu hiệu DLL side-loading, giám sát PowerShell bất thường, kiểm tra trang web WordPress bị xâm nhập, và siết cấu hình EDR/Defender để giảm khả năng bỏ qua phát hiện.