

Lỗ hổng Citrix NetScaler CVE-2026-88772 có thể dẫn tới thực thi mã từ xa
"Researchers disclosed exploit details for CVE-2026-88772, a critical memory overflow in Citrix NetScaler ADC and Gateway DTLS handling within the NSPPE component. The flaw can be triggered pre-authentication through malformed DTLS fragment reassembly, leading to buffer overflow and potential remote code execution or denial of service; analysis indicates it can be chained to shellcode execution with root privileges, and Citrix has already patched the issue."
Tác động rất cao: pre-auth RCE có thể dẫn tới shellcode với quyền root và DoS trên hệ thống biên mạng.
Ảnh hưởng lớn đến vận hành: có thể gây gián đoạn dịch vụ truy cập từ xa, tăng rủi ro xâm nhập hệ thống và phát sinh khẩn cấp vá lỗi.
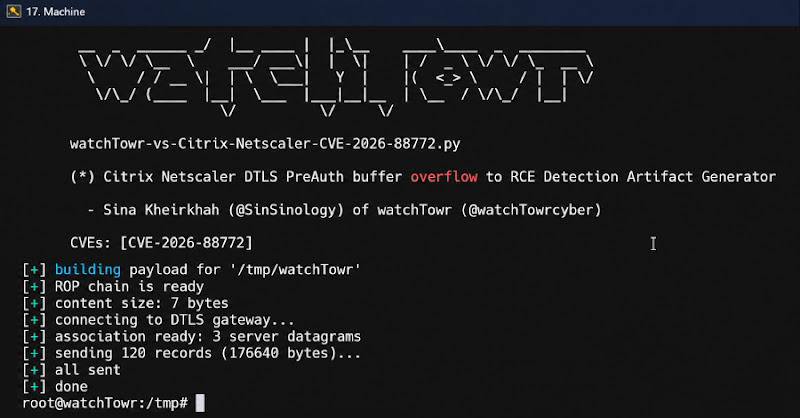
Các nhà nghiên cứu đã công bố chi tiết khai thác cho CVE-2026-88772, một lỗi tràn bộ nhớ nghiêm trọng trong Citrix NetScaler ADC và NetScaler Gateway khi xử lý DTLS trong thành phần NSPPE. Lỗi này có thể bị kích hoạt trước xác thực thông qua các gói DTLS được tạo đặc biệt, lợi dụng sai lệch giữa trường length và fragment_length trong quá trình ghép lại dữ liệu, từ đó ghi vượt quá vùng đệm.
Theo phân tích, dữ liệu có thể bị ghi ra ngoài scratch buffer 35.840 byte, trong khi chuỗi gói được giữ trong NSB có thể lên tới khoảng 174 KB. Hệ quả có thể là từ chối dịch vụ hoặc thực thi mã từ xa; nghiên cứu cũng cho thấy kẻ tấn công có thể chuyển hướng luồng điều khiển để chạy shellcode với quyền root bằng cách dùng mprotect() để vượt qua bảo vệ NX.
Citrix đã phát hành bản vá cho lỗ hổng này, và thông tin cho thấy lỗi đã bị khai thác trong thực tế. Khuyến nghị quản trị viên ưu tiên cập nhật bản vá, rà soát các phiên bản NetScaler ADC/Gateway đang triển khai, và tăng giám sát lưu lượng DTLS bất thường cùng các dấu hiệu khai thác liên quan đến CVE-2026-88772.