

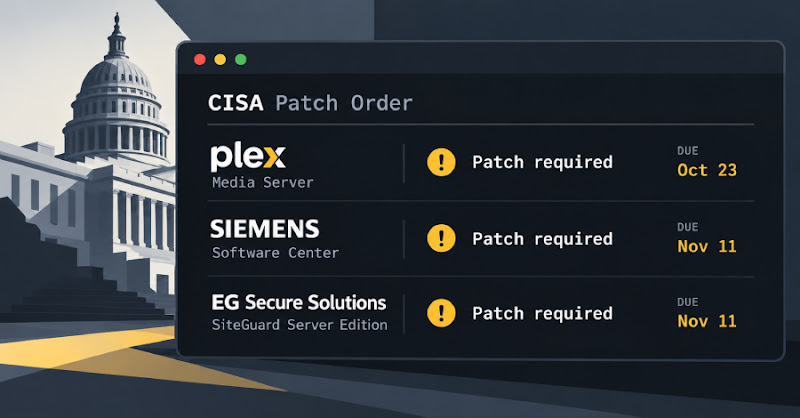
CISA yêu cầu vá lỗ hổng Plex2Shell, Siemens và SiteGuard
"CISA has mandated federal agencies patch several recently exploited vulnerabilities. These include Plex Media Server flaws (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, CVE-2026-96656), a Siemens Software Center DLL sideloading vulnerability (CVE-2026-110936), and a command injection flaw in EG Secure Solutions SiteGuard Server Edition (CVE-2026-106931). Exploitation of these vulnerabilities has been observed, with attackers deploying cryptocurrency miners and proxy malware."
Các lỗ hổng này cho phép thực thi mã từ xa và tiêm lệnh, có thể dẫn đến mất dữ liệu hoặc lây nhiễm phần mềm độc hại.
Việc khai thác các lỗ hổng này có thể gây gián đoạn dịch vụ và thiệt hại uy tín cho các tổ chức sử dụng Plex Media Server hoặc các sản phẩm của Siemens và EG Secure Solutions.
CISA vừa thêm bốn lỗ hổng vào danh mục KEV (Known Exploited Vulnerabilities), bao gồm các lỗ hổng trong Plex Media Server (gọi chung là Plex2Shell). Các lỗ hổng này là CVE-2026-96652 (CVSS 5.3), CVE-2026-96654 (CVSS 6.9), CVE-2026-96655 (CVSS 5.3) và CVE-2026-96656 (CVSS 8.6).
Nhà nghiên cứu bảo mật Zach Main phát hiện và báo cáo các lỗ hổng này, cho biết kẻ tấn công có thể kết hợp chúng để thực thi mã từ xa mà không cần xác thực. Plex đã phát hành bản vá trong phiên bản 1.43.3.10861 vào ngày 3 tháng 8 năm 2026.
Ngoài ra, CISA cũng cảnh báo về hai lỗ hổng khác đang bị khai thác. Một lỗ hổng tải thư viện DLL (DLL sideloading) trong Siemens Software Center (CVE-2026-110936, CVSS 8.4) đã bị lạm dụng trong các cuộc tấn công ClickFix sử dụng nền tảng Romulus. Lỗ hổng khác là lỗi tiêm lệnh (command injection) trong EG Secure Solutions SiteGuard Server Edition (CVE-2026-106931, CVSS 8.5), được công ty Nhật Bản xác nhận là đang bị khai thác.
CISA yêu cầu các cơ quan liên bang vá CVE-2026-106931, CVE-2026-96656 và CVE-2026-96654 trước ngày 23 tháng 10 năm 2026, và các lỗ hổng còn lại trước ngày 3 tháng 11 năm 2026.
Câu hỏi thường gặp
Plex2Shell là gì?
Plex2Shell là tên gọi chung cho một loạt các lỗ hổng bảo mật trong Plex Media Server, bao gồm các lỗ hổng CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 và CVE-2026-96656.
Điểm CVSS thể hiện điều gì?
Điểm CVSS (Common Vulnerability Scoring System) là một hệ thống đánh giá mức độ nghiêm trọng của lỗ hổng bảo mật. Điểm số từ 0 đến 10, với 10 là nghiêm trọng nhất.
CISA yêu cầu vá lỗ hổng trước ngày nào?
CISA yêu cầu vá CVE-2026-106931, CVE-2026-96656 và CVE-2026-96654 trước ngày 23 tháng 10 năm 2026, và các lỗ hổng còn lại trước ngày 3 tháng 11 năm 2026.
Góc nhìn của Orange Cloud
Theo chúng tôi, các lỗ hổng trong Plex Media Server có thể ảnh hưởng đến các tổ chức Việt Nam sử dụng phần mềm này để lưu trữ và chia sẻ nội dung đa phương tiện. Việc vá lỗi kịp thời là quan trọng để ngăn chặn các cuộc tấn công khai thác lỗ hổng. Điều đáng chú ý là lỗ hổng CVE-2026-96656 có điểm CVSS cao (8.6), cho thấy mức độ nghiêm trọng cao và cần được ưu tiên xử lý.