

Kỹ thuật DevTools cho phép chiếm phiên đăng nhập trên Chrome và Edge Windows
"Researchers described a post-exploitation technique that enables Chrome DevTools Protocol inside a running Google Chrome or Microsoft Edge process on Windows, allowing access to cookies, saved data, and authenticated sessions. The method does not exploit a browser CVE; it requires prior code execution on the host and works by injecting into the live browser process to start a remote debugging server, with mitigations and detection focused on Chrome 136 behavior changes, DBSC, and Sysmon Event IDs 8 and 10."
Rủi ro chiếm đoạt phiên đăng nhập và truy cập dữ liệu trình duyệt sau khi máy đã bị xâm nhập; không cần CVE nhưng cần code execution trước đó.
Có thể ảnh hưởng đến tài khoản doanh nghiệp, dữ liệu phiên làm việc và quy trình xác thực trên máy trạm; việc phát hiện sớm giúp giảm nguy cơ lan rộng.
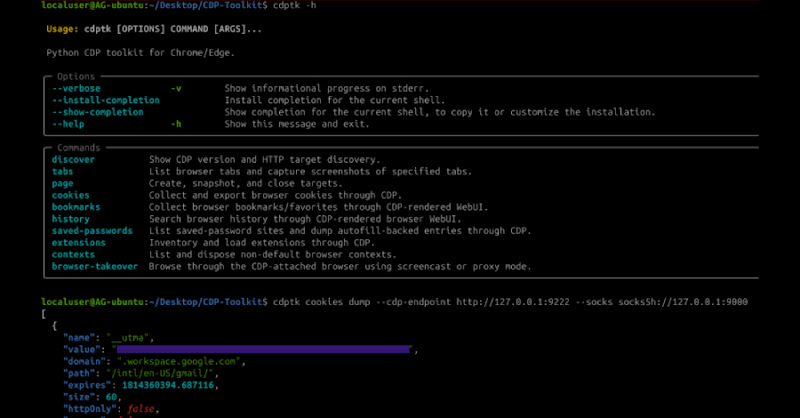
Các nhà nghiên cứu an ninh mô tả một kỹ thuật post-exploitation có thể bật Chrome DevTools Protocol (CDP) ngay trong tiến trình Google Chrome hoặc Microsoft Edge đang chạy trên Windows. Khi đã có code execution trên máy nạn nhân, kẻ tấn công có thể truy cập cookies, dữ liệu đã lưu và phiên đăng nhập đã xác thực mà không cần khai thác một CVE của trình duyệt.
Cách tiếp cận này hoạt động bằng việc inject vào tiến trình trình duyệt sống, sau đó khởi tạo remote debugging server từ bên trong tiến trình đó. Theo mô tả, kỹ thuật này nhắm vào bối cảnh sau khi bị xâm nhập, nên phạm vi hẹp hơn so với lỗ hổng có thể khai thác từ xa.
Về phòng thủ, Google đã thay đổi hành vi remote debugging từ Chrome 136 và có thêm cơ chế như DBSC để giảm rủi ro tái sử dụng cookie. Tuy vậy, nếu máy trạm đã bị chiếm quyền, các biện pháp này không loại bỏ hoàn toàn nguy cơ lạm dụng phiên hợp lệ.
Khuyến nghị cho đội vận hành là giám sát dấu hiệu process injection vào chrome.exe và msedge.exe, đặc biệt qua Sysmon Event ID 8 và Event ID 10; đồng thời rà soát quyền thực thi mã, cô lập máy nghi bị xâm nhập và cập nhật trình duyệt lên bản mới nhất.