

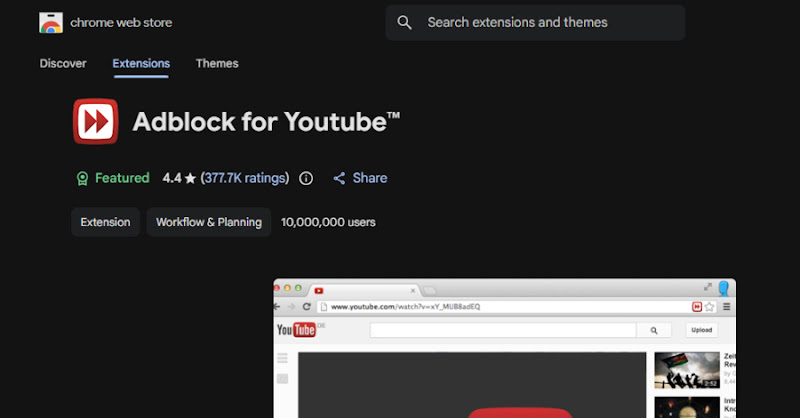
Phát hiện khả năng tiêm JavaScript từ xa “ngủ yên” trong tiện ích chặn quảng cáo YouTube trên Chrome
"Researchers found that the Chrome extension "Adblock for YouTube" with more than 10 million installs contains dormant remote script-injection capability that could be enabled by a server-side configuration change without an extension update or store review. The issue could allow arbitrary JavaScript execution on visited sites, potentially enabling data theft and session abuse, though no malicious payload distribution was observed; the article also notes the extension's URL check can be trivially bypassed and references related ad-blocking extensions previously removed for malware."
Nguy cơ chủ yếu đến từ khả năng tiêm JavaScript tùy ý có thể được kích hoạt qua cấu hình máy chủ mà không cần cập nhật. Nếu bị kích hoạt, kẻ tấn công có thể dẫn tới đánh cắp dữ liệu và lạm dụng phiên người dùng.
Tác động kinh doanh nằm ở rủi ro rò rỉ dữ liệu và suy giảm niềm tin khi người dùng trong tổ chức cài tiện ích có quyền rộng. Việc bypass điều kiện theo URL làm tăng khả năng ảnh hưởng ngoài phạm vi dự kiến, kéo theo nhu cầu rà soát và quản trị tiện ích.
Các nhà nghiên cứu từ Island công bố phân tích một tiện ích mở rộng Chrome có hơn 10 triệu lượt cài đặt mang tên Adblock for YouTube (ID: cmedhionkhpnakcndndgjdbohmhepckk). Tiện ích này được mô tả là chặn các thành phần quảng cáo trên YouTube và cả các trang ngoài có nhúng nội dung YouTube. Tuy nhiên, phân tích cho thấy tiện ích còn chứa cơ chế cho phép thực thi JavaScript tùy ý trên các trang web.
Theo báo cáo, khả năng này là dormant (ngủ yên): có thể được kích hoạt chỉ bằng một thay đổi cấu hình phía máy chủ, mà không cần cập nhật tiện ích và không cần quy trình duyệt lại trên Chrome Web Store. Trong trường hợp được kích hoạt, kịch bản có thể dẫn đến đọc trang, đánh cắp dữ liệu và thao tác trong phiên đăng nhập của người dùng.
Ngoài ra, tiện ích được phát hiện chạy trên mọi trang, nhưng chỉ “kích hoạt” theo điều kiện URL chứa chuỗi “youtube.com”. Điều kiện này không kiểm tra chặt hostname/nguồn khung, nên có thể bị bypass bằng cách đưa “youtube.com” vào tham số hoặc đường dẫn URL.
Báo cáo cũng liên hệ với các tiện ích ad-blocking khác từng bị gỡ khỏi cửa hàng vì mã độc. Khuyến nghị: doanh nghiệp nên rà soát danh sách tiện ích, hạn chế quyền mở rộng không cần thiết, và áp dụng cơ chế quản trị/giám sát để phát hiện hành vi bất thường của tiện ích.