

Nhóm đe dọa Trung Quốc dùng bộ khai thác DarkSword rò rỉ để cài GHOSTBLADE trên iOS
"A Chinese threat actor is using a publicly leaked DarkSword iOS exploit kit to target Apple devices and deploy GHOSTBLADE, an information-stealing malware. The campaign abuses watering-hole pages and fake AWS/Apple ID sign-in sites to trigger now-patched iOS vulnerabilities in versions 18.4 through 18.7, leading to credential theft and file exfiltration; no new CVE is named in the article, and the main mitigation is patching affected iOS versions and blocking the malicious infrastructure."
Nguy cơ cao do khai thác nhắm vào iOS 18.4–18.7 và dẫn tới đánh cắp thông tin (keychain/iCloud/Wi‑Fi) cùng exfiltration dữ liệu.
Tác động có thể đáng kể đến hoạt động doanh nghiệp thông qua rò rỉ dữ liệu nhận dạng và gián đoạn niềm tin người dùng; mức độ phụ thuộc vào tỷ lệ thiết bị iOS chưa được vá và khả năng kiểm soát truy cập web.
Một nhóm đe dọa được cho là có nguồn gốc Trung Quốc đang triển khai chiến dịch nhắm vào thiết bị iOS bằng cách tận dụng phiên bản DarkSword (exploit kit) bị rò rỉ công khai. Theo nền tảng quản lý bề mặt tấn công Censys, tác nhân này vận hành hơn 100 trang web, phần lớn là các trang đăng nhập giả mạo AWS trên cùng hạ tầng miền có chứa bộ công cụ khai thác.
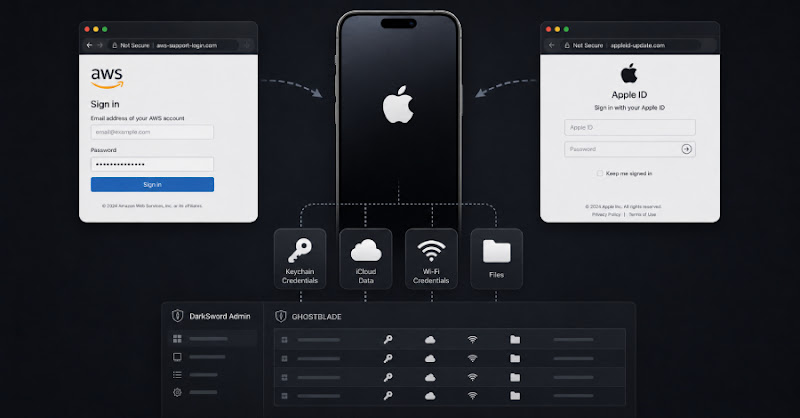
DarkSword là exploit kit chuỗi đầy đủ nhắm vào iOS 18.4–18.7. Kịch bản tấn công thường bắt đầu khi nạn nhân truy cập trang giả mạo (AWS console hoặc trang đăng nhập Apple ID), sau đó tải một iframe để chạy JavaScript kích hoạt chuỗi khai thác và cuối cùng triển khai GHOSTBLADE. Khi thành công, mã độc thu thập thông tin từ keychain, iCloud và Wi‑Fi, đồng thời thực hiện exfiltration dữ liệu ra các điểm đến do kẻ tấn công kiểm soát.
Censys ghi nhận bằng chứng kit rò rỉ được dùng trực tiếp (hash trang staging dùng chung và chú thích mã bằng tiếng Nga). Khuyến nghị chính: cập nhật iOS cho các phiên bản bị ảnh hưởng và chặn hạ tầng/mã độc liên quan đến các trang điều khiển và trang đăng nhập giả.