

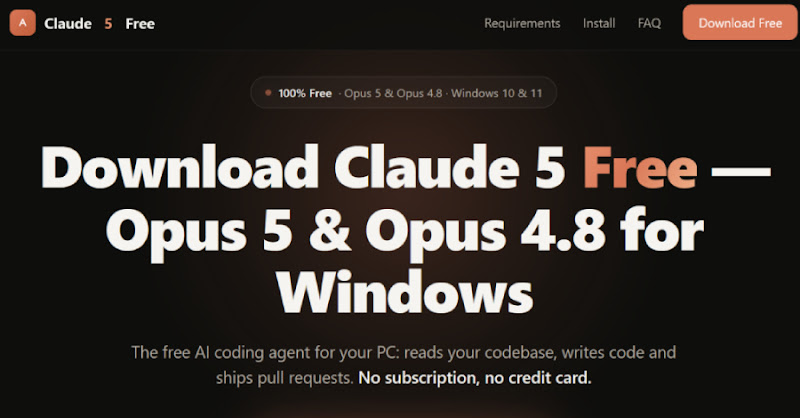
Chiến dịch Yoba: Kẻ tấn công dùng ứng dụng AI giả để cài miner
"The Yoba campaign distributes cryptocurrency miners disguised as legitimate AI desktop applications (ChatGPT, Claude) via fake GitHub repositories. Attackers utilize signed executables from OpenAI and Anthropic with DLL sideloading to bypass security protections and employ techniques like SEO poisoning and domain generation algorithms (DGAs) for command and control. The final payload is an XMRig miner injected into svchost.exe."
Chiến dịch Yoba sử dụng DLL sideloading và SEO poisoning để phân phối malware, có thể dẫn đến mất dữ liệu và suy giảm hiệu suất hệ thống.
Các doanh nghiệp có thể gặp rủi ro về mất mát tài chính do tài nguyên hệ thống bị sử dụng để đào tiền điện tử, cũng như thiệt hại uy tín nếu hệ thống bị xâm nhập.
Check Point Research phát hiện chiến dịch Yoba, lợi dụng ứng dụng AI giả (ChatGPT, Claude) để phân phối phần mềm đào tiền điện tử. Kẻ tấn công tạo các kho lưu trữ GitHub giả mạo, chứa ứng dụng desktop như GPT-5.6 Sol, GPT-6 Astra, Claude Opus, thực chất là malware YobaLoader.
Malware này được đặt cạnh các file thực thi đã ký từ OpenAI và Anthropic, sử dụng kỹ thuật DLL sideloading để vượt qua các biện pháp bảo mật. Các attacker còn dùng SEO poisoning để đẩy các liên kết này lên đầu kết quả tìm kiếm Google.
Các kho lưu trữ giả mạo bao gồm:
- github[.]com/gpt-5-6/sol-free-desktop
- gpt-5-6.github[.]io
- github[.]com/gpt-5-6/gpt-5-6.github.io
- github[.]com/gpt-6-astra/gpt-6-astra.github.io
- gpt-6-astra[.]github[.]io
- github[.]com/opus-5-0/opus-5-0.github.io
- opus-5-0[.]github[.]io
Trong các kho này có file Setup.exe (file thực thi đã ký từ OpenAI/Anthropic) và winmm.dll (DLL độc hại). DLL này là YobaDropper, kiểm tra hash của file thực thi host (phải là Setup.exe) và bỏ qua nếu chạy độc lập trong môi trường sandbox. Nó cũng bỏ qua các máy có bàn phím của Nga, Belarus, Tajikistan, Armenia, Azerbaijan, Georgia, Kazakhstan, Kyrgyzstan, Turkmenistan, Uzbekistan và Tatar.
YobaDropper sau đó tải wmpdmc.exe và ampdui.dll, giải mã payload và lưu vào thư mục WMProcess trong ProgramData. Nó tạo một scheduled task để chạy Setup.exe và tải payload độc hại. YobaLoader tải ảnh từ Telegram channel (t[.]me/yoba_fanclub), tạo domain bằng domain generation algorithm (DGA), và truy vấn Google's DNS-over-HTTPS (DoH) API để lấy lệnh từ DNS TXT record.
Payload cuối cùng là miner XMRig được inject vào svchost.exe. Chiến dịch bắt đầu từ tháng 7 năm 2026, với các phiên bản đầu chỉ loại trừ Nga khỏi quá trình lây nhiễm.
Câu hỏi thường gặp
YobaLoader là gì?
YobaLoader là một malware được sử dụng trong chiến dịch Yoba, có nhiệm vụ tải và thực thi miner tiền điện tử. Nó sử dụng các kỹ thuật như DLL sideloading và DGA để tránh bị phát hiện.
Kẻ tấn công sử dụng kỹ thuật nào để lây nhiễm?
Kẻ tấn công sử dụng kỹ thuật DLL sideloading, SEO poisoning, và DGA để phân phối malware thông qua các ứng dụng AI giả mạo trên GitHub.
Payload cuối cùng của chiến dịch Yoba là gì?
Payload cuối cùng là miner XMRig, được inject vào tiến trình svchost.exe để khai thác tài nguyên hệ thống và đào tiền điện tử.
Góc nhìn của Orange Cloud
Theo chúng tôi, chiến dịch Yoba cho thấy kẻ tấn công tận dụng các nền tảng đáng tin cậy và sự quan tâm hiện tại đến các công cụ AI để phân phối malware một cách tinh vi. Doanh nghiệp Việt Nam nên kiểm tra kỹ nguồn gốc các ứng dụng AI desktop trước khi cài đặt, đặc biệt là từ các nguồn không chính thức. Các tổ chức nên xem xét triển khai các giải pháp endpoint detection and response (EDR) để phát hiện và ngăn chặn các hoạt động DLL sideloading.