

Chiến dịch tấn công chiếm quyền truy cập Google qua lịch
"A phishing campaign has been observed stealing Google sessions from corporate users via Google Calendar invites. Attackers utilize a reverse proxy and bypass typical security checks by leveraging Google's redirector and Cloudflare's Turnstile. The campaign, dubbed Operation CloudFire, requires a multi-faceted detection approach focusing on technical indicators, message intent, and relationship analysis."
Chiến dịch này thể hiện một mối đe dọa nghiêm trọng đối với bảo mật tài khoản Google của người dùng doanh nghiệp, đặc biệt là những người sử dụng nhiều yếu tố xác thực. Kẻ tấn công có thể truy cập dữ liệu nhạy cảm và thực hiện các hành động trái phép.
Các doanh nghiệp có thể phải đối mặt với mất mát dữ liệu, thiệt hại uy tín và chi phí khắc phục đáng kể nếu bị ảnh hưởng bởi chiến dịch này. Việc đào tạo nhân viên về nhận diện email lừa đảo và triển khai các biện pháp bảo mật mạnh mẽ là rất quan trọng.
Material Security phát hiện chiến dịch lừa đảo lấy cắp quyền truy cập Google của người dùng doanh nghiệp từ giữa tháng 8 năm 2026. Các biện pháp bảo mật thông thường không phát hiện được vì kẻ tấn công chủ động thiết kế để vượt qua chúng.
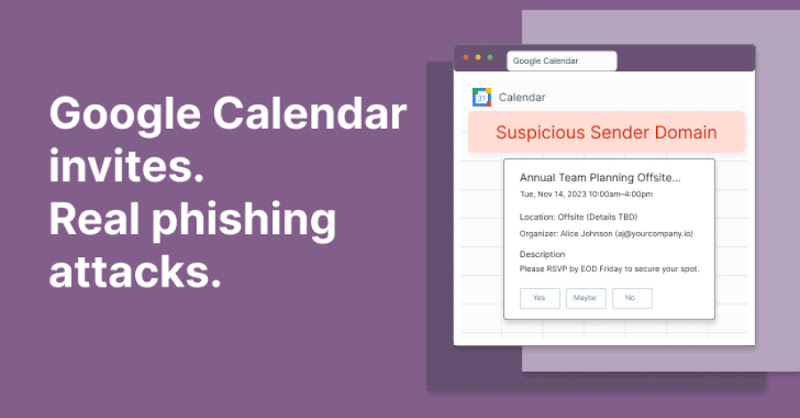
Chiến dịch, có tên Operation CloudFire, sử dụng các lời mời Google Calendar làm mồi nhử. Tin nhắn thường được gửi qua BCC hoặc từ các tổ chức mà người nhận đã từng trao đổi email. Nội dung email thường nhàm chán: thông báo voicemail, yêu cầu RFP/RFI, giấy triệu tập tòa án, hoặc thông báo thanh toán trễ. Chúng không gây chú ý trong hộp thư đến bận rộn.
Kẻ tấn công sử dụng reverse proxy (máy chủ trung gian) trước trang đăng nhập Google thật. Khi nạn nhân nhập mật khẩu, họ nhận được yêu cầu xác thực hợp lệ và phê duyệt, trong khi kẻ tấn công theo dõi thời gian thực. Server chuyển tiếp mọi yếu tố xác thực thứ hai – mã SMS, mã ứng dụng xác thực, số điện thoại xác nhận của Google – đến Google. Nhiều yếu tố xác thực không ngăn chặn được việc chiếm quyền truy cập.
Cơ sở hạ tầng của chiến dịch, được gọi là Nyasher, đã được công khai từ tháng 2 sau khi các nhà nghiên cứu tìm thấy một khóa mã hóa cứng trong JavaScript của nó.
Điểm đặc biệt là chiến dịch này được xây dựng để vượt qua các hệ thống kiểm tra danh tiếng. Nó sử dụng Google redirector (chuyển hướng của Google) để tạo ra một URL Google đáng tin cậy ban đầu. Một số biến thể sử dụng Cloudflare Turnstile (thử thách bảo mật của Cloudflare), thậm chí là widget thật từ Cloudflare. Trang thu thập mật khẩu được xây dựng bằng JavaScript sau khi người dùng vượt qua thử thách, khiến việc quét trở nên vô ích. Các nhà nghiên cứu cho biết chưa ai quét các trang này trước khi chiến dịch được ghi nhận.
Cơ sở hạ tầng được thiết kế để dễ dàng loại bỏ. Các miền mồi nhử được đăng ký chỉ vài ngày trước khi sử dụng, và các điểm đến hoạt động từ 1 đến 20 ngày trước khi triển khai. Một chứng chỉ wildcard được cấp chỉ 46 phút trước khi miền được đăng ký. Việc chặn một thành phần chỉ tốn của kẻ tấn công vài đô la và một buổi chiều.
Material Security đã theo dõi chiến dịch từ đầu, liên tục cập nhật các biện pháp phát hiện. Họ đã chặn được hơn 99% tin nhắn độc hại, với tỷ lệ phân loại sai là 0,01%. Tuy nhiên, kẻ tấn công liên tục thay đổi chiến thuật, chủ đề và nội dung email để vượt qua các biện pháp bảo mật.
Phương pháp phát hiện hiệu quả nhất là kết hợp các chỉ báo kỹ thuật với mục đích của tin nhắn, điểm đến thực tế của liên kết và mối quan hệ gửi email. Bất kỳ yếu tố nào trong số này cũng có thể đủ để hành động. Việc chỉ dựa vào một tín hiệu sẽ tạo ra điểm mù, và kẻ tấn công đã cố gắng khai thác chúng. Phân tích nhiều lớp là cần thiết.
Việc phân tích cũng quan trọng. Các cổng kiểm tra email đang truyền tải không phù hợp với lời mời lịch, nơi thường được sử dụng trong chiến dịch này. Lời mời lịch cần được coi là một bề mặt tấn công riêng, sử dụng toàn bộ lịch sử tài khoản làm ngữ cảnh bên cạnh các tín hiệu kỹ thuật.
Câu hỏi thường gặp
Operation CloudFire là gì?
Operation CloudFire là tên gọi của chiến dịch lừa đảo do Material Security phát hiện, nhắm vào việc đánh cắp quyền truy cập Google của người dùng doanh nghiệp thông qua các lời mời Google Calendar.
Kẻ tấn công sử dụng kỹ thuật gì để vượt qua các biện pháp bảo mật?
Kẻ tấn công sử dụng reverse proxy, Google redirector và Cloudflare Turnstile để che giấu hoạt động độc hại và vượt qua các hệ thống kiểm tra danh tiếng. Họ cũng tận dụng JavaScript để xây dựng trang thu thập mật khẩu sau khi người dùng vượt qua thử thách.
Hậu quả của việc bị chiếm quyền truy cập Google là gì?
Một phiên làm việc bị đánh cắp có thể truy cập email, Drive và khả năng cấp quyền OAuth, gây ra rủi ro lớn cho dữ liệu và hệ thống của doanh nghiệp.
Góc nhìn của Orange Cloud
Theo chúng tôi, chiến dịch này cho thấy các kỹ thuật tấn công ngày càng tinh vi, lợi dụng các dịch vụ phổ biến như Google và Cloudflare để che giấu hoạt động độc hại. Các doanh nghiệp Việt Nam sử dụng Google Workspace cần đặc biệt chú ý đến việc kiểm tra kỹ lưỡng các email và lời mời lịch, đặc biệt là từ các nguồn không xác định. Điều đáng chú ý là việc chỉ dựa vào các biện pháp bảo mật truyền thống là không đủ; cần có một cách tiếp cận đa lớp, kết hợp phân tích kỹ thuật và đánh giá ngữ cảnh.