

Chiến dịch phishing quy mô lớn giả mạo thông báo lỗi Microsoft 365
"A high-volume phishing campaign targeted organizations worldwide on November 13, 2026, using emails disguised as Microsoft 365 outage notifications. The campaign aimed to trick recipients into clicking malicious links, potentially leading to credential theft and account compromise. Microsoft Defender and Defender for Office 365 offer protection against the identified domains and phishing emails."
Chiến dịch phishing này có thể dẫn đến xâm nhập tài khoản và mất dữ liệu nếu người dùng cung cấp thông tin đăng nhập. Việc giả mạo Microsoft 365 làm tăng độ tin cậy của email.
Các doanh nghiệp có thể bị thiệt hại tài chính và uy tín do rò rỉ dữ liệu hoặc gián đoạn hoạt động nếu bị xâm nhập. Chi phí khắc phục sự cố cũng có thể đáng kể.
Ngày 13 tháng 11 năm 2026, Microsoft Threat Intelligence ghi nhận chiến dịch phishing diện rộng nhắm vào các tổ chức trên toàn cầu. Kẻ tấn công sử dụng email giả mạo thông báo về sự cố dịch vụ Microsoft 365 để dụ người dùng nhấp vào liên kết độc hại.
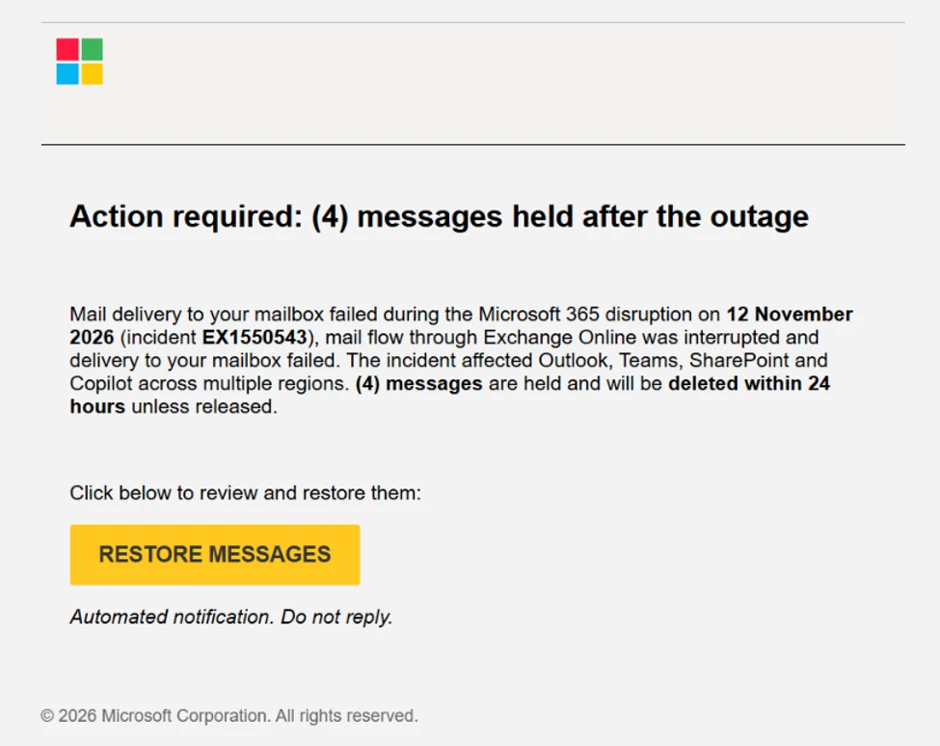
Chiến dịch này tạo cảm giác khẩn cấp bằng cách thông báo email bị giữ do sự cố và sẽ bị xóa sau 24 giờ nếu người dùng không hành động. Đây là chiến thuật phổ biến của kẻ tấn công, lợi dụng các sự kiện toàn cầu để lừa đảo. Microsoft xác định kẻ tấn công sử dụng tên miền người gửi, chủ đề ngẫu nhiên, liên kết theo dõi riêng từng người dùng và điểm đến không phải của Microsoft để làm cho email có vẻ liên quan, đồng thời gây khó khăn cho việc phát hiện.
Microsoft đánh giá đây có thể là chiến dịch lừa đảo để lấy thông tin đăng nhập. Tuy nhiên, chưa có bằng chứng xác nhận việc thu thập thông tin đăng nhập, phân phối phần mềm độc hại hoặc các hoạt động sau xâm nhập. Nếu thông tin đăng nhập bị lộ, các tổ chức cần xem xét rủi ro về việc xâm nhập tài khoản, truy cập hộp thư, lừa đảo qua email, thao túng quy tắc hộp thư và truy cập dữ liệu cộng tác trên đám mây. Microsoft Defender chặn các miền độc hại được sử dụng trong chiến dịch, còn Microsoft Defender for Office 365 chặn và cách ly các email phishing. Các nhóm bảo mật có thể sử dụng Microsoft Defender for Office 365 và Microsoft Defender XDR để điều tra email, URL, lượt nhấp và các hoạt động tiềm ẩn.
Email sử dụng chủ đề như “Outage – aF7vG6” và tên hiển thị như “MSF Outage Notification” hoặc “AMZ Service Health”. Nội dung email đề cập đến sự cố Exchange Online ngày 12 tháng 11 và thông báo bốn email bị giữ. Các liên kết theo dõi dẫn đến reallifeaccounting[.]com hoặc reallifeaccounting[.]com/themelist0.html. Chiến dịch này chỉ sử dụng liên kết, không có mã QR hoặc tệp đính kèm.
Câu hỏi thường gặp
Chiến dịch phishing này diễn ra khi nào?
Chiến dịch được Microsoft Threat Intelligence ghi nhận vào ngày 13 tháng 11 năm 2026. Các email được gửi đến các tổ chức trên toàn cầu.
Kẻ tấn công sử dụng chiến thuật gì?
Kẻ tấn công giả mạo thông báo về sự cố dịch vụ Microsoft 365 để dụ người dùng nhấp vào liên kết độc hại. Email tạo cảm giác khẩn cấp và sử dụng các kỹ thuật như tên miền ngẫu nhiên và liên kết theo dõi.
Microsoft có biện pháp bảo vệ nào?
Microsoft Defender chặn các miền độc hại, còn Microsoft Defender for Office 365 chặn và cách ly các email phishing. Các công cụ như Microsoft Defender XDR có thể giúp điều tra các hoạt động đáng ngờ.
Góc nhìn của Orange Cloud
Theo chúng tôi, các doanh nghiệp Việt Nam cần đặc biệt chú ý đến chiến dịch này vì Microsoft 365 được sử dụng rộng rãi. Việc đào tạo nhân viên nhận biết email phishing là quan trọng. Các tổ chức nên kiểm tra nhật ký hoạt động bất thường và đảm bảo cấu hình bảo mật của Microsoft Defender và Defender for Office 365 được tối ưu hóa. Điều đáng chú ý là chiến dịch này không sử dụng phần mềm độc hại, mà tập trung vào lừa đảo để lấy thông tin đăng nhập – một nguy cơ thường bị bỏ qua.