

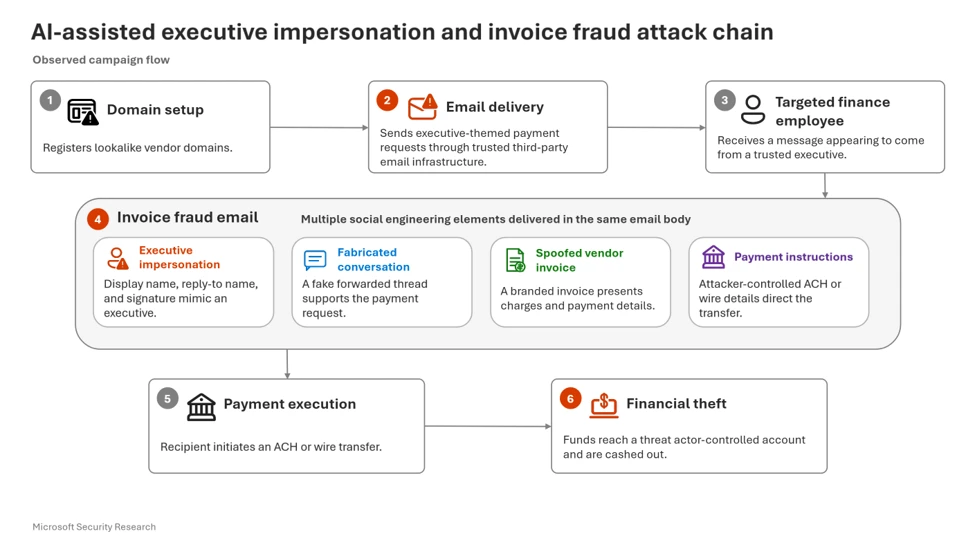
Chiến dịch lừa đảo hóa đơn dùng AI để mạo danh lãnh đạo doanh nghiệp
"Microsoft reported a large-scale AI-assisted invoice fraud campaign in which threat actors sent over a million emails using third-party email infrastructure to impersonate executives and pressure accounts payable teams into approving nearly $50,000 ACH payments. The emails combined executive spoofing, fabricated invoices, and fake forwarded threads; Microsoft found no evidence that the legitimate organizations being impersonated were compromised, and the article focuses on detection and mitigation guidance rather than a CVE-based vulnerability."
Tăng rủi ro lừa đảo qua email và mạo danh lãnh đạo; có thể dẫn đến chuyển tiền trái phép nếu quy trình xác minh yếu.
Ảnh hưởng trực tiếp đến quy trình kế toán phải trả và dòng tiền; có thể phát sinh thiệt hại tài chính và chi phí xử lý sự cố.
Microsoft ghi nhận một chiến dịch lừa đảo tài chính quy mô lớn, trong đó tác nhân đe dọa gửi hơn 1 triệu email qua hạ tầng email bên thứ ba để mạo danh CEO/CFO/President của nhiều tổ chức. Mục tiêu là gây áp lực lên bộ phận accounts payable phê duyệt khoản thanh toán ACH gần 50.000 USD.
Điểm đáng chú ý là email được ghép nhiều lớp thuyết phục: tên hiển thị giả mạo, chữ ký email, invoice được tạo sẵn và cả chuỗi email chuyển tiếp giả. Microsoft cho biết không có bằng chứng các tổ chức bị mạo danh, bao gồm ServiceNow, bị xâm nhập; chiến dịch dựa trên domain giả mạo và nội dung được dựng để giống liên lạc hợp lệ.
Về phòng thủ, đội ngũ an ninh và tài chính nên siết quy trình xác minh với mọi yêu cầu chuyển tiền bất thường, đặc biệt khi có yếu tố khẩn cấp hoặc thay đổi tài khoản nhận tiền. Nên áp dụng xác thực ngoài băng tần cho yêu cầu thanh toán, kiểm tra kỹ domain người gửi, và dùng Microsoft Defender cùng các cảnh báo liên quan để phát hiện mẫu email đáng ngờ. Với các tổ chức có quy trình thanh toán điện tử, cần rà soát lại phê duyệt ACH, phân quyền và bước kiểm soát hai người trước khi giải ngân.