

Chiến dịch lừa đảo 9 năm giả mạo website doanh nghiệp Nga để chiếm tiền đặt cọc
"Cybersecurity researchers reported a nine-year fraud campaign that clones Russian company websites and business documents to steal advance payments from international B2B customers. The operation uses lookalike domains, multilingual fake sites, phishing, and fraudulent invoices with altered banking details; no CVE is involved, and the recommended mitigation is to independently verify company identities, domains, and payment information before transferring funds."
Tác động chủ yếu là lừa đảo chuyển tiền thông qua giả mạo website/tài liệu và thay thông tin ngân hàng; có thể gây thiệt hại tài chính trực tiếp và rủi ro lan truyền sang nhiều đối tác trong chuỗi cung ứng.
Ảnh hưởng đến vận hành và uy tín do mất tiền đặt cọc và tổn hại danh tiếng của thương hiệu bị mạo danh; rủi ro tăng trong các giao dịch nhập khẩu/xuất khẩu quốc tế.
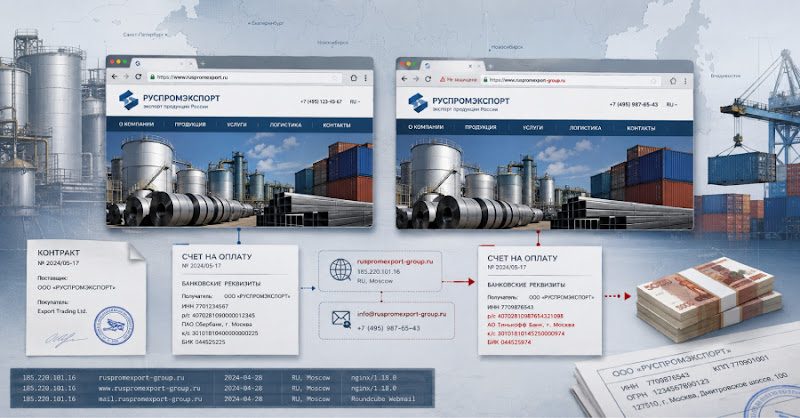
Các nhà nghiên cứu an ninh mạng đã công bố chi tiết một chiến dịch lừa đảo kéo dài hơn 9 năm nhằm giả mạo website và tài liệu kinh doanh của các công ty Nga để đánh cắp tiền đặt cọc/advance payments từ khách hàng B2B quốc tế. Theo báo cáo của F6, hoạt động này bắt đầu từ năm 2017 và nhắm vào nhiều nhóm như nhà sản xuất phân bón, hóa dầu, luyện kim, doanh nghiệp logistics và ngân hàng.
Cơ chế tấn công dựa trên việc sao chép nội dung từ trang chính thống, sử dụng domain giống hệt (lookalike) và triển khai các trang giả đa ngôn ngữ (Nga, Anh, Pháp, Ả Rập). Các đối tượng còn dùng phishing, cuộc gọi mạo danh và bộ tài liệu thương mại giả (chào hàng, hợp đồng, hóa đơn) có thông tin ngân hàng bị thay thế để chuyển tiền vào tài khoản do kẻ gian kiểm soát. Một trường hợp được nêu cho thấy doanh nghiệp tại Azerbaijan mất khoảng 150.000 USD vào tháng 4/2025.
F6 ghi nhận gần 100 domain giả mạo, có liên hệ hạ tầng và dữ liệu đăng ký cho thấy đây là chiến dịch phối hợp. Khuyến nghị: doanh nghiệp cần xác minh độc lập danh tính đối tác, domain và ngày đăng ký, tính hợp lệ của công ty con, và đặc biệt là xác nhận thông tin thanh toán trước khi chuyển tiền.