

Chiến dịch gián điệp nhắm vào máy chủ Linux chính phủ với SysGoRAT
"A cyber espionage campaign (CL-UNK-1211) targeted government Linux infrastructure between October 2025 and April 2026. The attackers utilized SysGoRAT, a custom RAT written in Go, alongside potentially AI-generated PHP and shell scripts for reconnaissance, persistence, and data exfiltration. The campaign focused on stealing credentials and sensitive data, including email and social media information."
Chiến dịch này cho thấy mối đe dọa từ các RAT tùy chỉnh và việc sử dụng AI trong các cuộc tấn công mạng. Các hệ thống Linux của chính phủ cần được bảo vệ đặc biệt.
Các tổ chức chính phủ có thể phải đối mặt với mất mát dữ liệu, gián đoạn dịch vụ và thiệt hại uy tín do chiến dịch này. Việc đầu tư vào giám sát an ninh và phòng chống phần mềm độc hại là cần thiết.
Palo Alto Networks Unit 42 ghi nhận chiến dịch gián điệp (CL-UNK-1211) nhắm vào cơ sở hạ tầng Linux của chính phủ từ tháng 10/2025 đến tháng 4/2026. Kẻ tấn công sử dụng SysGoRAT, một RAT (Remote Access Trojan - phần mềm truy cập từ xa) tùy chỉnh viết bằng Go, cùng các script PHP và shell script có thể do AI tạo ra để trinh sát, duy trì quyền truy cập và đánh cắp dữ liệu.
Chiến dịch tập trung vào việc đánh cắp thông tin đăng nhập và dữ liệu nhạy cảm, bao gồm email và thông tin tài khoản mạng xã hội. Việc này đặc biệt quan trọng với các tổ chức Việt Nam, vì các cuộc tấn công vào cơ sở hạ tầng chính phủ có thể gây gián đoạn dịch vụ công và ảnh hưởng đến an ninh quốc gia.
Kẻ tấn công sử dụng web shell và các công cụ mã nguồn mở để duy trì quyền truy cập. Chúng cố gắng vô hiệu hóa phần mềm bảo vệ, xóa nhật ký hệ thống và tạo các dấu vết giả để che giấu hoạt động. SysGoRAT hỗ trợ nhiều phương pháp duy trì quyền truy cập trên cả Windows và Linux, kết nối C2 qua WebSocket đến địa chỉ IP 104.194.158[.]65:443.
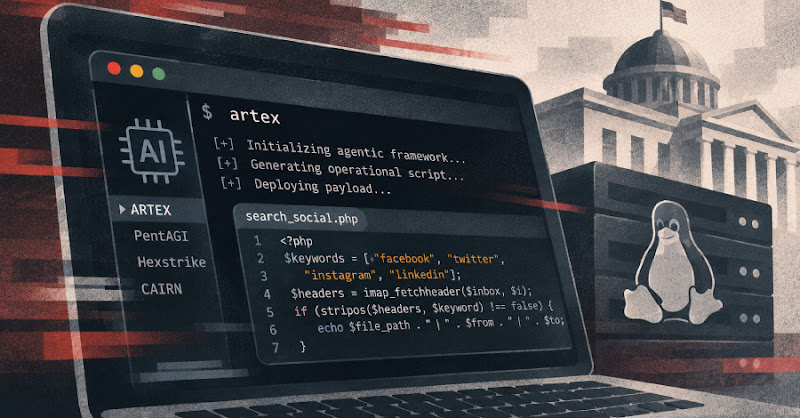
Chúng cũng tìm kiếm mật khẩu email, SMTP và cơ sở dữ liệu trong các tệp cấu hình và lịch sử lệnh. Một script PHP có tên search_social.php được sử dụng để tìm kiếm các email liên quan đến mạng xã hội. Một script khác, zip_mails.sh, được tạo để nén email nhưng gặp lỗi cú pháp và không thực thi được. [https://unit42.paloaltonetworks.com/government-linux-servers-targeted-with-sysgorat-and-suspected-ai-generated-scripts/]
Câu hỏi thường gặp
CL-UNK-1211 là gì?
CL-UNK-1211 là tên chiến dịch gián điệp nhắm vào cơ sở hạ tầng Linux của chính phủ, được Palo Alto Networks Unit 42 theo dõi từ tháng 10/2025 đến tháng 4/2026.
SysGoRAT là gì?
SysGoRAT là một phần mềm truy cập từ xa (RAT) tùy chỉnh được viết bằng Go, được sử dụng trong chiến dịch CL-UNK-1211 để duy trì quyền truy cập vào hệ thống bị tấn công.
Kẻ tấn công sử dụng AI như thế nào?
Kẻ tấn công có thể đã sử dụng các mô hình ngôn ngữ lớn (LLM) hoặc AI để tạo các script PHP và shell script, giúp chúng trinh sát, duy trì quyền truy cập và đánh cắp dữ liệu.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc sử dụng AI để tạo script tấn công là một xu hướng đáng chú ý. Các doanh nghiệp Việt Nam nên xem xét tăng cường giám sát hoạt động mạng và triển khai các biện pháp bảo vệ chống lại các script độc hại. Điều đáng chú ý là các công cụ như ARTEX, PentAGI, Hexstrike, và CAIRN đang được lạm dụng, cho thấy sự cần thiết phải cập nhật liên tục các biện pháp phòng thủ.