

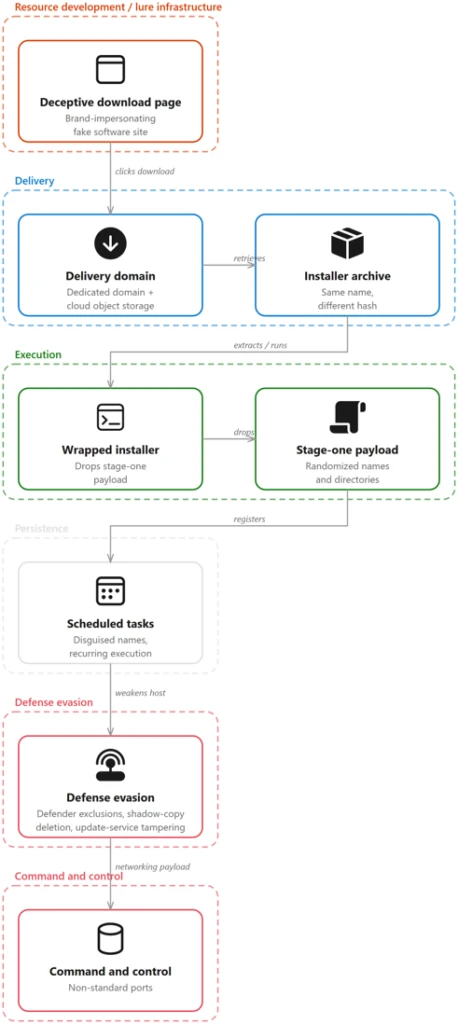
Chiến dịch giả mạo trang tải phần mềm phát tán mã độc
"Microsoft Defender Experts reported an active malware campaign using counterfeit software-download sites to impersonate trusted vendors and deliver malicious installer archives. The campaign, associated with the publicly reported Silver Fox/Yinhu activity with moderate confidence, targeted mainly China-based operations and Chinese-speaking users across multiple industries; Microsoft Defender detected and disrupted parts of the attack chain, and recommended enabling SmartScreen, network protection, tamper protection, and Microsoft Defender XDR to reduce risk."
Rủi ro xâm nhập ban đầu và cài mã độc bền vững; có thể vượt qua một số lớp bảo vệ nếu người dùng tải từ nguồn giả mạo.
Có thể gây gián đoạn vận hành, ảnh hưởng nhiều phòng ban/ngành và làm tăng chi phí ứng phó sự cố cùng khôi phục hệ thống.
Microsoft Defender Experts đang theo dõi một chiến dịch mã độc sử dụng website tải phần mềm giả mạo để mạo danh các nhà cung cấp đáng tin cậy và phát tán installer độc hại. Hoạt động này chủ yếu nhắm tới người dùng nói tiếng Trung và các môi trường có vận hành tại Trung Quốc, với ảnh hưởng được ghi nhận trong nhiều lĩnh vực như y tế, sản xuất, game, công nghệ, logistics, chính phủ và giáo dục.
Sau khi được thực thi, các gói cài đặt độc hại có thể thiết lập persistence, cố gắng làm suy yếu cơ chế bảo vệ và liên lạc với hạ tầng do kẻ tấn công kiểm soát. Microsoft đánh giá với mức tin cậy trung bình rằng hoạt động này phù hợp với chiến dịch Silver Fox / Yinhu, nhưng chưa quy kết cho một tác nhân nhà nước.
Microsoft Defender đã phát hiện và chặn một phần chuỗi tấn công, bao gồm attack disruption tự động. Tổ chức nên ưu tiên ngăn tải xuống từ nguồn phần mềm không tin cậy và bật SmartScreen, network protection, tamper protection cùng Microsoft Defender XDR để tăng khả năng phát hiện, chặn và phản ứng với hoạt động liên quan.