

Chiến dịch giả mạo tải xuống cài trojan để kiếm tiền
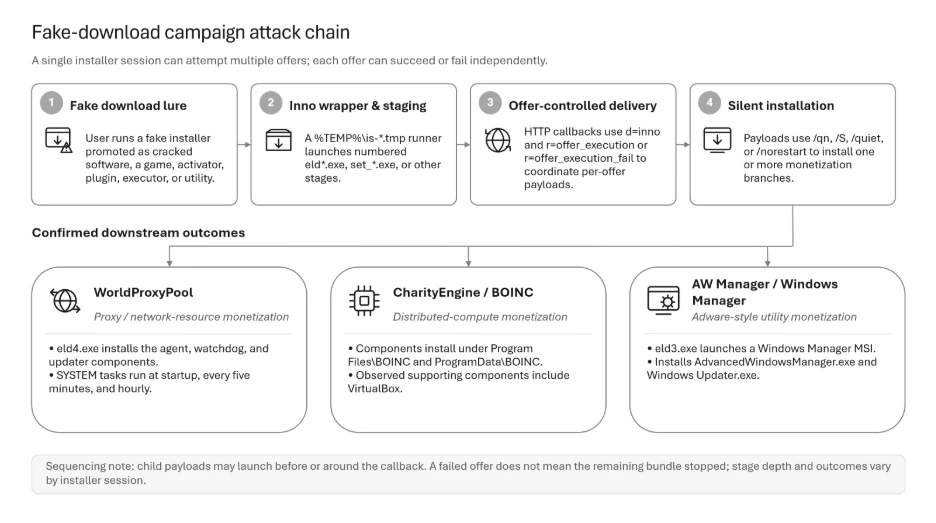
"A fake-download campaign delivers trojanized installers disguised as cracked software, games, and utilities. These installers utilize an Inno Setup-style wrapper to install multiple monetization payloads, including proxies, distributed computing clients, and adware, often without user consent. Mitigation involves blocking untrusted software sources and monitoring for unexpected installations."
Chiến dịch này có thể dẫn đến mất dữ liệu, xâm nhập mạng và lây nhiễm phần mềm độc hại trên thiết bị của người dùng.
Các doanh nghiệp có thể gặp gián đoạn hoạt động, tổn thất tài chính do thời gian chết, và mất uy tín nếu thiết bị bị xâm nhập và sử dụng làm proxy.
Microsoft Threat Intelligence phát hiện chiến dịch giả mạo tải xuống nhắm vào người dùng tìm phần mềm crack, game miễn phí, hoặc tiện ích không chính thức. Các file cài đặt sử dụng wrapper kiểu Inno Setup để cài nhiều phần mềm kiếm tiền, như proxy, phần mềm tính toán phân tán và adware, thường không có sự đồng ý của người dùng.
Chiến dịch này sử dụng mô hình callback và theo dõi trạng thái cho từng “offer” (khuyến mãi) để quản lý việc phân phối và ghi lại kết quả cài đặt. Ba nhánh kiếm tiền đã được xác nhận: WorldProxyPool (sử dụng thiết bị làm proxy), CharityEngine và BOINC (tính toán phân tán), và Advanced Windows Manager (adware). WorldProxyPool còn tạo scheduled task để tự khởi động và cập nhật.
Để giảm rủi ro, tổ chức nên chặn nguồn phần mềm không tin cậy, bật tính năng bảo vệ ứng dụng không mong muốn, và theo dõi cài đặt phần mềm bất thường. Chi tiết về mô hình tấn công, cách phòng chống, và các chỉ số IOC có tại https://msrc.microsoft.com/blog/2024/05/07/fake-download-campaign-uses-trojanized-installers-to-deliver-monetization-payloads/.
Câu hỏi thường gặp
Chiến dịch này hoạt động như thế nào?
Chiến dịch bắt đầu khi người dùng tải và chạy file cài đặt giả mạo. Sau đó, nó sử dụng wrapper Inno Setup để cài các phần mềm kiếm tiền mà không có sự đồng ý của người dùng.
Các loại phần mềm độc hại nào được cài đặt?
Các phần mềm bao gồm proxy (WorldProxyPool), phần mềm tính toán phân tán (CharityEngine, BOINC), và adware (Advanced Windows Manager).
Làm thế nào để bảo vệ khỏi chiến dịch này?
Chặn nguồn phần mềm không tin cậy, bật tính năng bảo vệ ứng dụng không mong muốn, và theo dõi cài đặt phần mềm bất thường. Xem thêm chi tiết tại https://msrc.microsoft.com/blog/2024/05/07/fake-download-campaign-uses-trojanized-installers-to-deliver-monetization-payloads/.
Góc nhìn của Orange Cloud
Theo chúng tôi, chiến dịch này đặc biệt đáng chú ý với các doanh nghiệp Việt Nam vì phần mềm crack thường được tìm kiếm để tiết kiệm chi phí. Tuy nhiên, việc cài đặt phần mềm không rõ nguồn gốc có thể dẫn đến mất dữ liệu hoặc bị xâm nhập mạng. Các công ty nên tăng cường đào tạo về an ninh mạng cho nhân viên. Điều đáng chú ý là các công cụ như WorldProxyPool có thể biến thiết bị thành một phần của mạng botnet, ảnh hưởng đến hiệu suất và bảo mật.