

Chiến dịch AI tấn công ứng dụng LiteLLM, Dify để đánh cắp API key
"An AI agent campaign, likely operated by China-linked groups, targeted internet-exposed AI applications like LiteLLM, Dify, and One API to steal API keys. The agents utilized tools like ARTEX and employed techniques such as scanning for exposed credentials, exploiting default configurations, and leveraging server-side request forgery (SSRF). Compromised tokens with insufficient security measures (lack of rate limiting/IP restrictions) were also exploited, leading to potential data exfiltration."
Chiến dịch này cho thấy mối đe dọa ngày càng tăng từ các tác nhân AI độc hại, có khả năng dẫn đến rò rỉ dữ liệu và mất quyền kiểm soát hệ thống.
Các doanh nghiệp sử dụng các ứng dụng AI bị ảnh hưởng có thể phải đối mặt với thiệt hại về tài chính do rò rỉ dữ liệu, gián đoạn hoạt động và mất uy tín.
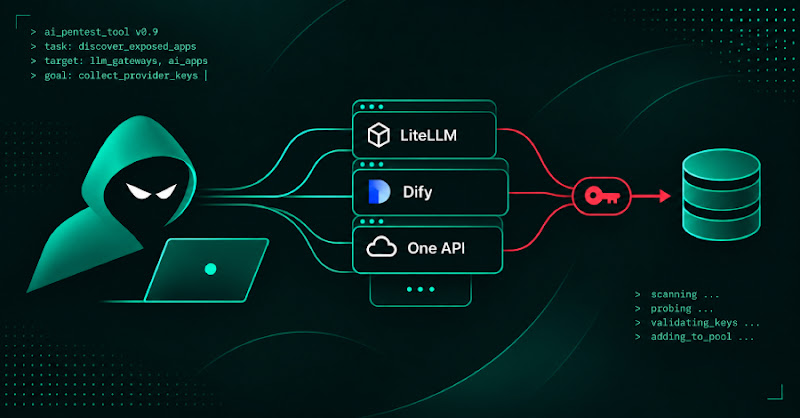
Amazon phát hiện chiến dịch sử dụng AI agent nhắm vào các ứng dụng AI như LiteLLM, Dify và One API để lấy cắp API key. Các agent này sử dụng công cụ ARTEX và kỹ thuật quét tìm thông tin đăng nhập bị lộ, khai thác cấu hình mặc định, và server-side request forgery (SSRF).
Đây là vấn đề đáng quan tâm với các doanh nghiệp Việt Nam đang sử dụng các ứng dụng AI này, đặc biệt là khi token bị xâm phạm do thiếu các biện pháp bảo mật như rate limiting và IP restrictions. Việc này có thể dẫn đến rò rỉ dữ liệu.
Theo báo cáo, các agent này tìm kiếm các ứng dụng AI có internet exposure, trích xuất API key, xác minh tính hợp lệ và thêm vào một pool chung. Các mục tiêu bao gồm LLM gateways như One API, New API, và các công cụ xây dựng ứng dụng AI như Dify, FastGPT. Chúng cũng khai thác các điểm yếu như default administrator credentials và secrets trong JavaScript.
Amazon đã thông báo cho khách hàng AWS có thể bị ảnh hưởng. Microsoft cũng báo cáo về việc sử dụng ARTEX để tìm kiếm bí mật trên GitHub. Cloudflare ghi nhận các trường hợp tấn công tương tự, trong đó CI/CD tokens không hết hạn bị lợi dụng để truy cập vào tài khoản Cloudflare của khách hàng.
Các agent còn thử sử dụng deepfake để vượt qua xác thực tại các sàn giao dịch tiền điện tử, nhưng chưa rõ liệu chúng có thành công hay không.
Câu hỏi thường gặp
Các ứng dụng AI nào bị nhắm mục tiêu trong chiến dịch này?
Các ứng dụng bị nhắm mục tiêu bao gồm LiteLLM, Dify, One API, New API, Veloera, Sub2API, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat và Ollama.
Công cụ nào được sử dụng trong chiến dịch này?
Công cụ chính được sử dụng là ARTEX, một công cụ AI mã nguồn mở dùng để kiểm tra xâm nhập.
Các kỹ thuật tấn công nào được sử dụng?
Các kỹ thuật bao gồm quét tìm thông tin đăng nhập bị lộ, khai thác cấu hình mặc định, server-side request forgery (SSRF), và sử dụng deepfake để vượt qua xác thực.
Góc nhìn của Orange Cloud
Theo chúng tôi, chiến dịch này cho thấy các nhóm tấn công liên kết với Trung Quốc đang ngày càng sử dụng AI để tự động hóa các cuộc tấn công. Các doanh nghiệp Việt Nam cần kiểm tra kỹ lưỡng các ứng dụng AI đang sử dụng, đảm bảo cấu hình bảo mật chặt chẽ và hạn chế quyền truy cập. Điều đáng chú ý là việc giám sát liên tục và cập nhật các bản vá bảo mật là rất quan trọng để ngăn chặn các cuộc tấn công tương tự.