

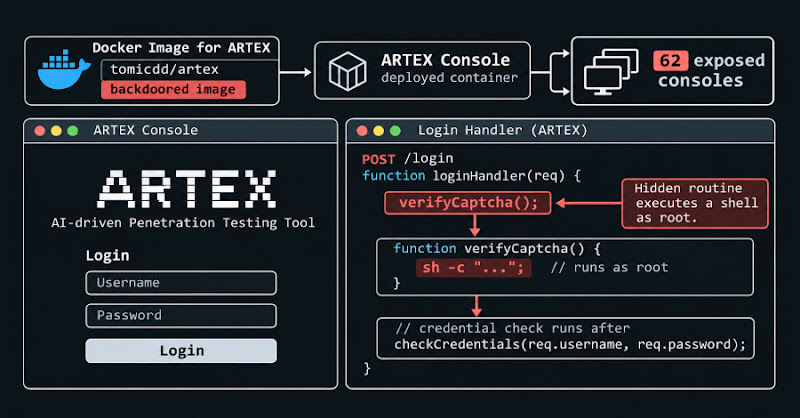
CERT-In cảnh báo tấn công sử dụng AI, phiên bản ARTEX bị backdoor cho quyền root
"CERT-In reports ongoing attacks by the 'Crafty Falcon' threat actor targeting the BFSI sector and cryptocurrency exchanges using AI-driven tools like ARTEX, PentAGI, and CyberStrikeAI. These tools automate attack chains, adapt payloads, and evade detection. A copycat version of ARTEX on GitHub was found to grant root access via an unauthenticated request."
Các công cụ tấn công sử dụng AI như ARTEX có thể tự động hóa các cuộc tấn công phức tạp, vượt qua các biện pháp bảo mật truyền thống và gây ra thiệt hại lớn. Lỗ hổng trong phiên bản ARTEX sao chép cho phép truy cập root, tạo điều kiện cho kẻ tấn công kiểm soát hoàn toàn hệ thống.
Các cuộc tấn công nhắm vào ngành BFSI và tiền điện tử có thể gây ra thiệt hại tài chính nghiêm trọng, mất uy tín và gián đoạn hoạt động. Việc khai thác API và endpoint để đánh cắp thông tin đăng nhập và thực hiện giao dịch trái phép có thể ảnh hưởng trực tiếp đến lợi nhuận của doanh nghiệp.
CERT-In cho biết nhóm tấn công 'Crafty Falcon' nhắm mục tiêu các tổ chức BFSI (Ngân hàng, Tài chính, Bảo hiểm) và sàn giao dịch tiền điện tử bằng các công cụ AI như ARTEX, PentAGI, và CyberStrikeAI từ tháng 11/2026. Các công cụ này tự động hóa chuỗi tấn công, điều chỉnh payload và tránh phát hiện.
Việc CERT-In cảnh báo về các công cụ tấn công tự động hóa bằng AI có ý nghĩa quan trọng với các doanh nghiệp Việt Nam trong ngành tài chính và tiền điện tử. Các công ty cần đánh giá lại bảo mật API và endpoint để phòng ngừa.
CERT-In cũng phát hiện một phiên bản ARTEX sao chép trên GitHub cho phép truy cập root thông qua yêu cầu không xác thực. Phiên bản này đã thay đổi một dòng trong file docker-compose.yml để sử dụng image tomicdd/artex từ Docker Hub, thêm một routine để cấp quyền root khi truy cập endpoint đăng nhập. Kho lưu trữ trhhubsd/ARTEX đã nhận được 2.449 lượt sao và 600 lượt fork trước khi bị gỡ bỏ.
Các vectơ tấn công khác bao gồm sử dụng API token bị đánh cắp, xâm nhập chuỗi cung ứng qua commit giả mạo, khai thác thông tin đăng nhập dạng văn bản trong file cấu hình, và truy cập ứng dụng không có MFA (xác thực đa yếu tố). Kẻ tấn công còn xóa log và can thiệp vào công cụ bảo mật endpoint để che giấu hành vi. Chúng cũng sử dụng cloud infrastructure để thực thi lệnh và triển khai payload độc hại.
CERT-In đã công bố hướng dẫn kiểm tra bảo mật AI, yêu cầu kiểm tra danh tính, mục tiêu, quyền hạn và tuân thủ nguyên tắc đặc quyền tối thiểu (PoLP) của các AI agent. Các hệ thống AI rủi ro cao cần có cơ chế dừng khẩn cấp, thu hồi quyền và ngăn chặn khởi động lại tự động.
Câu hỏi thường gặp
Crafty Falcon là ai?
Crafty Falcon là một nhóm tấn công mà CERT-In theo dõi, nhắm mục tiêu vào các tổ chức BFSI và sàn giao dịch tiền điện tử ở Ấn Độ bằng các công cụ AI.
ARTEX là gì?
ARTEX là một công cụ tấn công tự động hóa sử dụng AI, có khả năng tạo và điều chỉnh các script tấn công nhanh chóng. Một phiên bản sao chép trên GitHub đã bị phát hiện có backdoor cho phép truy cập root.
CERT-In khuyến nghị gì về bảo mật AI?
CERT-In đã công bố hướng dẫn kiểm tra bảo mật AI, yêu cầu kiểm tra danh tính, mục tiêu, quyền hạn và tuân thủ nguyên tắc đặc quyền tối thiểu của các AI agent.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc các công cụ tấn công sử dụng AI trở nên phổ biến đặt ra thách thức lớn cho các doanh nghiệp Việt Nam. Các công ty cần đầu tư vào giải pháp phát hiện xâm nhập dựa trên AI để đối phó với các cuộc tấn công ngày càng tinh vi. Điều đáng chú ý là phiên bản ARTEX bị backdoor cho thấy tầm quan trọng của việc kiểm soát chặt chẽ các kho lưu trữ mã nguồn mở và đảm bảo an toàn cho pipeline CI/CD.