

Các hãng phát hành bản vá cho nhiều lỗ hổng nghiêm trọng trên Fortinet, Ivanti và SAP
"Fortinet, Ivanti, and SAP released patches for multiple critical vulnerabilities affecting FortiSandbox, Ivanti Sentry, and several SAP platforms. The flaws include command injection, authentication bypass, XML signature wrapping, memory corruption, and directory traversal issues, with CVEs including CVE-2026-25089, CVE-2026-10520, CVE-2026-10523, CVE-2026-44748, CVE-2026-27671, CVE-2026-22732, and CVE-2026-40128; Ivanti Sentry CVE-2026-10520 was later added to CISA's KEV catalog after exploitation attempts were observed."
Các lỗ hổng cho phép thực thi mã từ xa, bỏ qua xác thực và truy cập trái phép dữ liệu nhạy cảm.
Có thể gây gián đoạn dịch vụ, rò rỉ thông tin quan trọng và ảnh hưởng đến tuân thủ bảo mật nếu không cập nhật kịp thời.
Các bản vá bảo mật vừa được phát hành nhằm khắc phục nhiều lỗ hổng nghiêm trọng trên các sản phẩm của Fortinet, Ivanti và SAP. Đối với FortiSandbox, lỗ hổng CVE-2026-25089 (điểm CVSS 9.1) cho phép kẻ tấn công chưa xác thực thực thi lệnh hệ điều hành thông qua các yêu cầu HTTP đặc biệt. Các phiên bản bị ảnh hưởng bao gồm FortiSandbox 5.0.0–5.0.5, 4.4.0–4.4.8, FortiSandbox Cloud 5.0.4–5.0.5 và FortiSandbox PaaS 5.0.4–5.0.5.
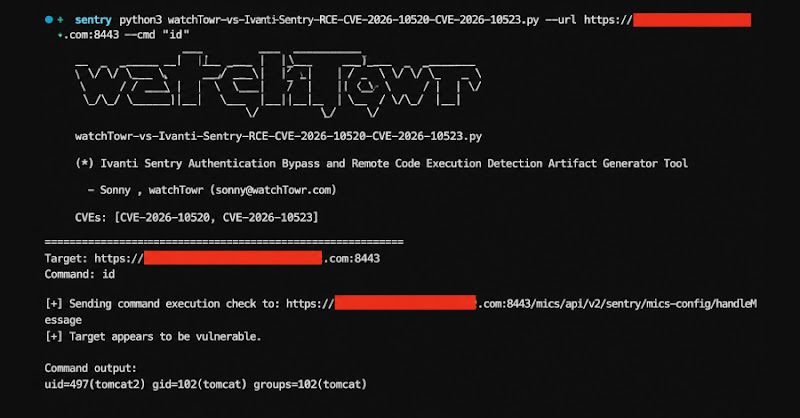
Ivanti đã vá hai lỗ hổng nghiêm trọng trên Ivanti Sentry: CVE-2026-10520 (điểm CVSS 10.0) cho phép thực thi mã từ xa với quyền root, và CVE-2026-10523 (điểm CVSS 9.9) cho phép bỏ qua xác thực để tạo tài khoản quản trị. Đặc biệt, CVE-2026-10520 đã bị khai thác trên thực tế và được đưa vào danh mục KEV của CISA, yêu cầu các cơ quan liên bang Mỹ cập nhật bản vá trước ngày 14/6/2026. Khuyến nghị không công khai cổng quản trị và sử dụng các biện pháp bảo vệ bổ sung như mTLS hoặc giới hạn truy cập HTTPS.
SAP cũng phát hành bản vá cho bốn lỗ hổng nghiêm trọng, bao gồm CVE-2026-44748 (XML signature wrapping), CVE-2026-27671 (memory corruption), CVE-2026-22732 (Spring security) và CVE-2026-40128 (directory traversal) trên các nền tảng NetWeaver, Commerce Cloud và Data Hub. Các tổ chức nên cập nhật phần mềm lên phiên bản mới nhất để giảm thiểu rủi ro bị khai thác.