

Blind Eagle dùng thông báo tòa án giả để phát tán RAT ở Mỹ Latin
"The Blind Eagle threat actor is conducting a phishing campaign targeting organizations in Latin America with lures resembling court and administrative notices. These emails deliver a Remote Access Trojan (RAT) based on AsyncRAT and DCRat, utilizing techniques like HTML smuggling and AMSI/ETW bypass. The campaign leverages Portuguese and Spanish language lures and targets sensitive legal, financial, and institutional information."
Chiến dịch này sử dụng RAT để đánh cắp dữ liệu nhạy cảm và kiểm soát hệ thống. Việc sử dụng HTML smuggling và kỹ thuật bỏ qua AMSI/ETW cho thấy sự tinh vi của kẻ tấn công.
Các tổ chức có thể bị tổn thất tài chính do mất dữ liệu, gián đoạn hoạt động và chi phí khắc phục hậu quả. Đặc biệt, các tổ chức trong lĩnh vực pháp lý, tài chính và giáo dục có nguy cơ cao.
Blind Eagle, một nhóm tấn công mạng, đang nhắm mục tiêu vào các tổ chức ở Mỹ Latin bằng email lừa đảo. Các email này, được thiết kế giống thông báo tòa án và hành chính, chứa một Remote Access Trojan (RAT) dựa trên AsyncRAT và DCRat. Zenox báo cáo sự việc này vào ngày 10 tháng 11 năm 2026.
Chiến dịch sử dụng mồi nhử bằng tiếng Bồ Đào Nha và tiếng Tây Ban Nha, giả mạo các thông báo từ tòa án, văn phòng công tố, thủ tục tố tụng và tài liệu hành chính. Điều này đặc biệt quan trọng với các doanh nghiệp Việt Nam có đối tác hoặc hoạt động tại khu vực này, vì họ có thể trở thành mục tiêu.
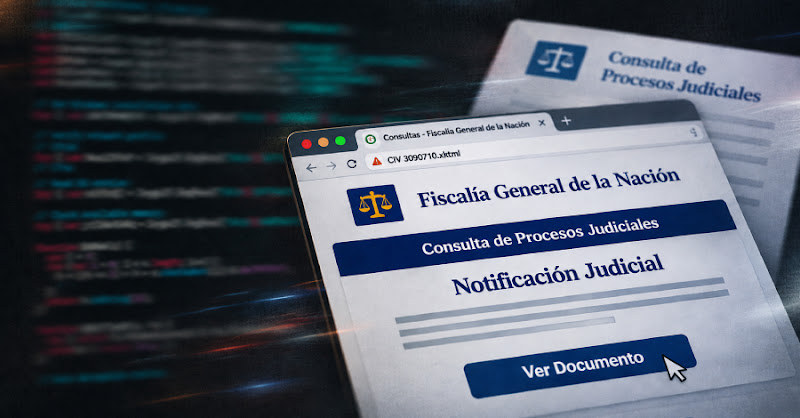
Kẻ tấn công sử dụng kỹ thuật HTML smuggling để vượt qua các biện pháp bảo mật email. Khi người dùng mở email, một trang web giả mạo của Fiscalía General de la Nación (Colombia) sẽ hiển thị, yêu cầu họ tải xuống một tệp ZIP. Tệp này chứa một JavaScript dropper ngụy trang thành Network Configuration Auditor. Sau khi thực thi, dropper này thu thập thông tin hệ thống như phiên bản hệ điều hành, cấu hình mạng và các biến môi trường.
Malware sau đó sử dụng PowerShell để giải mã và chạy RAT payload trong bộ nhớ. RAT này là một biến thể của AsyncRAT, có nguồn gốc từ DCRat. Blind Eagle nhắm mục tiêu vào các tổ chức tư pháp, tài chính, hành chính và giáo dục, có thể tiếp cận thông tin pháp lý, tài chính và thể chế nhạy cảm. Zenox ghi nhận chiến dịch này có liên quan đến một nhóm nói tiếng Tây Ban Nha hoạt động từ năm 2018.
Trong khoảng thời gian từ cuối tháng 10 đến đầu tháng 11 năm 2026, Zenox đã quan sát thấy một làn sóng lớn các email lừa đảo nhắm mục tiêu, với gần 3.300 email độc hại được gửi đi.
Câu hỏi thường gặp
Blind Eagle là ai?
Blind Eagle là một nhóm tấn công mạng hoạt động từ năm 2018, nhắm mục tiêu vào các tổ chức ở Mỹ Latin. Nhóm này sử dụng các kỹ thuật lừa đảo để phân phối phần mềm độc hại, bao gồm RAT.
RAT là gì?
RAT, viết tắt của Remote Access Trojan, là một loại phần mềm độc hại cho phép kẻ tấn công truy cập và điều khiển từ xa máy tính của nạn nhân. AsyncRAT và DCRat là hai loại RAT được sử dụng trong chiến dịch này.
Kỹ thuật HTML smuggling hoạt động như thế nào?
HTML smuggling là một kỹ thuật mà kẻ tấn công sử dụng để vượt qua các biện pháp bảo mật email bằng cách nhúng mã độc hại vào tệp HTML. Mã này sau đó được giải mã và thực thi trên máy tính của nạn nhân.
Góc nhìn của Orange Cloud
Theo chúng tôi, chiến dịch này cho thấy sự tinh vi trong kỹ thuật phishing và khả năng thích ứng của Blind Eagle. Các doanh nghiệp Việt Nam nên xem xét tăng cường đào tạo nhận thức về an ninh mạng cho nhân viên, đặc biệt là những người làm việc trong các bộ phận pháp lý và tài chính. Điều đáng chú ý là việc sử dụng HTML smuggling và kỹ thuật bỏ qua AMSI/ETW cho thấy kẻ tấn công có kiến thức chuyên sâu về hệ thống Windows.