

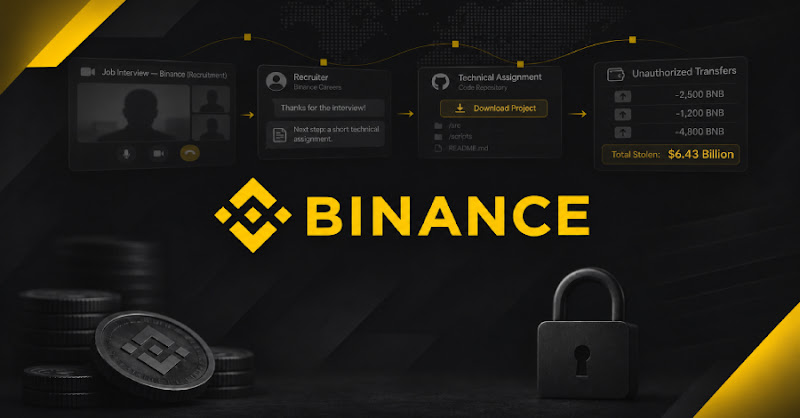
Binance tiết lộ cách phỏng vấn việc làm giả và lạm dụng AI dẫn đến vụ trộm 6,43 tỷ đô la
"Binance experienced a $6.43 billion theft resulting from a multi-stage attack involving social engineering (fake job interviews), a compromised Homebrew installation leading to malware, and abuse of internal AI tooling. The attackers exploited stolen credentials to access an internal wallet signing service. Binance has rebuilt affected systems, enhanced security controls, and is working with law enforcement."
Vụ tấn công này cho thấy lỗ hổng bảo mật chuỗi cung ứng phần mềm và kỹ thuật xã hội có thể gây thiệt hại lớn cho các sàn giao dịch tiền điện tử. Thông tin đăng nhập bị đánh cắp là một yếu tố quan trọng trong vụ việc.
Vụ việc có thể ảnh hưởng đến niềm tin của người dùng vào các sàn giao dịch tiền điện tử. Các doanh nghiệp cần tăng cường bảo mật hệ thống và đào tạo nhân viên để giảm thiểu rủi ro.
Binance cho biết vụ trộm 6,43 tỷ đô la là kết quả của một chiến dịch nhiều giai đoạn, bao gồm tấn công kỹ thuật xã hội (phỏng vấn việc làm giả), cài đặt Homebrew bị xâm nhập dẫn đến phần mềm độc hại, và lạm dụng công cụ AI nội bộ. Kẻ tấn công đã khai thác thông tin đăng nhập bị đánh cắp để truy cập dịch vụ ký giao dịch nội bộ.
Với các doanh nghiệp Việt Nam đang quản lý tài sản kỹ thuật số, đây là lời nhắc nhở về tầm quan trọng của việc bảo mật chuỗi cung ứng phần mềm và đào tạo nhân viên về kỹ thuật xã hội. Vụ việc cho thấy ngay cả các sàn giao dịch lớn như Binance cũng dễ bị tấn công thông qua các lỗ hổng bảo mật phức tạp.
Kỹ thuật xã hội bắt đầu khi một kỹ sư (Engineer A) tải xuống trình cài đặt Homebrew bị nhiễm phần mềm độc hại sau khi tìm kiếm công cụ AI trên internet vào tháng 6/2026. Binance phát hiện và xoay vòng thông tin đăng nhập liên quan, nhưng thông tin về vai trò của kỹ sư A và đồng nghiệp trong nhóm cơ sở hạ tầng ví đã bị lộ.
Tháng 9/2026, kẻ tấn công tiếp cận kỹ sư khác (Engineer B) qua một nền tảng tìm việc làm, giả mạo là Giám đốc dự án. Kẻ tấn công sử dụng tài khoản mạng xã hội để tạo dựng lòng tin, sau đó yêu cầu kỹ sư B tải xuống một kho mã độc hại. Phần mềm độc hại này đã thực thi các hoạt động trái phép và che giấu dấu vết.
Vào ngày 20/10/2026, kẻ tấn công sử dụng máy tính bị xâm nhập của kỹ sư B và lạm dụng công cụ AI nội bộ để kiểm soát kỹ sư A và một kỹ sư phần mềm ví khác (Engineer C). Kẻ tấn công đã sử dụng token triển khai container của kỹ sư A để triển khai container độc hại và kích hoạt tập lệnh tấn công vào ngày 29/10.
Binance đã tái tạo hệ thống ví bị ảnh hưởng, xây dựng lại công cụ AI nội bộ, và tăng cường kiểm soát truy cập. Họ cũng đã thay thế thiết bị bị ảnh hưởng, vô hiệu hóa thông tin đăng nhập liên quan, quét bảo mật toàn diện, tăng cường phát hiện bất thường dựa trên AI, và hợp tác với cơ quan thực thi pháp luật. Binance cũng cho biết đã ngăn chặn 57 vụ tấn công mạng liên quan đến Triều Tiên từ đầu năm.
Câu hỏi thường gặp
Vụ tấn công vào Binance xảy ra khi nào?
Vụ tấn công diễn ra qua nhiều giai đoạn, bắt đầu từ tháng 6/2026 khi một kỹ sư tải xuống phần mềm độc hại, đỉnh điểm vào tháng 10/2026 khi kẻ tấn công khai thác dịch vụ ký giao dịch.
Kẻ tấn công đã sử dụng kỹ thuật nào?
Kẻ tấn công sử dụng nhiều kỹ thuật, bao gồm tấn công kỹ thuật xã hội thông qua phỏng vấn việc làm giả, cài đặt phần mềm độc hại, và lạm dụng công cụ AI nội bộ.
Binance đã làm gì để khắc phục hậu quả?
Binance đã tái tạo hệ thống ví bị ảnh hưởng, xây dựng lại công cụ AI nội bộ, tăng cường kiểm soát truy cập, và hợp tác với cơ quan thực thi pháp luật.
Góc nhìn của Orange Cloud
Theo chúng tôi, vụ tấn công này cho thấy các sàn giao dịch tiền điện tử cần đầu tư mạnh vào bảo mật chuỗi cung ứng phần mềm và đào tạo nhân viên về kỹ thuật xã hội. Các doanh nghiệp Việt Nam có thể học hỏi từ Binance bằng cách tăng cường kiểm soát truy cập, phát hiện bất thường dựa trên AI, và thường xuyên kiểm tra bảo mật hệ thống. Điều đáng chú ý là việc sử dụng công cụ AI nội bộ cũng có thể tạo ra rủi ro nếu không được bảo mật đúng cách.