

Bắt giữ nghi phạm điều hành botnet Kimwolf tại Canada, đối mặt truy tố ở Mỹ và Canada
"Canadian authorities arrested a 23-year-old Ottawa man accused of operating the Kimwolf IoT botnet, which was used to launch massive DDoS attacks, including traffic measured near 30 Tbps. U.S. and Canadian charges include aiding and abetting computer intrusion and unauthorized use-related offenses; investigators also seized botnet infrastructure and linked the suspect to swatting and harassment campaigns. No CVE is cited; the case centers on botnet operation, DDoS-for-hire activity, and criminal hacking, with potential U.S. penalties of up to 10 years if extradited and convicted."
Ảnh hưởng bảo mật nghiêm trọng do khai thác thiết bị IoT quy mô lớn, DDoS lưu lượng cực lớn và rủi ro bị lạm dụng cho các chiến dịch tấn công tiếp theo.
Tác động vận hành/kinh doanh gồm gián đoạn dịch vụ do DDoS, thiệt hại tài chính lớn và ảnh hưởng uy tín tổ chức.
Ngày 22/5, cơ quan chức năng Canada đã bắt giữ một cá nhân 23 tuổi tại Ottawa, bị cáo buộc xây dựng và vận hành botnet Kimwolf – mạng lưới thiết bị IoT bị kiểm soát từ xa, từng thực hiện nhiều cuộc tấn công DDoS quy mô lớn trong 6 tháng qua. Theo thông báo từ Bộ Tư pháp Mỹ, hạ tầng kỹ thuật của Kimwolf cùng ba botnet khác đã bị thu giữ, với sự phối hợp của các cơ quan thực thi pháp luật quốc tế.
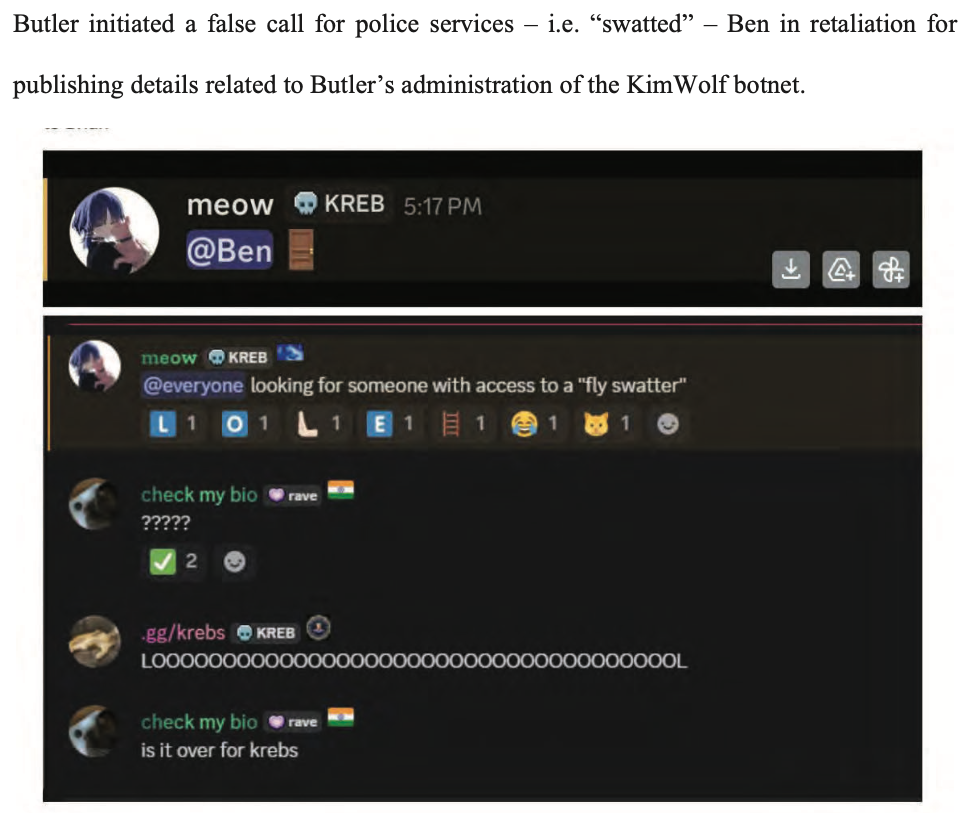
Kimwolf chủ yếu lây nhiễm các thiết bị IoT như khung ảnh số, camera web vốn được bảo vệ tường lửa, sau đó bị sử dụng để thực hiện hơn 25.000 lệnh tấn công DDoS, với lưu lượng đỉnh gần 30 Tbps – mức kỷ lục hiện nay. Một số nạn nhân ghi nhận thiệt hại tài chính vượt 1 triệu USD. Ngoài ra, nghi phạm còn bị cáo buộc liên quan đến các chiến dịch swatting, quấy rối các nhà nghiên cứu an ninh mạng và doanh nghiệp hỗ trợ xử lý lỗ hổng mà Kimwolf khai thác.
Các cáo buộc tại Canada và Mỹ bao gồm xâm nhập trái phép hệ thống máy tính, sử dụng thiết bị để truy cập trái phép và các hành vi gây rối dữ liệu. Nếu bị dẫn độ và kết án tại Mỹ, nghi phạm có thể đối mặt mức án tối đa 10 năm tù. Các tổ chức/doanh nghiệp vận hành thiết bị IoT cần tăng cường giám sát lưu lượng, vá lỗ hổng, kiểm soát truy cập từ xa để giảm thiểu nguy cơ bị khai thác làm botnet.