

Cách bảo vệ Edge AI trong môi trường do khách hàng sở hữu
"The article explains how edge AI changes the trust model by moving model execution, credentials, and sensitive data into customer-owned environments, increasing exposure to prompt injection, model tampering, firmware compromise, and supply-chain attacks. It recommends verifying runtimes with attestation, verifying AI artifacts with provenance, constraining model actions through mediation, and releasing sensitive assets only to trusted environments; no specific CVE is mentioned."
Tăng yêu cầu bảo vệ runtime, model artifacts và credentials trong môi trường biên; rủi ro prompt injection và supply chain cao hơn so với mô hình cloud tập trung.
Có thể ảnh hưởng đến triển khai vận hành, quản trị rủi ro và tuân thủ; cần thêm kiểm soát để tránh gián đoạn khi môi trường biên không thể xác minh tin cậy.
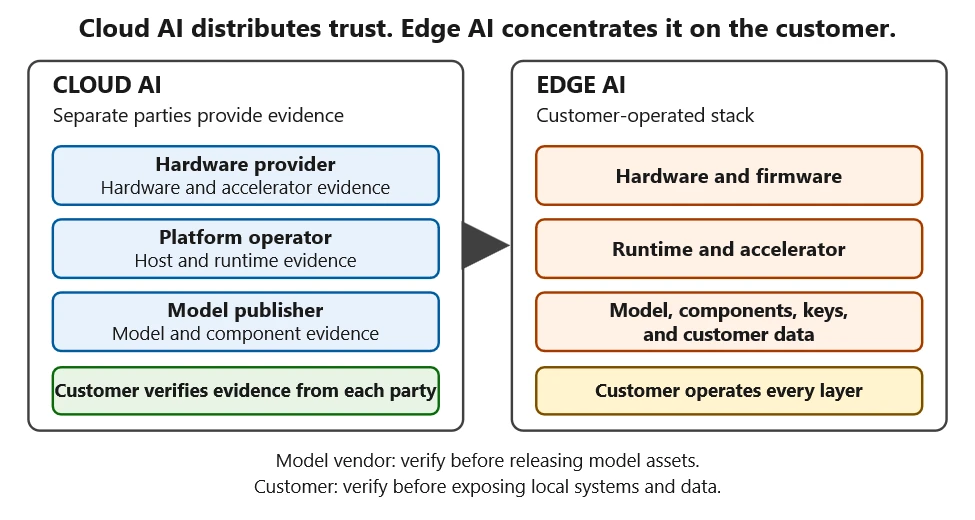
Bài viết phân tích cách Edge AI làm thay đổi mô hình tin cậy khi việc chạy mô hình, credentials và dữ liệu nhạy cảm được đưa vào hạ tầng do khách hàng vận hành. Trong bối cảnh này, rủi ro không chỉ đến từ phần mềm mà còn từ prompt injection, model tampering, cập nhật firmware độc hại và các cuộc tấn công supply chain.
Do mô hình, dữ liệu và quyền truy cập có thể nằm ngoài kiểm soát trực tiếp của nhà cung cấp, tổ chức cần xác minh môi trường trước khi giải phóng tài sản nhạy cảm. Khuyến nghị chính gồm: dùng attestation để kiểm tra runtime, dùng provenance để xác minh AI artifacts, giới hạn hành động của mô hình thông qua deterministic mediation, và chỉ cấp phát khóa hoặc dữ liệu cho trusted environments.
Với các triển khai disconnected, việc kiểm tra và thực thi chính sách phải diễn ra cục bộ vì không thể phụ thuộc vào cập nhật hoặc thu hồi từ đám mây. Doanh nghiệp nên đánh giá lại kiến trúc, phân tách quyền truy cập và chỉ cho phép các thao tác rủi ro cao khi có đủ bằng chứng về tính toàn vẹn của môi trường chạy.