

Bảo vệ AI memory trước tấn công kiểu “poisoning” và kích hoạt trễ trong hệ thống agent
"The article describes AI memory as a new attack surface in agentic systems, where adversaries can poison or influence stored memory over time to trigger delayed tool execution and persistent malicious behavior. It outlines Microsoft 365 Copilot protections including prompt-injection filtering on memory writes, Task Adherence checks, tenant-level controls, audit logging, and compliance governance; no CVE is mentioned."
Tác động bảo mật đáng kể vì AI memory có thể biến mối đe dọa ngắn hạn thành hành vi kéo dài; trọng tâm là prompt-injection vào memory writes, Task Adherence để giảm lệch công cụ, và audit logging để truy vết khi bộ nhớ bị thao túng.
Rủi ro vận hành có thể tăng do điều tra sự cố khó hơn khi có kích hoạt trễ và dữ liệu bộ nhớ cần được quản trị theo chính sách; lợi ích chính là khả năng truy vết và governance/tuân thủ giúp giảm thời gian xử lý sự cố và hỗ trợ quản trị rủi ro.
Bài viết mô tả AI memory như một bề mặt tấn công mới trong các hệ thống agentic: thay vì chỉ cần vượt qua một lời nhắc đơn lẻ, kẻ tấn công có thể đầu độc/điều khiển bộ nhớ theo thời gian để gây thực thi công cụ trễ và duy trì hành vi độc hại sau khi ngữ cảnh ban đầu đã biến mất. Nguy cơ này đặc biệt khó phòng vệ vì các sự kiện bộ nhớ thường diễn ra bất đồng bộ so với tương tác của người dùng, làm giảm khả năng nhận biết tức thời và khiến điều tra pháp y phức tạp hơn.
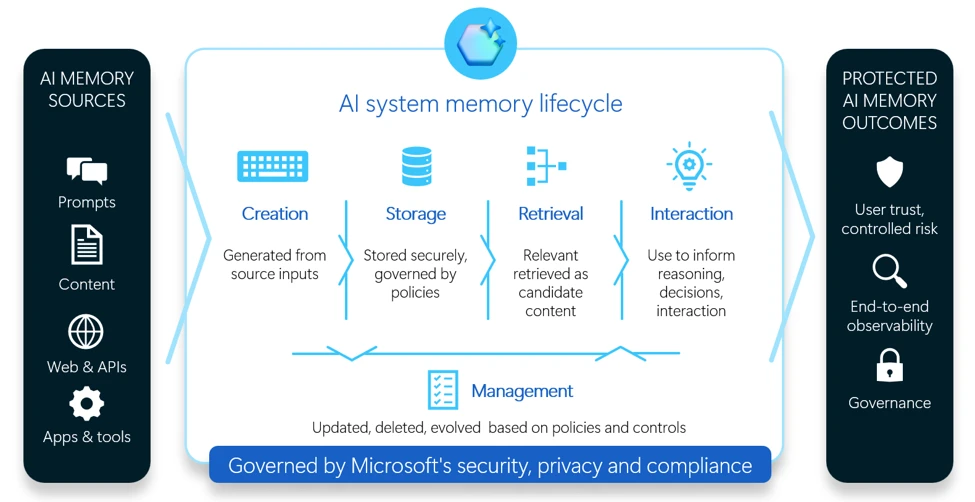
Trong bối cảnh Microsoft 365 Copilot, bài viết nêu cách tiếp cận phòng thủ theo chiều sâu: prompt-injection filtering trên memory writes, Task Adherence checks cho mọi lần ghi bộ nhớ để phát hiện lệch công cụ so với ý định người dùng, cùng tenant-level policy để kiểm soát cá nhân hóa. Ngoài ra, hệ thống ghi audit logging khi bộ nhớ được cập nhật để tăng khả năng truy vết cho đội SOC, và áp dụng các ràng buộc tuân thủ như DSR, cô lập tenant, cùng chính sách bảo mật dữ liệu.
Khuyến nghị: coi việc ghi/đọc bộ nhớ là quyết định rủi ro, yêu cầu lifecycle visibility đầy đủ, kiểm soát biên truy cập ngoài mô hình, và đảm bảo người dùng có cơ chế xem lại/chỉnh sửa/xóa bộ nhớ.