

Bảo mật truy cập Amazon Bedrock AgentCore Runtime
"This article details securing access to Amazon Bedrock AgentCore Runtime, emphasizing the importance of identity propagation and a defense-in-depth approach. It highlights the risks of static credentials and proposes architectures for authenticating requests, enforcing authorization, and preserving user identity throughout the execution chain, even for long-running tasks. Key requirements include continuous identity verification, per-hop least privilege, and secure session context keys."
Việc không bảo mật AgentCore Runtime có thể dẫn đến rò rỉ dữ liệu và lạm dụng quyền truy cập.
Việc triển khai kiến trúc bảo mật phù hợp giúp giảm thiểu rủi ro bảo mật và đảm bảo tuân thủ quy định cho doanh nghiệp.
Amazon Bedrock AgentCore Runtime cung cấp môi trường serverless an toàn để triển khai AI agents. Khi người dùng tương tác với agent, runtime sẽ khởi chạy một session riêng biệt trong microVM cách ly, với CPU, bộ nhớ và filesystem được phân bổ riêng. Điều này giúp quản lý dữ liệu, ngăn rò rỉ dữ liệu giữa các tenant và bảo toàn ngữ cảnh.
Để quản lý kiểm soát truy cập, Amazon Bedrock AgentCore Identity cung cấp workload identities riêng biệt cho agents. Người dùng có thể tương tác với agent họ được phép thông qua OpenID Connect (ví dụ: Amazon Cognito, Okta).
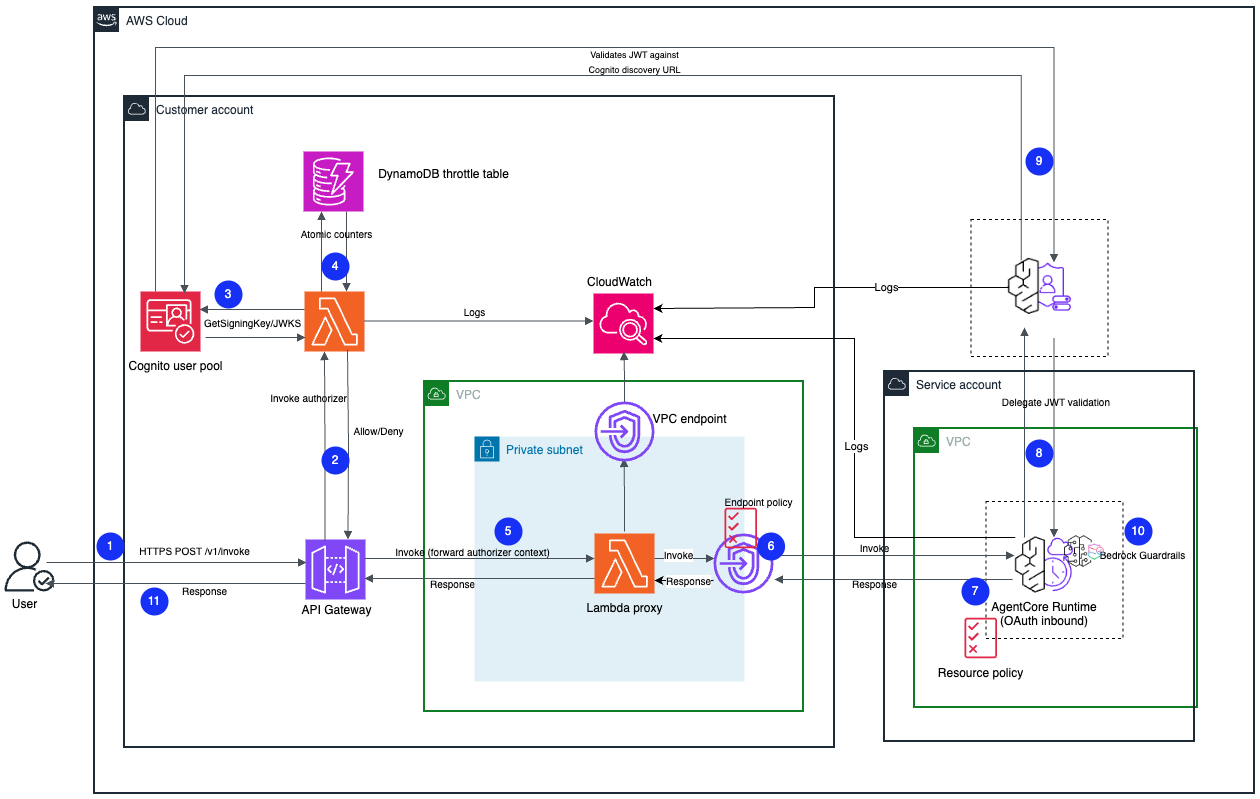
Tuy nhiên, bảo mật runtime thôi chưa đủ. Khi agent được lộ ra ngoài qua ứng dụng web/mobile, mô hình trách nhiệm chung của AWS yêu cầu một lớp truy cập chuyên dụng để kiểm soát chặt chẽ nguồn gốc và mục đích của mỗi request. Lớp này xác thực request, thực thi quy tắc ủy quyền và bảo toàn identity của người dùng.
Bài viết này trình bày hai kiến trúc bảo mật cho AgentCore Runtime. Một trong những điểm quan trọng là việc truyền bá identity (identity propagation) để đảm bảo quyền truy cập dữ liệu luôn liên kết với người dùng ban đầu, và mỗi bước trong chuỗi chỉ có quyền truy cập cần thiết. Các sự cố gần đây cho thấy agent có thể vượt qua các biện pháp bảo vệ và sử dụng static credentials để xâm nhập vào các ứng dụng khác.
Đối với các tác vụ chạy lâu, việc duy trì identity là một thách thức. Token OAuth 2.0 có thể hết hạn trước khi tác vụ hoàn thành. Việc lưu trữ credential dài hạn có thể tạo ra lỗ hổng bảo mật. Giải pháp là sử dụng identity propagation, với token ngắn hạn được xác thực tại mỗi bước.
Câu hỏi thường gặp
Amazon Bedrock AgentCore Runtime là gì?
Đây là môi trường serverless an toàn để triển khai AI agents và tools. Nó cung cấp isolation và bảo vệ dữ liệu.
Tại sao identity propagation lại quan trọng?
Identity propagation đảm bảo quyền truy cập dữ liệu luôn liên kết với người dùng ban đầu, giảm thiểu rủi ro khi sử dụng static credentials.
Lớp truy cập chuyên dụng có vai trò gì?
Lớp này xác thực request, thực thi quy tắc ủy quyền và bảo toàn identity của người dùng trước khi truy cập runtime.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc bảo mật AgentCore Runtime là rất quan trọng cho các doanh nghiệp Việt Nam đang triển khai AI agents. Kiến trúc được mô tả trong bài viết giúp giảm thiểu rủi ro liên quan đến việc sử dụng static credentials và đảm bảo tuân thủ các quy định về bảo mật dữ liệu. Các doanh nghiệp nên xem xét triển khai một lớp truy cập chuyên dụng để kiểm soát truy cập vào runtime.